


Отдавна не бяхме чували за голяма малвъртайзинг кампания, но именно за такава информираха Proofpoint тази седмица.
Доставянето на зловреден код, прикрит като рекламни съобщения или т.нар. „малвъртайзинг“ (от malware – „зловреден софтуер“ и advertising – „реклама“) е форма на атака, която беше разпространена далеч повече преди от днес. Поради сложността на процесите по доставяне на онлайн реклама и зависимостта на издателите на съдържание от трети страни, често напълно непознати за тях, подобен тип атаки в миналото засягаха големи и престижни сайтове, като този на MSN, Forbes.com, BBC.com, Answers.com и много др., минавайки под радара на защитниците на сайтовете. Примери за големи малвъртайзинг атаки в миналото се явяват AdGholas и RoughTED, успели да пленят стотици системи без да изискват, каквото и да е действие от страна на посетителите на ресурсите. Настоящият случай обаче не е такъв, тъй като заразяването на системата е изисквало стартирането на изпълним файл.
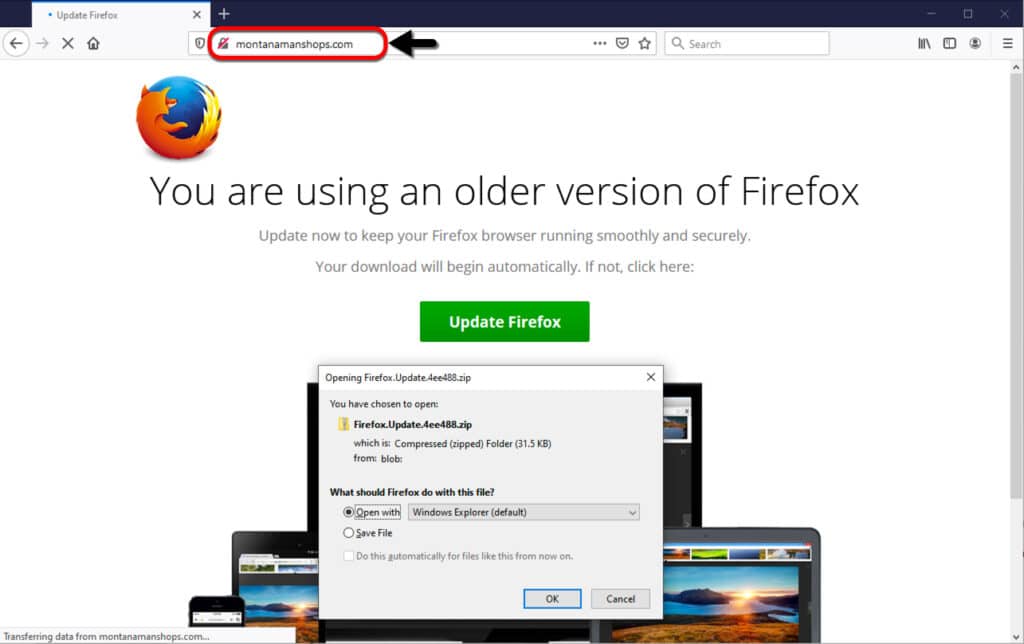
Proofpoint уведомиха от профила си в Twitter, че настоящата кампания е засегнала стотици американски новинарски сайтове в няколко щата из цялата страна. Атакуващата страна, известна престъпна група с името TA569, е използвала популярен сред киберпрестъпниците зловреден фреймуърк, който те са интегрирали в JavaScript файл, използван от известен доставчик на видеосъдържание и реклама към онлайн ресурси по света. Файлът спомага за зареждането на външно видеосъдържание при посещение на страницата и по този начин всеки неин посетител се е явявал потенциална жертва. Що се отнася до споменатия фреймуърк (SocGholish), става дума за код, доставящ измамнически съобщения в браузъра за нуждата от обновление на програмата под формата на zip-архив спрямо използвания браузър ( Chromе.Uрdatе.zip, Chrome.Updater.zip, Firefoх.Uрdatе.zip, Operа.Updаte.zip, Oper.Updte.zip), обясняват Bleeping Computer. Над 250 са интернет ресурсите, които са засегнати в настоящата атака, посочват Proofpoint, но не назовават сайтовете, както и доставчика на реклама, чиято инфраструктура е била компрометирана. От компанията за сигурност посочват, че методите на действие на TA569 са да започват и спират атаките си внезапно, като често те ги повтарят, понякога дни след първата вълна на доставяне на основната им програма.
TA569 е киберпрестъпна група, която действа от 2016 насам, участвайки в различни по тип атаки. SocGholish или FakeUpdates се явява популярен сред престъпниците зловреден софтуер, чрез който пред посетителите на вече компрометирани сайтове или специално създадени за целта ресурси се представят съобщения за нуждата от изтегляне на обновление за браузъра под формата на .zip, .js и др. тип файлове. Ако жертвата стартира файла, системата бива заразена с различен по вид зловредни програми, като рансъмуер, шпионски софтуер и др.
За да не станете жертва на подобен тип атака, винаги проявявайте благоразумие при всекидневното си сърфиране в Мрежата, използвайте модерен антивирусен софтуер и винаги обновена система и браузър.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















