


Как милисекундите разрушават удостоверяването.
GreyNoise засече внезапен и нетипичен скок в разузнавателната дейност срещу Microsoft Remote Desktop Web Access и RDP Web Client: 1971 уникални IP адреса работеха едновременно, докато компанията обикновено вижда само 3-5 такива източника на ден.
Анализаторите смятат, че синхронът и мащабът сочат към координирана кампания, в която нападателите тестват поведението на порталите за удостоверяване и подготвят почвата за последващи атаки за кражби на пароли. Един и същ клиентски „пръстов отпечатък“ е наблюдаван в 1 851 случая, като около 92% от тези възли вече са маркирани като злонамерени. Основният трафик произхожда от Бразилия и поразява адреси в САЩ, което съответства на хипотезата за единен ботнет или общ инструментариум.
Целта на сканиращата вълна е да се търсят времеви атаки, при които микроскопичната разлика във времето за реакция неволно издава чувствителна информация. Ако RDP уебпорталът реагира на опита за логване със съществуващо потребителско име малко по-бързо, отколкото на заявка към несъществуващ потребител, това дава възможност да се потвърди валидността на логванията, без да се знае паролата – класически канал за наблюдение за един външен наблюдател на времето за отговор.
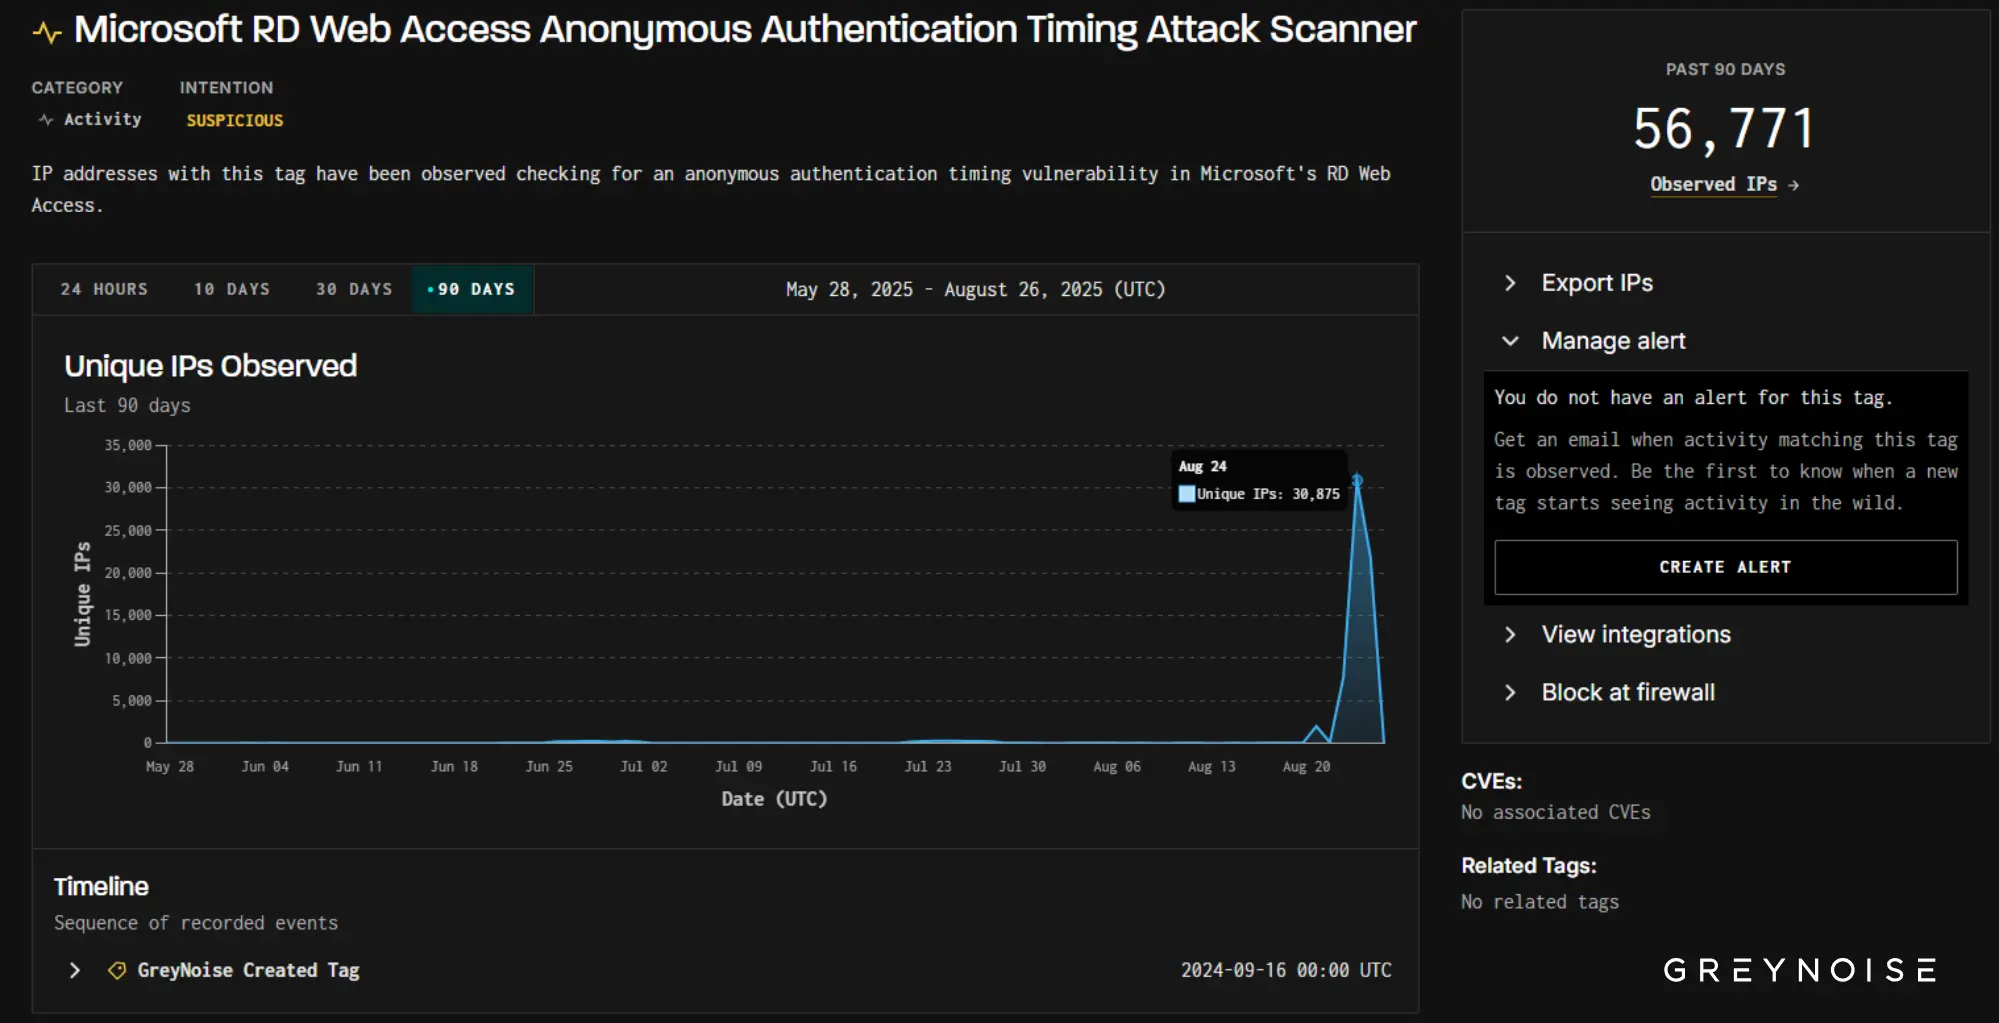
Що се отнася до времето на пика, изследователите посочват 21-ви август – периодът, в който започва учебната година в САЩ. Това са дните, в които училищата и университетите масово повишават RDP услугите за отдалечените лаборатории, създават много нови записи и временно поставят достъпността над твърдите ограничения. В тези среди често се използват предвидими схеми за влизане – от студентски идентификатори до шаблони „име.фамилия“ – което допълнително повишава ефективността на изброяването на имена. Бюджетните ограничения в сферата на образованието също играят роля: когато бързото свързване на хиляди потребители е приоритет, често се отлага обвързването на контрола и механизмите за сигурност.
GreyNoise подчертава, че подобни пикове в миналото често предшестват публичното разкриване на нови уязвимости. Дори ако това е само подготовка за последващи атаки на пароли, рисковете остават високи: потвърждаването на влизането в системата намалява зоната за търсене и увеличава ефективността както на гметода на рубата сила, така и на разпръскването на пароли върху големи масиви от акаунти.
На администраторите на инфраструктурата на Windows се препоръчва незабавно да елиминират простите сценарии за компрометиране. Минималната мярка е задължителната многофакторна автентификация за всички акаунти, които имат достъп до RDP-уеб порталите, и преместването на тези портали зад VPN или други прегради за отдалечения достъп. Освен това си струва да се ограничи вънният достъп до RD Web Access до списъци с източници, да се активират агресивни лимити на опитите за логване и внимателно да се оценят всички разлики във времето за отговор, които могат да се превърнат в изтичане на информация по странични канали.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
