


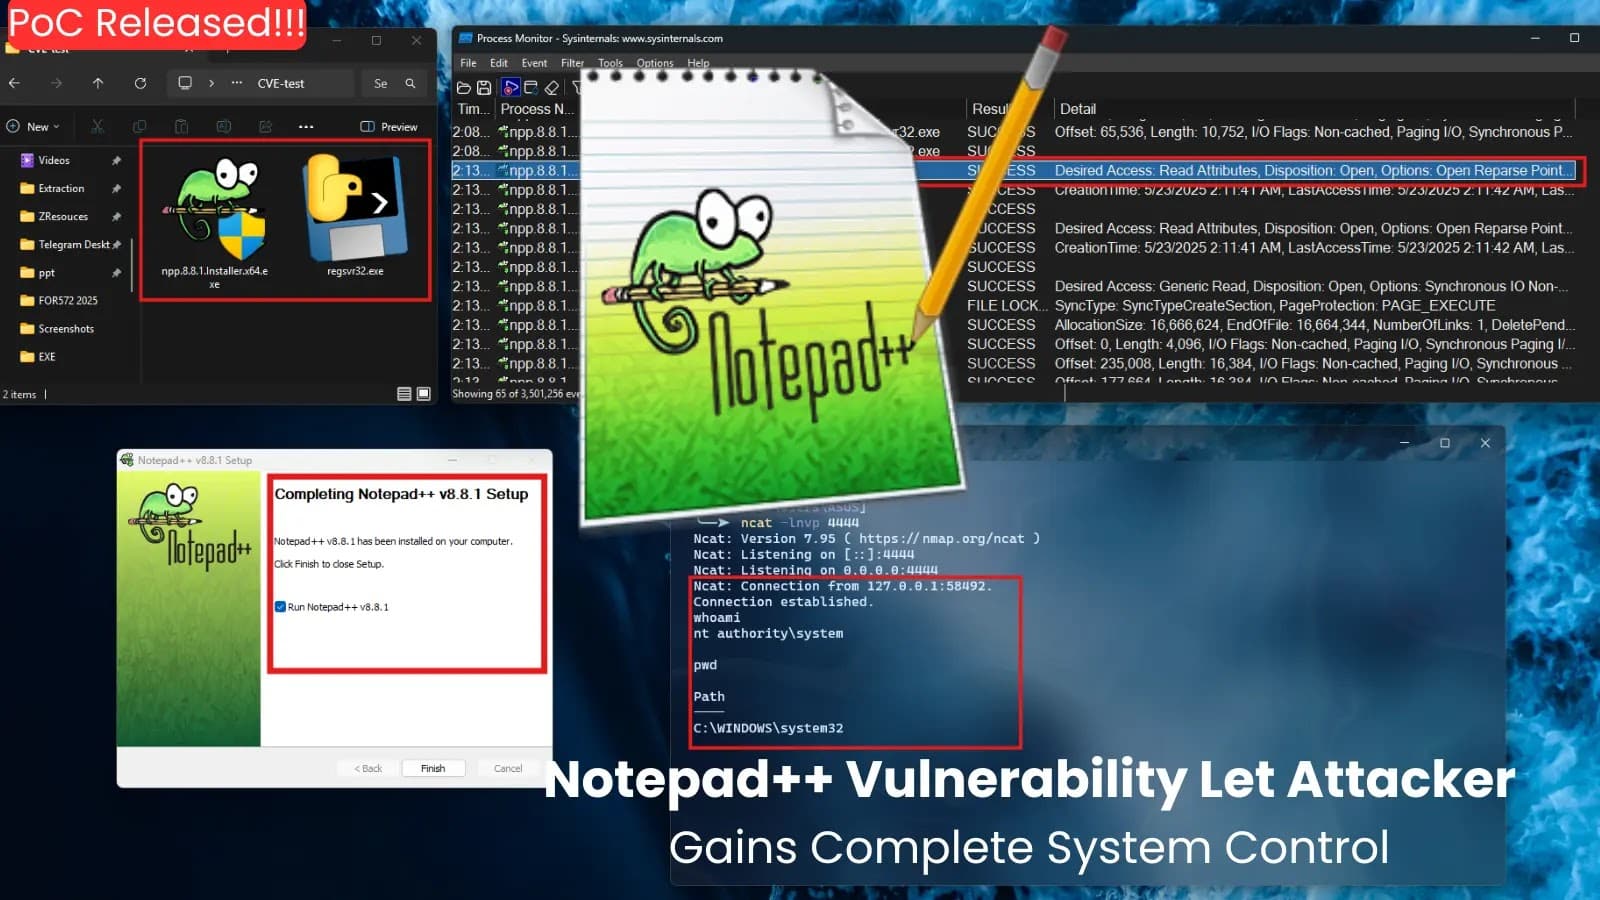

В най-новата версия на популярния текстов редактор Notepad++ е открита опасна уязвимост, която позволява на нападателя да получи пълен контрол над системата. Уязвимостта е идентифицирана като CVE-2025-49144 и засяга инсталатора на версия 8.8.1, пусната на 5 май тази година. Проблемът е свързан с техниката „двоично заместване“, при която инсталаторът получава достъп до изпълними файлове от текущата работна директория без подходяща проверка.
Изследователите са установили, че нападателят може да подхвърли зловреден файл, например модифициран regsvr32.exe в същата папка, в която се намира инсталаторът.
Когато бъде стартиран, инсталаторът автоматично ще изтегли зловредния файл с привилегии на SYSTEM, давайки на нападателя пълен достъп до компютъра на жертвата. Демонстрацията на уязвимостта вече е публично достъпна и е придружена от видеоклипове на Process Monitor, които потвърждават успешната експлоатация.
Проблемът е особено сериозен поради широката аудитория на Notepad++, включваща разработчици, ИТ специалисти и корпоративни потребители. Към юни повече от 1,6 милиона души месечно посещават уебсайта на редактора, а самата програма има около 1,33% пазарен дял сред IDE и текстовите редактори. Това означава, че стотици хиляди инсталации по света остават потенциално уязвими.
В Notepad++ и преди са възниквали подобни проблеми със сигурността. По-специално, уязвимостите CVE-2023-6401 и CVE-2023-47452, също свързани с отвличане на DLL зареждане и увеличаване на привилегиите бяха идентифицирани и отстранени през 2023 гoдина. Новият инцидент потвърждава нарастващата тенденция на атаки чрез вериги за доставка на софтуер и уязвимости в инсталаторите.
Разработчиците на Notepad++ своевременно пуснаха актуализация 8.8.2, която отстранява уязвимостта. В новата версия е въведена проверка на абсолютния път за зависимите файлове и сигурно зареждане на библиотеки в съответствие с препоръките на Microsoft. Потребителите се призовават да актуализират възможно най-скоро.
Експертите по сигурността съветват да се стартират инсталатори само от доверени директории, да се използват съвременни инструменти за защита от атаки и да се следи как точно се инсталира софтуерът. Препоръчват се също така политики за създаване на бели списъци и разширено наблюдение на процеса на инсталиране.
Този случай илюстрира колко е важно да се вземе предвид сигурността при проектирането на инсталатори, особено за широко използван софтуер. В бързо променящия се пейзаж на заплахите е важен не само качественият код, но и навременното отстраняване на уязвимостите, за да се предпазят потребителите от атаки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
