



Секретният проект на Red-C ще научи компютрите сами да се лекуват.
Сценарият на заразяване на компютърна мрежа с рансъмуер обикновено изисква стандартна реакция: анализ на инцидента, уведомяване на ръководството и възстановяване на данните. Пентагонът обаче обмисля възможността за автоматична защита, вградена във фърмуера на устройствата. Проектът Red-C, който се разработва от DARPA, има за цел да създаде вградени механизми за откриване на заплахите, възстановяване на файловете и предотвратяване на повторни атаки.
Основната идея на Red-C е да се осигури защита на ниво компютърни шини – системите за трансфер на данни между компонентите на компютрите и другото оборудване. DARPA предлага да се модифицира фърмуерът на шините, така че те да могат да откриват аномалии в трафика, да координират действията между устройствата и да блокират злонамерената дейност, ако е необходимо.
Компютърните шини, като PCIe и CXL, се използват в различните компютърни системи – от персонални компютри до сървъри и индустриални платформи. Високото ниво на доверие в системата обаче ги прави привлекателна цел за атаки. Ако нападателят получи достъп до шината, той може да се намеси в процеса на прехвърляне на данни, заобикаляйки традиционните механизми за защита.
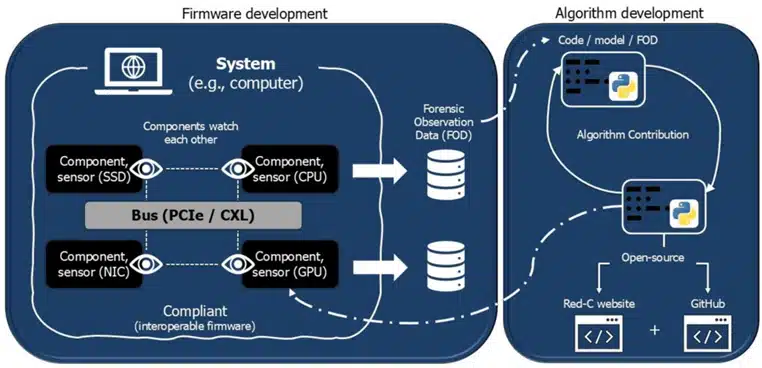
Red-C включва вграждане на нови сензори във фърмуера, които ще позволят на компонентите да наблюдават обмена на данни и да откриват потенциалните заплахи. Ако бъде открита атака, системата ще може да предаде информацията на други устройства и да предприеме незабавни действия – от изолиране на заплахата до автоматично възстановяване на криптираните данни.
В случай на заразяване с рансъмуер системата ще може не само да го открие, но и да върне промените, направени от хакерите, без да е необходимо да се правят резервни копия или да се плаща откуп. Технологията би могла да намали финансовите загуби, свързани с престоя поради атаки, както за големите компании, така и за малките предприятия.
Въпреки че идеята е обещаваща, реализацията ѝ изисква значителни промени в съществуващата архитектура на шините PCIe и CXL. Настоящите версии на шините нямат вградени механизми за защита и възстановяване, така че ще е необходимо надграждане на архитектурата.
Съществува също така риск тези механизми за защита сами да станат обект на атаки или погрешно да блокират правилните промени в системата. Остават открити въпросите за това как системата ще може да различава злонамерените действия от законните промени.
DARPA обмисля да работи с частни компании, за да гарантира, че внедряването на технологията отговаря на изискванията на индустрията. Агенцията вече се е срещнала с представители на индустрията, за да обсъди подробностите по проекта. Разработването на прототипа се очаква в рамките на две години, след което е възможно тестване в реални условия. Трябва да се отбележи, че проектите на DARPA традиционно се свързват с експериментални технологии и не винаги водят до масово внедряване. Въпреки това дори частичното внедряване на Red-C може да стане основа за по-нататъшни изследвания в областта на защитата на компютърните системи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
