



ThreatFabric – компания, специализирана в проучвания и анализ на мобилната сигурност идентифицира ново зловредно приложение, наречено „Brokewell“, което може да записва всяко действие на устройството. От докосвания до въвеждане на текст и стартиране на приложения.
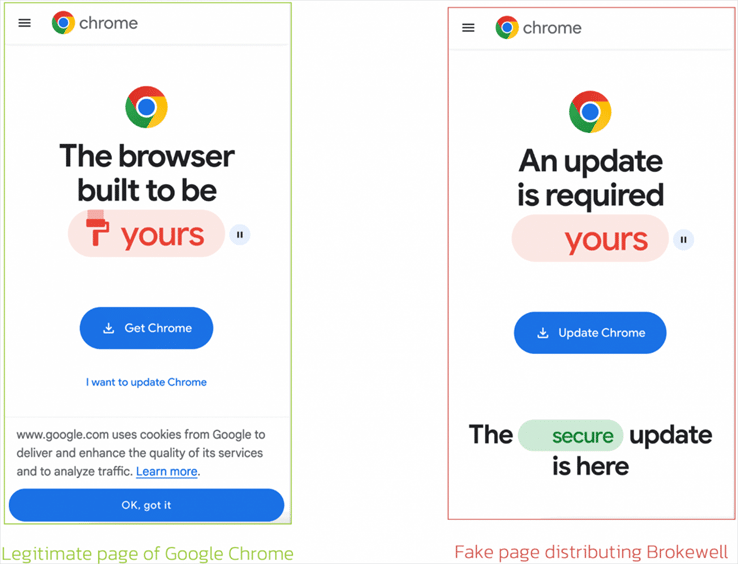
Троянецът се разпространява чрез фалшива актуализация на браузъра Google Chrome и засяга потребителите на Android.
За нищо неподозиращите жертви този подход изглежда невинен (с внимателно подготвена страница, която рекламира актуализация за по-нова версия на Google Chrome) и естествен, тъй като се случва при нормалното използване на браузъра.
Brokewell е в процес на активна разработка, и има широки възможности за превземане на устройства и дистанционно управление. Измамниците вече са използвали троянеца, за да се маскират като финансови услуги от типа „купи сега, плати по-късно“ (например Klarna) и австрийското приложение за цифрово удостоверяване ID Austria.
Основните функции на Brokewell включват кражба на данни и предоставяне на отдалечен достъп на нападателите:
- Имитиране на екрани за вход в различни услуги, за да се откраднат идентификационни данни;
- Прихващане и извличане на „бисквитки“ чрез патентован интерфейс WebView, след като потребителят е влязъл в легитимен уебсайт;
- Улавяне на взаимодействието на потребителя с устройството, включително докосвания, плъзгания и въвеждане на текст за кражба на входни данни;
- Събиране на информация за хардуерните и софтуерните характеристики на устройството;
- Достъп до регистъра на повикванията и геолокацията на устройството;
- Записване на звук чрез микрофона на устройството;
- Показване на екрана на устройството в реално време;
- Извършване на жестове с докосване и плъзгане върху заразено устройство;
- Отдалечено щракване върху елементи на екрана;
- Въвеждане на текст в определени полета и симулиране на натискане на системен бутон.
Освен това изследователите са идентифицирали нов инструмент, наречен Brokewell Android Loader. Зареждащото устройство се използва за заобикаляне на ограниченията, въведени в Android 13, които трябваше да предотвратят злоупотребата с услугата за специални функции от приложения, инсталирани от неофициални източници.
Експертите предупреждават, че способностите за превземане на устройства са много търсени сред киберпрестъпниците, тъй като им позволяват да извършват транзакции директно от устройството на жертвата, което затруднява откриването им. За да се предпазите от подобни заплахи, се препоръчва да не изтегляте приложения и актуализации извън официалния магазин на Google Play и да активирате функцията Play Protect.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
