



Хакерите могат с два клика да „телепортират“ цифровите си портфейли на други континенти.
Киберпрестъпниците в Китай са намерили нов начин да се възползват от откраднатите данни от банковите карти, като ги превръщат в цифрови портфейли за дигитални и физически покупки. Докато в световен мащаб тече въвеждането на чип карти, което отслаби пазара на кардинга, китайските кибергрупи създават иновативни схеми, за да го направят отново печеливш.
Новата схема се базира на фишинг атаки чрез iMessage и RCS. Жертвите получават съобщения уж от пощенските служби или от оператора на платените пътища, в които се изисква плащане на несъществуващ дълг. След като кликнат върху линка и въведат данните за картата, потребителите се сблъскват с допълнителна проверка – банката изпраща еднократен код. Но вместо да потвърдят плащането, измамниците използват този код, за да свържат картата с тяхното устройство чрез Apple Pay или Google Pay.
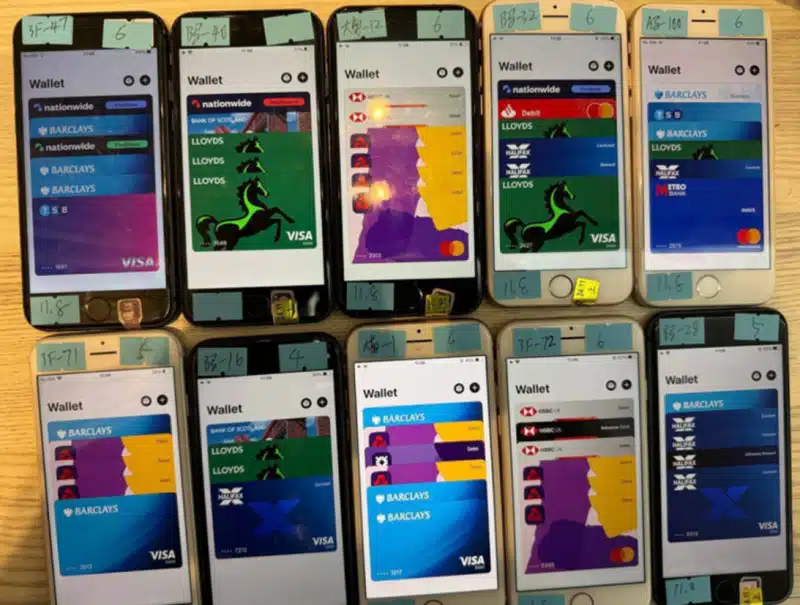
Изследователят в областта на сигурността Форд Мерил от SecAlliance заяви, че измамниците свързват четири до шест чужди банкови карти с един смартфон, след което продават тези устройства за стотици долари чрез специализирани канали в Telegram.
Китайските нападатели обаче не спират дотук. Така нареченият Ghost Tap е по-напреднала технология в тази област. Приложението ZNFC, което се продава в даркнет за $500 на месец, позволява дистанционно предаване на NFC транзакциите. Всичко, което трябва да направите, е да донесете собствения си смартфон до разплащателен терминал в която и да е държава по света и платежната транзакция ще бъде извършена от устройството на измамника в Китай.
Методът Ghost Tap вече доведе до редица арести в Сингапур, като властите задържаха няколко души, които са купували скъпи стоки, използвайки фалшиви цифрови портфейли. По данни на полицията за една седмица чрез този метод са били откраднати над 100 000 долара.
Арсеналът на нападателите обаче не се изчерпва с това. Те използват и други методи, за да увеличат печалбите си. Така например те записват в реално време всички данни, въведени във фалшивите сайтове, дори ако жертвата е забелязала трика и не е изпратила данните си. Измамниците също така убеждават потребителите да въведат данните за плащане от няколко карти наведнъж, като твърдят, че първата карта не е преминала проверката.
Банките и платежните системи все още не са имали време да реагират на новите схеми за атаки. Въпреки че някои банки в Европа и Азия вече изискват оторизация чрез мобилно приложение, преди да свържат карта с цифров портфейл, тази практика все още не е норма в другите държави.
Експертите предупреждават, че борбата с Ghost Tap ще изисква значителна модернизация на ПОС терминалите и засилен контрол върху масовото създаване на акаунти в Apple и Google. Въпреки това нито един от технологичните гиганти все още не е предприел видими стъпки за противодействие на заплахата.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
