Специалистите на Google Project Zero разкриха RCE уязвимост във Wi-Fi чиповете на Broadcom. Тези системи-върху-чипа се използват в много устройства, включително в смартфоните на Samsung Nexus 5, 6 и 6P, във всички модели iPhone, започвайки от iPhone 4, както и в новите iPod и iPad.
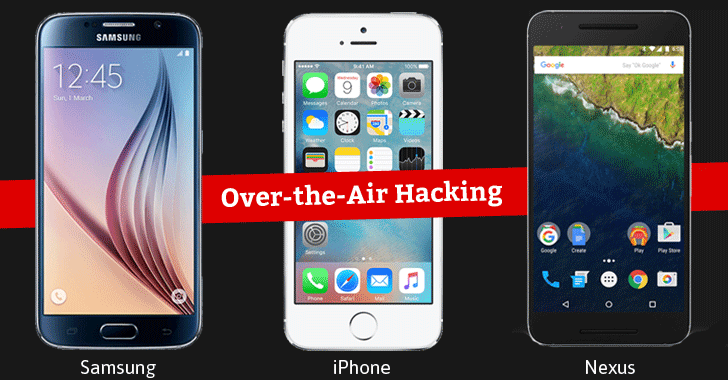
Експертите съобщиха, че верига от няколко експлойта, включваща използването на уязвимостта CVE-2017-6975, дава възможност на атакуващия изцяло да компрометира мобилното устройство на потребителя, намиращо се във Wi-Fi обсега. На практика е достатъчно включването към една и съща Wi-Fi мрежа, за да за стане възможна атаката и хакерът да може да изпълни произволен код. В основата на този проблем е, че този чип може да бъде накаран да презапише буфера на стека.
Този проблем бе отстранен от Android с излизането на априлските обновявания, а Apple публикува екстрен пач, като обновяване получиха дори и 32-битовите устройства, поддръжката на които Apple отдавна прекрати.
В тези Wi-Fi чипове на Broadcom бяха разкрити десет уязвимости, но за потребителите на iOS и Android с опасни само две от тях. Останалите бъгове не засягат популярните мобилни операционни системи и си остават проблем на Broadcom. Тоест, програмистите на Google и Apple ще трябва да чакат, докато специалистите на Broadcom оправят останалите грешки.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!