


snivair
Потребител
-
Регистрация
-
Последно онлайн
-
Благодаря за помощта, успях да спася почти всичко и сега съм с парола, а знаещите като сина ми да си чупят техните компютри !!!!!!!!!! Още веднаж БЛАГОДАРЯ
-
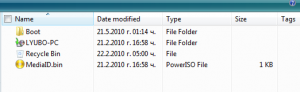
на Burkoff ще отговоря че съм работил на всички версии , но от тази година работя с Windows 7 след всички опити за репер, най после даде съобщение ,че има грешка в bootmanager правил съм backup записи на един друг диск, но нокога не съм го правил.За целта ще трябва да прочета малко а ако можете да ми бъдете полезни със съвет
-
не преди да инсталирам 7 работех под ХР и го познавам много повече от 7-цата сега ще пробвам да рестартирам
-
а не мога ли да напиша нов boot.ini, предполагам това е един от проблемите да не тръгва изобщо, а след като си влезна в него няма проблеми да си правя промените [boot loader] timeout=3 default=multi(0)disk(0)rdisk(0)partition(1)\WINDOWS [operating systems] multi(0)disk(0)rdisk(0)partition(1)\WINDOWS="Microsoft Windows XP Professional" /noexecute=optin /fastdetect /usepmtimer това беше по спомени boot.ini фаила на Windows XP-то, а на Windows 7 съм пропуснал да го видя защото сегашния вариант : ; ;Warning: Boot.ini is used on Windows XP and earlier operating systems. ;Warning: Use BCDEDIT.exe to modify Windows Vista boot options. ; [boot loader] timeout=1 default=signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS [operating systems] signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS.1="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS.0="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT е абсолютно некоректен
-
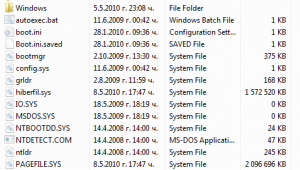
а това е което виждам на моя диск
-
това са резултатите от log.txt на ESET ESETSmartInstaller@High as downloader log: all ok ESETSmartInstaller@High as downloader log: all ok ESETSmartInstaller@High as downloader log: all ok esets_scanner_update returned -1 esets_gle=53251 esets_scanner_update returned -1 esets_gle=53251 # version=7 # OnlineScannerApp.exe=1.0.0.1 # OnlineScanner.ocx=1.0.0.6211 # api_version=3.0.2 # EOSSerial=fe58d4793291b141b2f8a20df75e25ec # end=finished # remove_checked=true # archives_checked=true # unwanted_checked=true # unsafe_checked=true # antistealth_checked=true # utc_time=2010-05-20 08:32:51 # local_time=2010-05-20 11:32:51 (+0200, FLE Daylight Time) # country="Bulgaria" # lang=1033 # osver=6.0.6001 NT Service Pack 1 # compatibility_mode=5892 16776573 100 95 72620678 111867234 0 0 # compatibility_mode=8192 67108863 100 0 30308 30308 0 0 # scanned=476885 # found=89 # cleaned=89 # scan_time=53192 D:\programs\english learning\english8\Learn to Speak English 8 (3 of 4).iso Win32/Adware.DSSAgent application (deleted) 00000000000000000000000000000000 C D:\programs\english learning\LDOCE5-2009\Alcohol 120 v1.9.6.4719\keymaker.exe probably a variant of Win32/Agent trojan (cleaned by deleting) 00000000000000000000000000000000 C D:\programs\instal\design\Adobe_Flash_CS4_v10.0_Professional-SHOCKiSO\shock\adobe.flash.cs4.v10.0.professional-patch.exe Win32/HackTool.Patcher.A application (cleaned by deleting) 00000000000000000000000000000000 C D:\programs\instal\photoshop add-on\Adobe.Photoshop.CS3.Plugins\OnOne.Genuine.Fractals.PrintPro.v.5.0.3.for.Adobe.Photoshop-SCOTCH\onOne.Software.MultiKeygen.v1.0.exe probably a variant of Win32/Agent trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C D:\programs\instal\photoshop add-on\Adobe.Photoshop.CS3.Plugins\OnOne.Intellihance.Pro.v4.2.1.for.Adobe.Photoshop-SCOTCH\onOne.Software.MultiKeygen.v1.0.exe probably a variant of Win32/Agent trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C D:\programs\instal\photoshop add-on\Adobe.Photoshop.CS3.Plugins\OnOne.Mask.Pro.v4.1.1.for.Adobe.Photoshop-SCOTCH\keygen\onOne.Software.MultiKeygen.v1.0.exe probably a variant of Win32/Agent trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C D:\programs\instal\photoshop add-on\Adobe.Photoshop.CS3.Plugins\OnOne.PhotoFrame.Pro.v3.1.1.for.Adobe.Photoshop-SCOTCH\Keygen\onOne.Software.MultiKeygen.v1.0.exe probably a variant of Win32/Agent trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C D:\programs\instal\photoshop add-on\Gilosh 3\Programs Vector.iso probably a variant of Win32/Agent trojan (deleted) 00000000000000000000000000000000 C D:\programs\instal\ppc\vajno za ppc\pоcket music\lingvosoft[1].phrasebooks.2006.universal.patch.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C D:\programs\instal\ppc\vajno za ppc\Resco.Explorer v6.17\rescoexploreren_p.exe probably a variant of Win32/Agent trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C D:\programs\instal\pranks & fun\printme.exe probably a variant of Win32/Agent trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C D:\programs\instal\utilities\Google_Earth_Pro_4.1 with patch.rar a variant of Win32/HackTool.Patcher.A application (deleted) 00000000000000000000000000000000 C D:\programs\instal\video\BS.Player.Pro.v2.16.Build.945+Crack.rar probably a variant of Win32/Agent trojan (deleted) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\A\AlarmToday.v.2.61.ppc.incl.keygen.corepda.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\A\AlarmToday.v.2.73.build.119.incl.keygen.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\A\AlarmToday.v.2.74.build.120.incl.keygen.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\A\Allok Video to 3GP Converter v2.3.2 Regged.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\A\Allok Video to MP4 Converter v2.3.2 Regged.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\A\OldVersions\A.Soft.BatteryLine.v1.0.ARM.PPC2002.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\C\Cambridge.Advanced.Learners.Dictionary.PPC_5.60.20+Patcher.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\C\ChessGenius.v1.6.All.PPC.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\C\CompanionLink_Professional_v3.0.3010.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\C\Create.Ringtone.4.93.cracked-SND.rar probably a variant of Win32/Obfuscated trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\C\Create.Ringtone.4.96.cracked-SND.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\D\Data.On.The.Run.v4.05.All.PPC.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\E\Einstein v1.2.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\E\EWallet.Pro.v4.0.WinAll.with.ARM.PPC.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\F\Flymaster NAV+ v1.6.2a.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\F\Font On Storage.rar Win32/Agent.OOP trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\G\Gabor.Fetter.Micropool.2007.v4.1.retail.incl.keygen.by.mansemino.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\G\GoNinja.1.0.pocketpc.inc.keygen-tsrh.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\I\iLauncher v2.00.9b PPC.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\I\Inesoft.AddressBook.v1.68.Beta4.PPC.incl.patch.starix.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\I\Inesoft.AddressBook.v1.68.Beta5.PPC.incl.patch.starix.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\I\IntelliArt.Midi.Player.v2.0.0.ARM.PPC.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\I\intorine.allure.lines.1.0.pocketpc.inc.keygen-tsrh.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\L\LCG.Profimail.PPC.v2.78.incl.keygen.rar probably a variant of Win32/IRCBot trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\L\Lingvosoft_Dictionary_2007_Suite.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\L\Lonely Cat Games Mau Mau v2.31.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\L\Lonely.Cat.Games.SmartMovie.v2.47.ARM.PPC2002.Incl.Keygen-CHiCNCREAMPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\L\OldVersions\lakeridge.software.wisbar.advance.2.0.1.2.pocket.pc.incl.keygen-tsrh.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\L\OldVersions\Lexisgoo English Dictionary v2.0.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\M\Mau.Mau.v2.11.ARM.XSCALE.PPC.Incl.Keymaker-COREPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\M\MemMaid v1.61 plus kg.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\M\mobile Contacts Phone Edition v1.0.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\M\Mobile.Game.Studio.Ore.Explorer.v1.11.XSCALE.WM2003.Incl.Keymaker-COREPDA.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\M\MPEG4.direct.maker.4.20.98.rar a variant of Win32/Tool.TPE.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\M\my.roots.3.01.pocketpc.inc.keygen-tsrh.rar probably a variant of Win32/Spy.Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\N\NetSupport Manager Mobile v10.00 For PocketPC.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\O\One.for.all.Solitaires.Collection.v1.0.ARM.PPC.Incl.Keymaker.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\O\Opera.Mobile.v8.65.Full.release.WM200X.SmartphoneWM200X.Flash.7.Keygen.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\O\Opera.Web.Browser.for.Pocket.PC.v8.65.XScale.WM200X.WM2003SP.Keygen.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\PdaNet_v1.73_WIN-PPC_-_Cracked.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\PhysicsRef.v1.2.ARM.PPC.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\PhysicsRef.v1.2.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\plant.tycoon.1.0.pocketpc.inc.keygen-tsrh.rar probably a variant of Win32/Hupigon trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\Pocket Informant Pro 2007 NL, US-EN, DE, CZ, FR, PT, RU, HU, HE.rar probably a variant of Win32/Obfuscated trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\Pocket Informant Pro 2007.rar probably a variant of Win32/Obfuscated trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\Pocket-DVD Studio v3.5 b06.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\Pocket.Artist.v3.2.All.PPC.incl.Keygen-RCAPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\PocketMax buttonMax 2.0.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\ProfiMail.v2.10.ARM.PPC.Incl.Keygen-aSxPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\OldVersions\Pocket Artist v3.0.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\P\OldVersions\PocketRAR 3.20.rar probably a variant of Win32/Spy.Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\ppc\New Folder (2)\Pocket.15C.SE.Scientific.Calculator.v1.30.Full.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\ppc\New Folder (2)\SOTI_Pocket_Controller_Pro_v6.01_b1256.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\R\Resco.Explorer.2007.v6.17.PPC.Incl.Keygen.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\R\OldVersions\Resco Keyboard PRO v4.33 PPC.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\R\OldVersions\Resco Photo Viewer v5.32.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\R\OldVersions\Resco Photo.Viewer v5.32.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\R\OldVersions\Resco.Keyboard.Pro.v4.34-RCAPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\R\OldVersions\Resco.Photo.Viewer.v5.32.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\SOTI Pocket Controller Pro v6.01.zip a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\SOTI_Pocket_Controller_Pro_6.0.rar a variant of Win32/HackTool.Patcher.A application (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\SpaceFinder Plus 3.1.3.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\SpaceTime.Mathematics.SpaceTime.v3.0.3.2.ARM.PPC.Incl.Keymaker-COREPDA.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\SpaceTime.Mathematics.SpaceTime.v3.0.4.ARM.PPC.Incl.Keygen-COREPDA.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\SpaceTime.v3.0.Update.6.PPC.incl.keymaker.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\Spb Mobile DVD v1.2.0 KeyGen.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\S\spellbound.1.1.pocketpc.inc.keygen-tsrh.rar probably a variant of Win32/Spy.Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\V\VITO AstroNavigator II v1.1.zip probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\V\VITO AstroNavigator II v1.2.rar probably a variant of Win32/Agent trojan (deleted - quarantined) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\V\Vito.ActiveTrace.v2.01.PPC.incl.patch.rar probably a variant of Win32/Agent trojan (deleted) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\V\VITO.AudioNotes.v1.32.PPC.incl.PAtch.rar probably a variant of Win32/Agent trojan (deleted) 00000000000000000000000000000000 C E:\TEMP\BOBI\bl download\programs\Packs\V\VITO.Mobile.Downloader.v2.2.ppc.rar a variant of Win32/Kryptik.AE trojan (deleted) 00000000000000000000000000000000 C E:\TEMP\BOBI\dob\other\Programs\skype r\SkypeLogView.exe a variant of Win32/PSWTool.OperaPassView application (cleaned by deleting) 00000000000000000000000000000000 C E:\Users\LYUBO DANCHEV\AppData\Local\Temp\MDB3B33.exe a variant of Win32/Injector.AZH trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C E:\Users\LYUBO DANCHEV\AppData\Local\Temp\_tc\adobe-master-cs4-keygen.exe a variant of Win32/Injector.AZH trojan (cleaned by deleting - quarantined) 00000000000000000000000000000000 C E:\Users\TEST\AppData\Local\Temp\EULA.exe NSIS/TrojanDownloader.Agent.NBS.Gen trojan (deleted - quarantined) 00000000000000000000000000000000 C
-
8 часа 90%
-
На сегашния диск С: е инсталирана Vista и сега работя под нея, а диск Е: е слейв в момента, на него е инсталирана OS Windows 7 Когато работя с Windows 7 си го слагам като мастер, а аз работя само с него, този на който е Vista-та дори не го включвам като слейв ТОВА СА ДВА РАЗЛИЧНИ ХАРД ДИСКА на единия OS Windows Vista на другия OS Windows 7
-
това е boot.ini фаила на диск Е: където е Windows 7 според мен е тотално сбъркан, без да имам някакво обяснение ; ;Warning: Boot.ini is used on Windows XP and earlier operating systems. ;Warning: Use BCDEDIT.exe to modify Windows Vista boot options. ; [boot loader] timeout=1 default=signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS [operating systems] signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS.1="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS.0="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT а след 7 часа сканиране с ESET Online показва 80% а има и още един Boot.ini.saved фаил, който не мога да отворя и да видя отворих гооооооооооо ; ;Warning: Boot.ini is used on Windows XP and earlier operating systems. ;Warning: Use BCDEDIT.exe to modify Windows Vista boot options. ; [boot loader] timeout=1 default=signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS [operating systems] signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS.1="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT signature(c275a1c4)disk(0)rdisk(0)partition(1)\WINDOWS.0="Microsoft Windows XP Professional" /NOEXECUTE=OPTIN /FASTDETECT
-
много бавно сканира Сега е 13:24 и е на 54% за 4:40 часа, като до момента е открил 13 инфектирани фаила
-
отново съм го пуснал, защото и на мен не ми харесват малкото данни, в момента е 48% за 2:49:15, което значи че към 13:00 часа ще имам новите резултати Предполагам че има забавяне и поради малкото дисково пространство, та се наложи да почистя малко излишна информация, за да се освободи свободно дисково пространство Последно сина ми е инсталирал ABBYY на моя диск /предната нощ, преди да блокира /, аз ще го изтрия като директория, но има ли начин да стигна до регистрите за да махна и всичко от там
-
ESETSmartInstaller@High as downloader log: all ok ESETSmartInstaller@High as downloader log: all ok ESETSmartInstaller@High as downloader log: all ok esets_scanner_update returned -1 esets_gle=53251
-
* Trend Micro HijackThis v2.0.4 * See bottom for version history. The different sections of hijacking possibilities have been separated into the following groups. You can get more detailed information about an item by selecting it from the list of found items OR highlighting the relevant line below, and clicking 'Info on selected item'. R - Registry, StartPage/SearchPage changes R0 - Changed registry value R1 - Created registry value R2 - Created registry key R3 - Created extra registry value where only one should be F - IniFiles, autoloading entries F0 - Changed inifile value F1 - Created inifile value F2 - Changed inifile value, mapped to Registry F3 - Created inifile value, mapped to Registry N - Netscape/Mozilla StartPage/SearchPage changes N1 - Change in prefs.js of Netscape 4.x N2 - Change in prefs.js of Netscape 6 N3 - Change in prefs.js of Netscape 7 N4 - Change in prefs.js of Mozilla O - Other, several sections which represent: O1 - Hijack of auto.search.msn.com with Hosts file O2 - Enumeration of existing MSIE BHO's O3 - Enumeration of existing MSIE toolbars O4 - Enumeration of suspicious autoloading Registry entries O5 - Blocking of loading Internet Options in Control Panel O6 - Disabling of 'Internet Options' Main tab with Policies O7 - Disabling of Regedit with Policies O8 - Extra MSIE context menu items O9 - Extra 'Tools' menuitems and buttons O10 - Breaking of Internet access by New.Net or WebHancer O11 - Extra options in MSIE 'Advanced' settings tab O12 - MSIE plugins for file extensions or MIME types O13 - Hijack of default URL prefixes O14 - Changing of IERESET.INF O15 - Trusted Zone Autoadd O16 - Download Program Files item O17 - Domain hijack O18 - Enumeration of existing protocols and filters O19 - User stylesheet hijack O20 - AppInit_DLLs autorun Registry value, Winlogon Notify Registry keys O21 - ShellServiceObjectDelayLoad (SSODL) autorun Registry key O22 - SharedTaskScheduler autorun Registry key O23 - Enumeration of NT Services O24 - Enumeration of ActiveX Desktop Components Command-line parameters: * /autolog - automatically scan the system, save a logfile and open it * /ihatewhitelists - ignore all internal whitelists * /uninstall - remove all HijackThis Registry entries, backups and quit * /silentautuolog - the same as /autolog, except with no required user intervention * Version history * [v2.0.4] * Fixed parser issues on winlogon notify * Fixed issues to handle certain environment variables * Rename HJT generates complete scan log [v2.00.0] * AnalyzeThis added for log file statistics * Recognizes Windows Vista and IE7 * Fixed a few bugs in the O23 method * Fixed a bug in the O22 method (SharedTaskScheduler) * Did a few tweaks on the log format * Fixed and improved ADS Spy * Improved Itty Bitty Procman (processes are frozen before they are killed) * Added listing of O4 autoruns from other users * Added listing of the Policies Run items in O4 method, used by SmitFraud trojan * Added /silentautolog parameter for system admins * Added /deleteonreboot [file] parameter for system admins * Added O24 - ActiveX Desktop Components enumeration * Added Enhanced Security Confirguration (ESC) Zones to O15 Trusted Sites check [v1.99.1] * Added Winlogon Notify keys to O20 listing * Fixed crashing bug on certain Win2000 and WinXP systems at O23 listing * Fixed lots and lots of 'unexpected error' bugs * Fixed lots of inproper functioning bugs (i.e. stuff that didn't work) * Added 'Delete NT Service' function in Misc Tools section * Added ProtocolDefaults to O15 listing * Fixed MD5 hashing not working * Fixed 'ISTSVC' autorun entries with garbage data not being fixed * Fixed HijackThis uninstall entry not being updated/created on new versions * Added Uninstall Manager in Misc Tools to manage 'Add/Remove Software' list * Added option to scan the system at startup, then show results or quit if nothing found [v1.99] * Added O23 (NT Services) in light of newer trojans * Integrated ADS Spy into Misc Tools section * Added 'Action taken' to info in 'More info on this item' [v1.98] * Definitive support for Japanese/Chinese/Korean systems * Added O20 (AppInit_DLLs) in light of newer trojans * Added O21 (ShellServiceObjectDelayLoad, SSODL) in light of newer trojans * Added O22 (SharedTaskScheduler) in light of newer trojans * Backups of fixed items are now saved in separate folder * HijackThis now checks if it was started from a temp folder * Added a small process manager (Misc Tools section) [v1.96] * Lots of bugfixes and small enhancements! Among others: * Fix for Japanese IE toolbars * Fix for searchwww.com fake CLSID trick in IE toolbars and BHO's * Attributes on Hosts file will now be restored when scanning/fixing/restoring it. * Added several files to the LSP whitelist * Fixed some issues with incorrectly re-encrypting data, making R0/R1 go undetected until a restart * All sites in the Trusted Zone are now shown, with the exception of those on the nonstandard but safe domain list [v1.95] * Added a new regval to check for from Whazit hijack (Start Page_bak). * Excluded IE logo change tweak from toolbar detection (BrandBitmap and SmBrandBitmap). * New in logfile: Running processes at time of scan. * Checkmarks for running StartupList with /full and /complete in HijackThis UI. * New O19 method to check for Datanotary hijack of user stylesheet. * Google.com IP added to whitelist for Hosts file check. [v1.94] * Fixed a bug in the Check for Updates function that could cause corrupt downloads on certain systems. * Fixed a bug in enumeration of toolbars (Lop toolbars are now listed!). * Added imon.dll, drwhook.dll and wspirda.dll to LSP safelist. * Fixed a bug where DPF could not be deleted. * Fixed a stupid bug in enumeration of autostarting shortcuts. * Fixed info on Netscape 6/7 and Mozilla saying '%shitbrowser%' (oops). * Fixed bug where logfile would not auto-open on systems that don't have .log filetype registered. * Added support for backing up F0 and F1 items (d'oh!). [v1.93] * Added mclsp.dll (McAfee), WPS.DLL (Sygate Firewall), zklspr.dll (Zero Knowledge) and mxavlsp.dll (OnTrack) to LSP safelist. * Fixed a bug in LSP routine for Win95. * Made taborder nicer. * Fixed a bug in backup/restore of IE plugins. * Added UltimateSearch hijack in O17 method (I think). * Fixed a bug with detecting/removing BHO's disabled by BHODemon. * Also fixed a bug in StartupList (now version 1.52.1). [v1.92] * Fixed two stupid bugs in backup restore function. * Added DiamondCS file to LSP files safelist. * Added a few more items to the protocol safelist. * Log is now opened immediately after saving. * Removed rd.yahoo.com from NSBSD list (spammers are starting to use this, no doubt spyware authors will follow). * Updated integrated StartupList to v1.52. * In light of SpywareNuker/BPS Spyware Remover, any strings relevant to reverse-engineers are now encrypted. * Rudimentary proxy support for the Check for Updates function. [v1.91] * Added rd.yahoo.com to the Nonstandard But Safe Domains list. * Added 8 new protocols to the protocol check safelist, as well as showing the file that handles the protocol in the log (O18). * Added listing of programs/links in Startup folders (O4). * Fixed 'Check for Update' not detecting new versions. [v1.9] * Added check for Lop.com 'Domain' hijack (O17). * Bugfix in URLSearchHook (R3) fix. * Improved O1 (Hosts file) check. * Rewrote code to delete BHO's, fixing a really nasty bug with orphaned BHO keys. * Added AutoConfigURL and proxyserver checks (R1). * IE Extensions (Button/Tools menuitem) in HKEY_CURRENT_USER are now also detected. * Added check for extra protocols (O18). [v1.81] * Added 'ignore non-standard but safe domains' option. * Improved Winsock LSP hijackers detection. * Integrated StartupList updated to v1.4. [v1.8] * Fixed a few bugs. * Adds detecting of free.aol.com in Trusted Zone. * Adds checking of URLSearchHooks key, which should have only one value. * Adds listing/deleting of Download Program Files. * Integrated StartupList into the new 'Misc Tools' section of the Config screen! [v1.71] * Improves detecting of O6. * Some internal changes/improvements. [v1.7] * Adds backup function! Yay! * Added check for default URL prefix * Added check for changing of IERESET.INF * Added check for changing of Netscape/Mozilla homepage and default search engine. [v1.61] * Fixes Runtime Error when Hosts file is empty. [v1.6] * Added enumerating of MSIE plugins * Added check for extra options in 'Advanced' tab of 'Internet Options'. [v1.5] * Adds 'Uninstall & Exit' and 'Check for update online' functions. * Expands enumeration of autoloading Registry entries (now also scans for .vbs, .js, .dll, rundll32 and service) [v1.4] * Adds repairing of broken Internet access (aka Winsock or LSP fix) by New.Net/WebHancer * A few bugfixes/enhancements [v1.3] * Adds detecting of extra MSIE context menu items * Added detecting of extra 'Tools' menu items and extra buttons * Added 'Confirm deleting/ignoring items' checkbox [v1.2] * Adds 'Ignorelist' and 'Info' functions [v1.1] * Supports BHO's, some default URL changes [v1.0] * Original release A good thing to do after version updates is clear your Ignore list and re-add them, as the format of detected items sometimes changes. в момента съм пуснал ESET Online Scanner
-
изтрил съм ги но след като изпратих лога, като най напред беше E:\System Volume Information\_restore
-
лог на МВАМ Malwarebytes' Anti-Malware 1.46 www.malwarebytes.org Версия на базата от данни: 4117 Windows 6.0.6001 Service Pack 1 Internet Explorer 8.0.6001.18702 19.5.2010 г. 23:38:42 mbam-log-2010-05-19 (23-38-42).txt Тип сканиране: Пълно сканиране (E:\|) Сканирани обекти: 355594 Изминало време: 2 час(а), 29 минута(и), 3 секунда(и) Заразени процеси в паметта: 0 Заразени модули в паметта: 0 Заразени ключове в регистратурата: 0 Заразени стойности в регистратурата: 0 Заразени информационни обекти в регистратурата: 0 Заразени папки: 0 Заразени файлове: 6 Заразени процеси в паметта: (Не бяха открити зловредни обекти) Заразени модули в паметта: (Не бяха открити зловредни обекти) Заразени ключове в регистратурата: (Не бяха открити зловредни обекти) Заразени стойности в регистратурата: (Не бяха открити зловредни обекти) Заразени информационни обекти в регистратурата: (Не бяха открити зловредни обекти) Заразени папки: (Не бяха открити зловредни обекти) Заразени файлове: E:\DOWNLOAD\2010 DOWNLOAD\Windows 7 Manager 1.1.8\32 bit\Keygen-LZO\keygen.exe (Trojan.Agent.CK) -> No action taken. E:\DOWNLOAD\2010 DOWNLOAD\Windows 7 Manager 1.1.8\64 bit\keygen.exe (Trojan.Agent.CK) -> No action taken. E:\DOWNLOAD\Adobe\Adobe InDesign CS4\Crack\Keygen.exe (Trojan.Downloader) -> No action taken. E:\System Volume Information\_restore{4C2D4D62-1D4F-49DD-B7A1-2BCCEF5EC442}\RP14\A0003386.dll (Trojan.Agent) -> No action taken. E:\TEMP\BOBI\joo\cuteftp\crack\cuteftp.pro.v8.3.2.build.09.02.2008.1-nope.exe (Trojan.Downloader) -> No action taken. E:\Users\LYUBO DANCHEV\AppData\Local\Temp\MDB39F9.exe (Trojan.Downloader) -> No action taken. Да през Vista Explore виждам Е: целия диск, на който OS e Windows 7


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.