


badjoto
Потребител
-
Регистрация
-
Последно онлайн
-
Освен това че CPU постоянно си виси на 96% и от там компа много ми бави P.S. А и опитвам се да изтрия една папка и тя постояно излиза след рестарт имаш ли некви идеи как да я бамна Това е лога от TDSSKiller 2010/11/24 21:06:43.0359 TDSS rootkit removing tool 2.4.8.0 Nov 17 2010 07:23:122010/11/24 21:06:43.0360 ================================================================================2010/11/24 21:06:43.0360 SystemInfo:2010/11/24 21:06:43.0360 2010/11/24 21:06:43.0360 OS Version: 6.0.6002 ServicePack: 2.02010/11/24 21:06:43.0360 Product type: Workstation2010/11/24 21:06:43.0360 ComputerName: ПЛАМЕН-PC2010/11/24 21:06:43.0360 UserName: Пламен2010/11/24 21:06:43.0360 Windows directory: C:\Windows2010/11/24 21:06:43.0360 System windows directory: C:\Windows2010/11/24 21:06:43.0361 Running under WOW642010/11/24 21:06:43.0361 Processor architecture: Intel x642010/11/24 21:06:43.0361 Number of processors: 22010/11/24 21:06:43.0361 Page size: 0x10002010/11/24 21:06:43.0361 Boot type: Normal boot2010/11/24 21:06:43.0361 ================================================================================2010/11/24 21:06:43.0362 Utility is running under WOW642010/11/24 21:06:43.0677 Initialize success2010/11/24 21:07:41.0159 ================================================================================2010/11/24 21:07:41.0159 Scan started2010/11/24 21:07:41.0159 Mode: Manual; 2010/11/24 21:07:41.0159 ================================================================================2010/11/24 21:07:41.0369 ACPI (1965aaffab07e3fb03c77f81beba3547) C:\Windows\system32\drivers\acpi.sys2010/11/24 21:07:41.0445 adp94xx (f14215e37cf124104575073f782111d2) C:\Windows\system32\drivers\adp94xx.sys2010/11/24 21:07:41.0494 adpahci (7d05a75e3066861a6610f7ee04ff085c) C:\Windows\system32\drivers\adpahci.sys2010/11/24 21:07:41.0541 adpu160m (820a201fe08a0c345b3bedbc30e1a77c) C:\Windows\system32\drivers\adpu160m.sys2010/11/24 21:07:41.0610 adpu320 (9b4ab6854559dc168fbb4c24fc52e794) C:\Windows\system32\drivers\adpu320.sys2010/11/24 21:07:41.0738 AFD (12415ccfd3e7cec55b5184e67b039fe4) C:\Windows\system32\drivers\afd.sys2010/11/24 21:07:41.0785 agp440 (f6f6793b7f17b550ecfdbd3b229173f7) C:\Windows\system32\drivers\agp440.sys2010/11/24 21:07:41.0832 aic78xx (222cb641b4b8a1d1126f8033f9fd6a00) C:\Windows\system32\drivers\djsvs.sys2010/11/24 21:07:41.0866 aliide (157d0898d4b73f075ce9fa26b482df98) C:\Windows\system32\drivers\aliide.sys2010/11/24 21:07:41.0897 amdide (970fa5059e61e30d25307b99903e991e) C:\Windows\system32\drivers\amdide.sys2010/11/24 21:07:41.0928 AmdK8 (cdc3632a3a5ea4dbb83e46076a3165a1) C:\Windows\system32\drivers\amdk8.sys2010/11/24 21:07:41.0972 arc (ba8417d4765f3988ff921f30f630e303) C:\Windows\system32\drivers\arc.sys2010/11/24 21:07:42.0023 arcsas (9d41c435619733b34cc16a511e644b11) C:\Windows\system32\drivers\arcsas.sys2010/11/24 21:07:42.0066 AsyncMac (22d13ff3dafec2a80634752b1eaa2de6) C:\Windows\system32\DRIVERS\asyncmac.sys2010/11/24 21:07:42.0110 atapi (e68d9b3a3905619732f7fe039466a623) C:\Windows\system32\drivers\atapi.sys2010/11/24 21:07:42.0223 athur (c0f9cb0c4c1dfd0e4266b072f34b22ca) C:\Windows\system32\DRIVERS\athurx.sys2010/11/24 21:07:42.0318 b57nd60a (1777e5ac9fc74f7991b2aba25ea34759) C:\Windows\system32\DRIVERS\b57nd60a.sys2010/11/24 21:07:42.0398 blbdrive (79feeb40056683f8f61398d81dda65d2) C:\Windows\system32\drivers\blbdrive.sys2010/11/24 21:07:42.0426 bowser (8b2b19031d0aeade6e1b933df1acba7e) C:\Windows\system32\DRIVERS\bowser.sys2010/11/24 21:07:42.0468 BrFiltLo (f09eee9edc320b5e1501f749fde686c8) C:\Windows\system32\drivers\brfiltlo.sys2010/11/24 21:07:42.0494 BrFiltUp (b114d3098e9bdb8bea8b053685831be6) C:\Windows\system32\drivers\brfiltup.sys2010/11/24 21:07:42.0531 Brserid (f0f0ba4d815be446aa6a4583ca3bca9b) C:\Windows\system32\drivers\brserid.sys2010/11/24 21:07:42.0563 BrSerWdm (a6eca2151b08a09caceca35c07f05b42) C:\Windows\system32\drivers\brserwdm.sys2010/11/24 21:07:42.0587 BrUsbMdm (b79968002c277e869cf38bd22cd61524) C:\Windows\system32\drivers\brusbmdm.sys2010/11/24 21:07:42.0615 BrUsbSer (a87528880231c54e75ea7a44943b38bf) C:\Windows\system32\drivers\brusbser.sys2010/11/24 21:07:42.0695 BthEnum (09f926a0d9c0bafd8417a4307d2ed13c) C:\Windows\system32\DRIVERS\BthEnum.sys2010/11/24 21:07:42.0754 BTHMODEM (72f70a38bb15252eb7c4da7ba3bd4ed1) C:\Windows\system32\DRIVERS\bthmodem.sys2010/11/24 21:07:42.0808 BthPan (befc5311736b475ac5b60c14ff7c775a) C:\Windows\system32\DRIVERS\bthpan.sys2010/11/24 21:07:42.0872 BTHPORT (2ff122eeb3a712feda238fb331f738b9) C:\Windows\system32\Drivers\BTHport.sys2010/11/24 21:07:42.0929 BTHUSB (2b668e7c1616c0e931714272934c678b) C:\Windows\system32\Drivers\BTHUSB.sys2010/11/24 21:07:42.0986 cdfs (b4d787db8d30793a4d4df9feed18f136) C:\Windows\system32\DRIVERS\cdfs.sys2010/11/24 21:07:43.0035 cdrom (c025aa69be3d0d25c7a2e746ef6f94fc) C:\Windows\system32\DRIVERS\cdrom.sys2010/11/24 21:07:43.0082 circlass (02ea568d498bbdd4ba55bf3fce34d456) C:\Windows\system32\drivers\circlass.sys2010/11/24 21:07:43.0173 CLFS (3dca9a18b204939cfb24bea53e31eb48) C:\Windows\system32\CLFS.sys2010/11/24 21:07:43.0280 CmBatt (b52d9a14ce4101577900a364ba86f3df) C:\Windows\system32\DRIVERS\CmBatt.sys2010/11/24 21:07:43.0311 cmdide (e5d5499a1c50a54b5161296b6afe6192) C:\Windows\system32\drivers\cmdide.sys2010/11/24 21:07:43.0344 Compbatt (7fb8ad01db0eabe60c8a861531a8f431) C:\Windows\system32\DRIVERS\compbatt.sys2010/11/24 21:07:43.0379 crcdisk (a8585b6412253803ce8efcbd6d6dc15c) C:\Windows\system32\drivers\crcdisk.sys2010/11/24 21:07:43.0469 CSC (f60f50c8ed3fcbe358430b95fe27d09c) C:\Windows\system32\drivers\csc.sys2010/11/24 21:07:43.0557 DfsC (36cd31121f228e7e79bae60aa45764c6) C:\Windows\system32\Drivers\dfsc.sys2010/11/24 21:07:43.0620 disk (b0107e40ecdb5fa692ebf832f295d905) C:\Windows\system32\drivers\disk.sys2010/11/24 21:07:43.0741 DritekPortIO (fb201e9dd00af94aec7fa02305cb075e) C:\PROGRA~2\LAUNCH~1\DPortIO.sys2010/11/24 21:07:43.0836 drmkaud (f1a78a98cfc2ee02144c6bec945447e6) C:\Windows\system32\drivers\drmkaud.sys2010/11/24 21:07:43.0907 DXGKrnl (1d96e28ebcd96ad1b44a3fd02ca6433d) C:\Windows\System32\drivers\dxgkrnl.sys2010/11/24 21:07:43.0963 E1G60 (264cee7b031a9d6c827f3d0cb031f2fe) C:\Windows\system32\DRIVERS\E1G6032E.sys2010/11/24 21:07:44.0047 Ecache (5f94962be5a62db6e447ff6470c4f48a) C:\Windows\system32\drivers\ecache.sys2010/11/24 21:07:44.0109 elxstor (c4636d6e10469404ab5308d9fd45ed07) C:\Windows\system32\drivers\elxstor.sys2010/11/24 21:07:44.0160 ErrDev (bc3a58e938bb277e46bf4b3003b01abd) C:\Windows\system32\drivers\errdev.sys2010/11/24 21:07:44.0249 exfat (486844f47b6636044a42454614ed4523) C:\Windows\system32\drivers\exfat.sys2010/11/24 21:07:44.0325 fastfat (1a4bee34277784619ddaf0422c0c6e23) C:\Windows\system32\drivers\fastfat.sys2010/11/24 21:07:44.0378 fdc (81b79b6df71fa1d2c6d688d830616e39) C:\Windows\system32\DRIVERS\fdc.sys2010/11/24 21:07:44.0460 FileInfo (457b7d1d533e4bd62a99aed9c7bb4c59) C:\Windows\system32\drivers\fileinfo.sys2010/11/24 21:07:44.0489 Filetrace (d421327fd6efccaf884a54c58e1b0d7f) C:\Windows\system32\drivers\filetrace.sys2010/11/24 21:07:44.0516 flpydisk (230923ea2b80f79b0f88d90f87b87ebd) C:\Windows\system32\DRIVERS\flpydisk.sys2010/11/24 21:07:44.0588 FltMgr (e3041bc26d6930d61f42aedb79c91720) C:\Windows\system32\drivers\fltmgr.sys2010/11/24 21:07:44.0635 Fs_Rec (29d99e860a1ca0a03c6a733fdd0da703) C:\Windows\system32\drivers\Fs_Rec.sys2010/11/24 21:07:44.0681 fvevol (849e38db7d829962d0233a0a252b60c3) C:\Windows\system32\DRIVERS\fvevol.sys2010/11/24 21:07:44.0729 gagp30kx (c8e416668d3dc2be3d4fe4c79224997f) C:\Windows\system32\drivers\gagp30kx.sys2010/11/24 21:07:44.0847 HdAudAddService (68e732382b32417ff61fd663259b4b09) C:\Windows\system32\drivers\HdAudio.sys2010/11/24 21:07:44.0926 HDAudBus (f942c5820205f2fb453243edfec82a3d) C:\Windows\system32\DRIVERS\HDAudBus.sys2010/11/24 21:07:44.0979 HidBth (b4881c84a180e75b8c25dc1d726c375f) C:\Windows\system32\drivers\hidbth.sys2010/11/24 21:07:45.0005 HidIr (4e77a77e2c986e8f88f996bb3e1ad829) C:\Windows\system32\drivers\hidir.sys2010/11/24 21:07:45.0058 HidUsb (d02c82cb3a20f391c8aeff94e8e0baa1) C:\Windows\system32\drivers\hidusb.sys2010/11/24 21:07:45.0109 HpCISSs (d7109a1e6bd2dfdbcba72a6bc626a13b) C:\Windows\system32\drivers\hpcisss.sys2010/11/24 21:07:45.0190 HSFHWAZL (57ba73b5b321291e5114cb21350e1ea0) C:\Windows\system32\DRIVERS\VSTAZL6.SYS2010/11/24 21:07:45.0262 HSF_DPV (e6cd7f641916484b0141d191a390d866) C:\Windows\system32\DRIVERS\VSTDPV6.SYS2010/11/24 21:07:45.0338 HTTP (098f1e4e5c9cb5b0063a959063631610) C:\Windows\system32\drivers\HTTP.sys2010/11/24 21:07:45.0400 hwdatacard (f57e489800543b69fe196f51ca9c85b5) C:\Windows\system32\DRIVERS\ewusbmdm.sys2010/11/24 21:07:45.0453 i2omp (da94c854cea5fac549d4e1f6e88349e8) C:\Windows\system32\drivers\i2omp.sys2010/11/24 21:07:45.0507 i8042prt (cbb597659a2713ce0c9cc20c88c7591f) C:\Windows\system32\DRIVERS\i8042prt.sys2010/11/24 21:07:45.0557 iaStorV (3e3bf3627d886736d0b4e90054f929f6) C:\Windows\system32\drivers\iastorv.sys2010/11/24 21:07:45.0865 igfx (df87170ec724080676c18d5a0af87fc5) C:\Windows\system32\DRIVERS\igdkmd64.sys2010/11/24 21:07:45.0966 iirsp (8c3951ad2fe886ef76c7b5027c3125d3) C:\Windows\system32\drivers\iirsp.sys2010/11/24 21:07:46.0060 IntcAzAudAddService (d53ea5ba48cd6b7c40bf1d7d8e330443) C:\Windows\system32\drivers\RTKVHD64.sys2010/11/24 21:07:46.0124 intelide (df797a12176f11b2d301c5b234bb200e) C:\Windows\system32\drivers\intelide.sys2010/11/24 21:07:46.0160 intelppm (bfd84af32fa1bad6231c4585cb469630) C:\Windows\system32\DRIVERS\intelppm.sys2010/11/24 21:07:46.0246 IpFilterDriver (d8aabc341311e4780d6fce8c73c0ad81) C:\Windows\system32\DRIVERS\ipfltdrv.sys2010/11/24 21:07:46.0300 IPMIDRV (9c2ee2e6e5a7203bfae15c299475ec67) C:\Windows\system32\drivers\ipmidrv.sys2010/11/24 21:07:46.0343 IPNAT (b7e6212f581ea5f6ab0c3a6ceeeb89be) C:\Windows\system32\DRIVERS\ipnat.sys2010/11/24 21:07:46.0380 IRENUM (8c42ca155343a2f11d29feca67faa88d) C:\Windows\system32\drivers\irenum.sys2010/11/24 21:07:46.0403 isapnp (0672bfcedc6fc468a2b0500d81437f4f) C:\Windows\system32\drivers\isapnp.sys2010/11/24 21:07:46.0463 iScsiPrt (e4fdf99599f27ec25d2cf6d754243520) C:\Windows\system32\DRIVERS\msiscsi.sys2010/11/24 21:07:46.0486 iteatapi (63c766cdc609ff8206cb447a65abba4a) C:\Windows\system32\drivers\iteatapi.sys2010/11/24 21:07:46.0512 iteraid (1281fe73b17664631d12f643cbea3f59) C:\Windows\system32\drivers\iteraid.sys2010/11/24 21:07:46.0548 kbdclass (423696f3ba6472dd17699209b933bc26) C:\Windows\system32\DRIVERS\kbdclass.sys2010/11/24 21:07:46.0579 kbdhid (bf8783a5066cfecf45095459e8010fa7) C:\Windows\system32\drivers\kbdhid.sys2010/11/24 21:07:46.0649 KSecDD (476e2c1dcea45895994bef11c2a98715) C:\Windows\system32\Drivers\ksecdd.sys2010/11/24 21:07:46.0685 ksthunk (1d419cf43db29396ecd7113d129d94eb) C:\Windows\system32\drivers\ksthunk.sys2010/11/24 21:07:46.0757 lltdio (96ece2659b6654c10a0c310ae3a6d02c) C:\Windows\system32\DRIVERS\lltdio.sys2010/11/24 21:07:46.0816 LSI_FC (acbe1af32d3123e330a07bfbc5ec4a9b) C:\Windows\system32\drivers\lsi_fc.sys2010/11/24 21:07:46.0853 LSI_SAS (799ffb2fc4729fa46d2157c0065b3525) C:\Windows\system32\drivers\lsi_sas.sys2010/11/24 21:07:46.0886 LSI_SCSI (f445ff1daad8a226366bfaf42551226b) C:\Windows\system32\drivers\lsi_scsi.sys2010/11/24 21:07:46.0924 luafv (52f87b9cc8932c2a7375c3b2a9be5e3e) C:\Windows\system32\drivers\luafv.sys2010/11/24 21:07:46.0980 megasas (5c5cd6aaced32fb26c3fb34b3dcf972f) C:\Windows\system32\drivers\megasas.sys2010/11/24 21:07:47.0055 MegaSR (859bc2436b076c77c159ed694acfe8f8) C:\Windows\system32\drivers\megasr.sys2010/11/24 21:07:47.0140 MEMSWEEP2 (d70476ad02d6fd75282b196d3b58831d) C:\Windows\system32\E9D2.tmp2010/11/24 21:07:47.0203 Modem (59848d5cc74606f0ee7557983bb73c2e) C:\Windows\system32\drivers\modem.sys2010/11/24 21:07:47.0253 monitor (c247cc2a57e0a0c8c6dccf7807b3e9e5) C:\Windows\system32\DRIVERS\monitor.sys2010/11/24 21:07:47.0282 mouclass (9367304e5e412b120cf5f4ea14e4e4f1) C:\Windows\system32\DRIVERS\mouclass.sys2010/11/24 21:07:47.0315 mouhid (c2c2bd5c5ce5aaf786ddd74b75d2ac69) C:\Windows\system32\drivers\mouhid.sys2010/11/24 21:07:47.0348 MountMgr (11bc9b1e8801b01f7f6adb9ead30019b) C:\Windows\system32\drivers\mountmgr.sys2010/11/24 21:07:47.0399 MpFilter (c4d8c3031c7cd5884ca856b15307e997) C:\Windows\system32\DRIVERS\MpFilter.sys2010/11/24 21:07:47.0450 mpio (f8276eb8698142884498a528dfea8478) C:\Windows\system32\drivers\mpio.sys2010/11/24 21:07:47.0475 MpNWMon (a768f58c55d3f303e686a7646348aec3) C:\Windows\system32\DRIVERS\MpNWMon.sys2010/11/24 21:07:47.0511 mpsdrv (c92b9abdb65a5991e00c28f13491dba2) C:\Windows\system32\drivers\mpsdrv.sys2010/11/24 21:07:47.0557 Mraid35x (3c200630a89ef2c0864d515b7a75802e) C:\Windows\system32\drivers\mraid35x.sys2010/11/24 21:07:47.0617 MRxDAV (7c1de4aa96dc0c071611f9e7de02a68d) C:\Windows\system32\drivers\mrxdav.sys2010/11/24 21:07:47.0671 mrxsmb (d58d129e26705e83a4deba7177eb7972) C:\Windows\system32\DRIVERS\mrxsmb.sys2010/11/24 21:07:47.0728 mrxsmb10 (d5be5c14e0f1dc489f5bb2a67983f630) C:\Windows\system32\DRIVERS\mrxsmb10.sys2010/11/24 21:07:47.0767 mrxsmb20 (09a2990c3b293c212816c9bc0d7c200e) C:\Windows\system32\DRIVERS\mrxsmb20.sys2010/11/24 21:07:47.0827 msahci (aa459f2ab3ab603c357ff117cae3d818) C:\Windows\system32\drivers\msahci.sys2010/11/24 21:07:47.0883 msdsm (264bbb4aaf312a485f0e44b65a6b7202) C:\Windows\system32\drivers\msdsm.sys2010/11/24 21:07:47.0946 Msfs (704f59bfc4512d2bb0146aec31b10a7c) C:\Windows\system32\drivers\Msfs.sys2010/11/24 21:07:47.0984 msisadrv (00ebc952961664780d43dca157e79b27) C:\Windows\system32\drivers\msisadrv.sys2010/11/24 21:07:48.0050 MSKSSRV (0ea73e498f53b96d83dbfca074ad4cf8) C:\Windows\system32\drivers\MSKSSRV.sys2010/11/24 21:07:48.0102 MSPCLOCK (52e59b7e992a58e740aa63f57edbae8b) C:\Windows\system32\drivers\MSPCLOCK.sys2010/11/24 21:07:48.0140 MSPQM (49084a75bae043ae02d5b44d02991bb2) C:\Windows\system32\drivers\MSPQM.sys2010/11/24 21:07:48.0222 MsRPC (dc6ccf440cdede4293db41c37a5060a5) C:\Windows\system32\drivers\MsRPC.sys2010/11/24 21:07:48.0266 mssmbios (855796e59df77ea93af46f20155bf55b) C:\Windows\system32\DRIVERS\mssmbios.sys2010/11/24 21:07:48.0300 MSTEE (86d632d75d05d5b7c7c043fa3564ae86) C:\Windows\system32\drivers\MSTEE.sys2010/11/24 21:07:48.0335 Mup (0cc49f78d8aca0877d885f149084e543) C:\Windows\system32\Drivers\mup.sys2010/11/24 21:07:48.0414 NativeWifiP (2007b826c4acd94ae32232b41f0842b9) C:\Windows\system32\DRIVERS\nwifi.sys2010/11/24 21:07:48.0508 NDIS (65950e07329fcee8e6516b17c8d0abb6) C:\Windows\system32\drivers\ndis.sys2010/11/24 21:07:48.0568 NdisTapi (64df698a425478e321981431ac171334) C:\Windows\system32\DRIVERS\ndistapi.sys2010/11/24 21:07:48.0594 Ndisuio (8baa43196d7b5bb972c9a6b2bbf61a19) C:\Windows\system32\DRIVERS\ndisuio.sys2010/11/24 21:07:48.0659 NdisWan (f8158771905260982ce724076419ef19) C:\Windows\system32\DRIVERS\ndiswan.sys2010/11/24 21:07:48.0693 NDProxy (9cb77ed7cb72850253e973a2d6afdf49) C:\Windows\system32\drivers\NDProxy.sys2010/11/24 21:07:48.0726 NetBIOS (a499294f5029a7862adc115bda7371ce) C:\Windows\system32\DRIVERS\netbios.sys2010/11/24 21:07:48.0802 netbt (fc2c792ebddc8e28df939d6a92c83d61) C:\Windows\system32\DRIVERS\netbt.sys2010/11/24 21:07:48.0984 NETw3v64 (c86984aee87900c1eeb6942ede3bf4b6) C:\Windows\system32\DRIVERS\NETw3v64.sys2010/11/24 21:07:49.0287 NETw5v64 (2bdcb7b7917380794c9d87ac2153ce33) C:\Windows\system32\DRIVERS\NETw5v64.sys2010/11/24 21:07:49.0373 nfrd960 (4ac08bd6af2df42e0c3196d826c8aea7) C:\Windows\system32\drivers\nfrd960.sys2010/11/24 21:07:49.0420 NPF (c31fa031335eff434b2d94278e74bcce) C:\Windows\system32\drivers\npf.sys2010/11/24 21:07:49.0483 Npfs (b298874f8e0ea93f06ec40aa8d146478) C:\Windows\system32\drivers\Npfs.sys2010/11/24 21:07:49.0522 nsiproxy (1523af19ee8b030ba682f7a53537eaeb) C:\Windows\system32\drivers\nsiproxy.sys2010/11/24 21:07:49.0638 Ntfs (bac869dfb98e499ba4d9bb1fb43270e1) C:\Windows\system32\drivers\Ntfs.sys2010/11/24 21:07:49.0783 Null (dd5d684975352b85b52e3fd5347c20cb) C:\Windows\system32\drivers\Null.sys2010/11/24 21:07:49.0825 nvraid (2c040b7ada5b06f6facadac8514aa034) C:\Windows\system32\drivers\nvraid.sys2010/11/24 21:07:49.0872 nvstor (f7ea0fe82842d05eda3efdd376dbfdba) C:\Windows\system32\drivers\nvstor.sys2010/11/24 21:07:49.0910 nv_agp (19067ca93075ef4823e3938a686f532f) C:\Windows\system32\drivers\nv_agp.sys2010/11/24 21:07:49.0974 ohci1394 (b5b1ce65ac15bbd11c0619e3ef7cfc28) C:\Windows\system32\DRIVERS\ohci1394.sys2010/11/24 21:07:50.0043 Parport (aecd57f94c887f58919f307c35498ea0) C:\Windows\system32\drivers\parport.sys2010/11/24 21:07:50.0107 partmgr (f9b5eda4c17a2be7663f064dbf0fe254) C:\Windows\system32\drivers\partmgr.sys2010/11/24 21:07:50.0145 pci (47ab1e0fc9d0e12bb53ba246e3a0906d) C:\Windows\system32\drivers\pci.sys2010/11/24 21:07:50.0188 pciide (8d618c829034479985a9ed56106cc732) C:\Windows\system32\drivers\pciide.sys2010/11/24 21:07:50.0241 pcmcia (037661f3d7c507c9993b7010ceee6288) C:\Windows\system32\drivers\pcmcia.sys2010/11/24 21:07:50.0309 PEAUTH (58865916f53592a61549b04941bfd80d) C:\Windows\system32\drivers\peauth.sys2010/11/24 21:07:50.0477 PptpMiniport (23386e9952025f5f21c368971e2e7301) C:\Windows\system32\DRIVERS\raspptp.sys2010/11/24 21:07:50.0516 Processor (5080e59ecee0bc923f14018803aa7a01) C:\Windows\system32\drivers\processr.sys2010/11/24 21:07:50.0586 PSched (c5ab7f0809392d0da027f4a2a81bfa31) C:\Windows\system32\DRIVERS\pacer.sys2010/11/24 21:07:50.0659 ql2300 (0b83f4e681062f3839be2ec1d98fd94a) C:\Windows\system32\drivers\ql2300.sys2010/11/24 21:07:50.0737 ql40xx (e1c80f8d4d1e39ef9595809c1369bf2a) C:\Windows\system32\drivers\ql40xx.sys2010/11/24 21:07:50.0789 QWAVEdrv (e8d76edab77ec9c634c27b8eac33adc5) C:\Windows\system32\drivers\qwavedrv.sys2010/11/24 21:07:50.0826 RasAcd (1013b3b663a56d3ddd784f581c1bd005) C:\Windows\system32\DRIVERS\rasacd.sys2010/11/24 21:07:50.0912 Rasl2tp (ac7bc4d42a7e558718dfdec599bbfc2c) C:\Windows\system32\DRIVERS\rasl2tp.sys2010/11/24 21:07:50.0986 RasPppoe (4517fbf8b42524afe4ede1de102aae3e) C:\Windows\system32\DRIVERS\raspppoe.sys2010/11/24 21:07:51.0077 RasSstp (c6a593b51f34c33e5474539544072527) C:\Windows\system32\DRIVERS\rassstp.sys2010/11/24 21:07:51.0156 rdbss (322db5c6b55e8d8ee8d6f358b2aaabb1) C:\Windows\system32\DRIVERS\rdbss.sys2010/11/24 21:07:51.0194 RDPCDD (603900cc05f6be65ccbf373800af3716) C:\Windows\system32\DRIVERS\RDPCDD.sys2010/11/24 21:07:51.0254 rdpdr (ae23e79b13feb62939e2ca1189e71735) C:\Windows\system32\DRIVERS\rdpdr.sys2010/11/24 21:07:51.0288 RDPENCDD (cab9421daf3d97b33d0d055858e2c3ab) C:\Windows\system32\drivers\rdpencdd.sys2010/11/24 21:07:51.0355 RDPWD (b1d741c87cea8d7282146366cc9c3f81) C:\Windows\system32\drivers\RDPWD.sys2010/11/24 21:07:51.0454 RFCOMM (cd71e053d7260e4102d99a28f9196070) C:\Windows\system32\DRIVERS\rfcomm.sys2010/11/24 21:07:51.0512 rimmptsk (ea67debad5eeb97a5003011145b6fd19) C:\Windows\system32\DRIVERS\rimmpx64.sys2010/11/24 21:07:51.0553 rimsptsk (bb9edc55b0b8cb4fcd713428820e0776) C:\Windows\system32\DRIVERS\rimspx64.sys2010/11/24 21:07:51.0615 rismxdp (481c3fdeacaae04b74c58288dbc91df9) C:\Windows\system32\DRIVERS\rixdpx64.sys2010/11/24 21:07:51.0666 ROOTMODEM (6a0cf73b019cbc9255e23c9192ec3702) C:\Windows\system32\Drivers\RootMdm.sys2010/11/24 21:07:51.0732 rspndr (22a9cb08b1a6707c1550c6bf099aae73) C:\Windows\system32\DRIVERS\rspndr.sys2010/11/24 21:07:51.0811 RTL8187 (1c546ea56a06b773a52ee48e0205072d) C:\Windows\system32\DRIVERS\RTL8187.sys2010/11/24 21:07:51.0858 RtlProt (d1664991a07acf2703d4a4e5be4b6c80) C:\Windows\system32\DRIVERS\rtlprot.sys2010/11/24 21:07:51.0950 sbp2port (cd9c693589c60ad59bbbcfb0e524e01b) C:\Windows\system32\drivers\sbp2port.sys2010/11/24 21:07:52.0023 sdbus (be100bc2be2513314c717bb2c4cfff10) C:\Windows\system32\DRIVERS\sdbus.sys2010/11/24 21:07:52.0060 secdrv (3ea8a16169c26afbeb544e0e48421186) C:\Windows\system32\drivers\secdrv.sys2010/11/24 21:07:52.0095 Serenum (f71bfe7ac6c52273b7c82cbf1bb2a222) C:\Windows\system32\drivers\serenum.sys2010/11/24 21:07:52.0134 Serial (e62fac91ee288db29a9696a9d279929c) C:\Windows\system32\drivers\serial.sys2010/11/24 21:07:52.0159 sermouse (a842f04833684bceea7336211be478df) C:\Windows\system32\drivers\sermouse.sys2010/11/24 21:07:52.0238 sffdisk (3a19c899bcf0ea24cfec2038e6a489db) C:\Windows\system32\DRIVERS\sffdisk.sys2010/11/24 21:07:52.0276 sffp_mmc (dbbd3fd8af718966af768a754e07e8c0) C:\Windows\system32\DRIVERS\sffp_mmc.sys2010/11/24 21:07:52.0308 sffp_sd (fdca63a2eee528585eb66ceac183ec22) C:\Windows\system32\DRIVERS\sffp_sd.sys2010/11/24 21:07:52.0330 sfloppy (6b7838c94135768bd455cbdc23e39e5f) C:\Windows\system32\drivers\sfloppy.sys2010/11/24 21:07:52.0369 SiSRaid2 (7a5de502aeb719d4594c6471060a78b3) C:\Windows\system32\drivers\sisraid2.sys2010/11/24 21:07:52.0404 SiSRaid4 (3a2f769fab9582bc720e11ea1dfb184d) C:\Windows\system32\drivers\sisraid4.sys2010/11/24 21:07:52.0486 Smb (290b6f6a0ec4fcdfc90f5cb6d7020473) C:\Windows\system32\DRIVERS\smb.sys2010/11/24 21:07:52.0590 spldr (386c3c63f00a7040c7ec5e384217e89d) C:\Windows\system32\drivers\spldr.sys2010/11/24 21:07:52.0680 sptd (514e743da07c6979985a68a74e0d9076) C:\Windows\system32\Drivers\sptd.sys2010/11/24 21:07:52.0680 Suspicious file (NoAccess): C:\Windows\system32\Drivers\sptd.sys. md5: 514e743da07c6979985a68a74e0d90762010/11/24 21:07:52.0687 sptd - detected Locked file (1)2010/11/24 21:07:52.0751 srv (8cd33a47ca02c79038b669f31f95bdac) C:\Windows\system32\DRIVERS\srv.sys2010/11/24 21:07:52.0792 srv2 (1bedf533096c56e70f87e3e3ee02caf5) C:\Windows\system32\DRIVERS\srv2.sys2010/11/24 21:07:52.0830 srvnet (2b8c340f830c465f514d966f7e6a822f) C:\Windows\system32\DRIVERS\srvnet.sys2010/11/24 21:07:52.0897 swenum (8a851ca908b8b974f89c50d2e18d4f0c) C:\Windows\system32\DRIVERS\swenum.sys2010/11/24 21:07:52.0939 Symc8xx (2f26a2c6fc96b29beff5d8ed74e6625b) C:\Windows\system32\drivers\symc8xx.sys2010/11/24 21:07:52.0964 Sym_hi (a909667976d3bccd1df813fed517d837) C:\Windows\system32\drivers\sym_hi.sys2010/11/24 21:07:52.0990 Sym_u3 (36887b56ec2d98b9c362f6ae4de5b7b0) C:\Windows\system32\drivers\sym_u3.sys2010/11/24 21:07:53.0056 taphss (f33fdc72298df4bf9813a55d21f4eb31) C:\Windows\system32\DRIVERS\taphss.sys2010/11/24 21:07:53.0166 Tcpip (973658a2ea9c06b2976884b9046dfc6c) C:\Windows\system32\drivers\tcpip.sys2010/11/24 21:07:53.0244 Tcpip6 (973658a2ea9c06b2976884b9046dfc6c) C:\Windows\system32\DRIVERS\tcpip.sys2010/11/24 21:07:53.0307 tcpipreg (c7e72a4071ee0200e3c075dacfb2b334) C:\Windows\system32\drivers\tcpipreg.sys2010/11/24 21:07:53.0396 TDPIPE (1d8bf4aaa5fb7a2761475781dc1195bc) C:\Windows\system32\drivers\tdpipe.sys2010/11/24 21:07:53.0434 TDTCP (7f7e00cdf609df657f4cda02dd1c9bb1) C:\Windows\system32\drivers\tdtcp.sys2010/11/24 21:07:53.0506 tdx (458919c8c42e398dc4802178d5ffee27) C:\Windows\system32\DRIVERS\tdx.sys2010/11/24 21:07:53.0559 TermDD (8c19678d22649ec002ef2282eae92f98) C:\Windows\system32\DRIVERS\termdd.sys2010/11/24 21:07:53.0661 tssecsrv (9e5409cd17c8bef193aad498f3bc2cb8) C:\Windows\system32\DRIVERS\tssecsrv.sys2010/11/24 21:07:53.0704 tunmp (89ec74a9e602d16a75a4170511029b3c) C:\Windows\system32\DRIVERS\tunmp.sys2010/11/24 21:07:53.0754 tunnel (30a9b3f45ad081bffc3bcaa9c812b609) C:\Windows\system32\DRIVERS\tunnel.sys2010/11/24 21:07:53.0790 uagp35 (fec266ef401966311744bd0f359f7f56) C:\Windows\system32\drivers\uagp35.sys2010/11/24 21:07:53.0859 udfs (faf2640a2a76ed03d449e443194c4c34) C:\Windows\system32\DRIVERS\udfs.sys2010/11/24 21:07:53.0919 uliagpkx (4ec9447ac3ab462647f60e547208ca00) C:\Windows\system32\drivers\uliagpkx.sys2010/11/24 21:07:53.0961 uliahci (697f0446134cdc8f99e69306184fbbb4) C:\Windows\system32\drivers\uliahci.sys2010/11/24 21:07:53.0992 UlSata (31707f09846056651ea2c37858f5ddb0) C:\Windows\system32\drivers\ulsata.sys2010/11/24 21:07:54.0039 ulsata2 (85e5e43ed5b48c8376281bab519271b7) C:\Windows\system32\drivers\ulsata2.sys2010/11/24 21:07:54.0088 umbus (46e9a994c4fed537dd951f60b86ad3f4) C:\Windows\system32\DRIVERS\umbus.sys2010/11/24 21:07:54.0166 usbccgp (07e3498fc60834219d2356293da0fecc) C:\Windows\system32\DRIVERS\usbccgp.sys2010/11/24 21:07:54.0191 usbcir (9247f7e0b65852c1f6631480984d6ed2) C:\Windows\system32\drivers\usbcir.sys2010/11/24 21:07:54.0241 usbehci (827e44de934a736ea31e91d353eb126f) C:\Windows\system32\DRIVERS\usbehci.sys2010/11/24 21:07:54.0278 usbhub (bb35cd80a2ececfadc73569b3d70c7d1) C:\Windows\system32\DRIVERS\usbhub.sys2010/11/24 21:07:54.0342 usbohci (eba14ef0c07cec233f1529c698d0d154) C:\Windows\system32\drivers\usbohci.sys2010/11/24 21:07:54.0393 usbprint (acfee697af477021bb3ec78c5431fed2) C:\Windows\system32\drivers\usbprint.sys2010/11/24 21:07:54.0424 USBSTOR (b854c1558fca0c269a38663e8b59b581) C:\Windows\system32\DRIVERS\USBSTOR.SYS2010/11/24 21:07:54.0467 usbuhci (b2872cbf9f47316abd0e0c74a1aba507) C:\Windows\system32\DRIVERS\usbuhci.sys2010/11/24 21:07:54.0525 usbvideo (fc33099877790d51b0927b7039059855) C:\Windows\system32\Drivers\usbvideo.sys2010/11/24 21:07:54.0594 usb_rndisx (1e36bb1a3c5aaf2aa9fa9a126df8c16c) C:\Windows\system32\DRIVERS\usb8023x.sys2010/11/24 21:07:54.0648 vga (916b94bcf1e09873fff2d5fb11767bbc) C:\Windows\system32\DRIVERS\vgapnp.sys2010/11/24 21:07:54.0698 VgaSave (b83ab16b51feda65dd81b8c59d114d63) C:\Windows\System32\drivers\vga.sys2010/11/24 21:07:54.0735 viaide (8294b6c3fdb6c33f24e150de647ecdaa) C:\Windows\system32\drivers\viaide.sys2010/11/24 21:07:54.0793 volmgr (2b7e885ed951519a12c450d24535dfca) C:\Windows\system32\drivers\volmgr.sys2010/11/24 21:07:54.0877 volmgrx (cec5ac15277d75d9e5dec2e1c6eaf877) C:\Windows\system32\drivers\volmgrx.sys2010/11/24 21:07:54.0950 volsnap (5280aada24ab36b01a84a6424c475c8d) C:\Windows\system32\drivers\volsnap.sys2010/11/24 21:07:55.0006 vsmraid (a68f455ed2673835209318dd61bfbb0e) C:\Windows\system32\drivers\vsmraid.sys2010/11/24 21:07:55.0056 WacomPen (fef8fe5923fead2cee4dfabfce3393a7) C:\Windows\system32\drivers\wacompen.sys2010/11/24 21:07:55.0126 Wanarp (b8e7049622300d20ba6d8be0c47c0cfd) C:\Windows\system32\DRIVERS\wanarp.sys2010/11/24 21:07:55.0143 Wanarpv6 (b8e7049622300d20ba6d8be0c47c0cfd) C:\Windows\system32\DRIVERS\wanarp.sys2010/11/24 21:07:55.0197 Wd (0c17a0816f65b89e362e682ad5e7266e) C:\Windows\system32\drivers\wd.sys2010/11/24 21:07:55.0273 Wdf01000 (d02e7e4567da1e7582fbf6a91144b0df) C:\Windows\system32\drivers\Wdf01000.sys2010/11/24 21:07:55.0407 winachsf (b5c348b265178fb9ee55addb3929485d) C:\Windows\system32\DRIVERS\VSTCNXT6.SYS2010/11/24 21:07:55.0534 WmiAcpi (e18aebaaa5a773fe11aa2c70f65320f5) C:\Windows\system32\DRIVERS\wmiacpi.sys2010/11/24 21:07:55.0632 WpdUsb (5e2401b3fc1089c90e081291357371a9) C:\Windows\system32\DRIVERS\wpdusb.sys2010/11/24 21:07:55.0686 ws2ifsl (8a900348370e359b6bff6a550e4649e1) C:\Windows\system32\drivers\ws2ifsl.sys2010/11/24 21:07:55.0758 WUDFRd (501a65252617b495c0f1832f908d54d8) C:\Windows\system32\DRIVERS\WUDFRd.sys2010/11/24 21:07:55.0935 ================================================================================2010/11/24 21:07:55.0935 Scan finished2010/11/24 21:07:55.0935 ================================================================================2010/11/24 21:07:55.0955 Detected object count: 12010/11/24 21:08:01.0465 Locked file(sptd) - User select action: Skip Извинявам се за пропуска
-
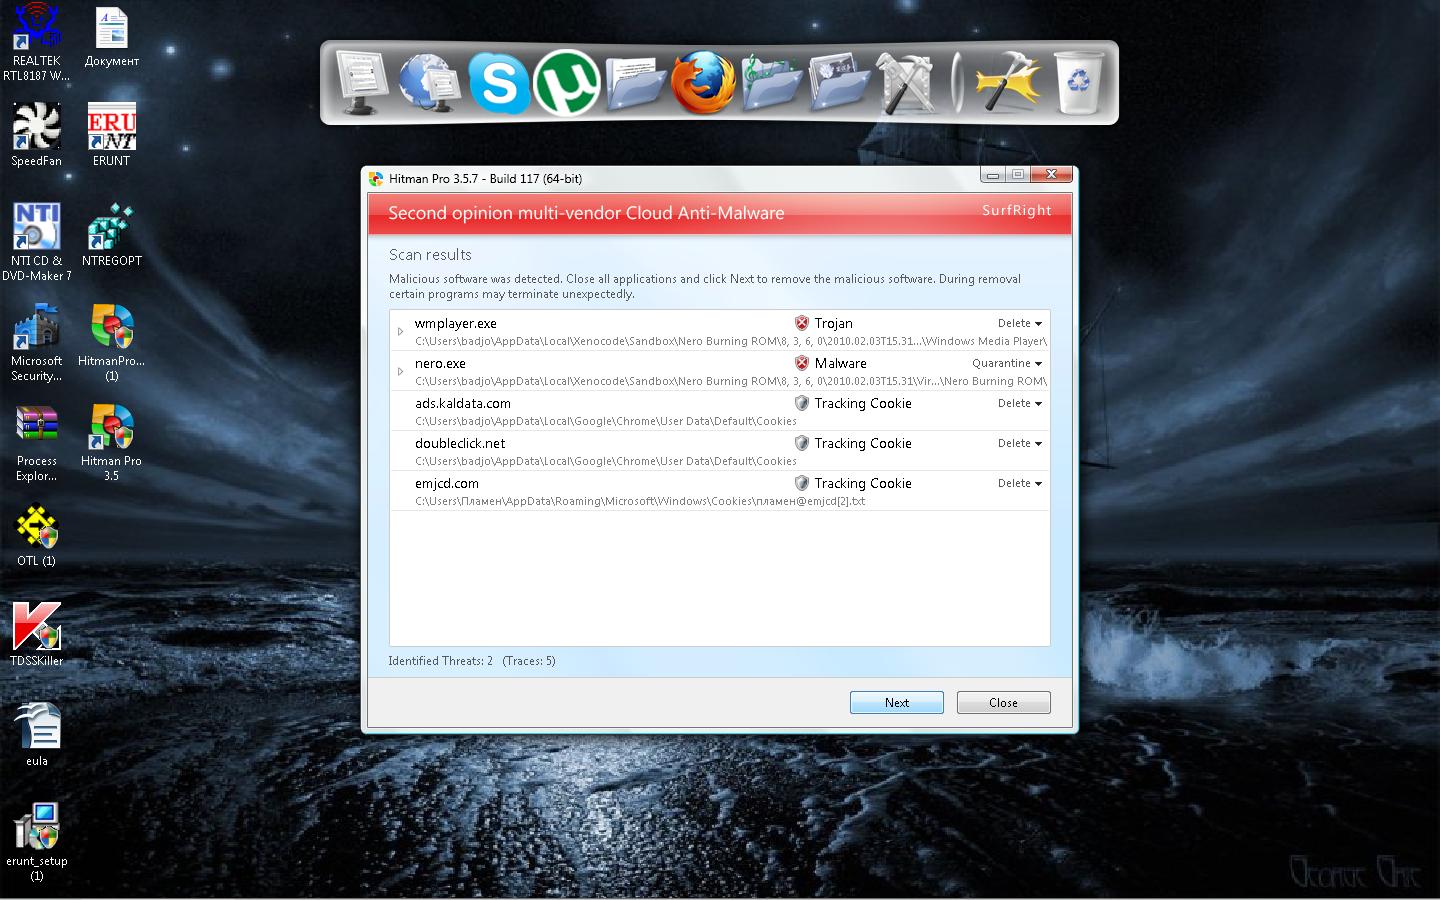
Преди да пеистна логовете само да кажа че лога на Hitman Pro когато му задам опцията Export scan results to XML file и му посоча пътя къде да го запамети после не ми излиза лога когато се опитам втори път да изтегля лога ми казва че вече съществува успях да направя скрин шот на екрана дано има ефект 11242010_153735.zip
-
Маи се получи този път OTL.Txt
-
Сканирах първо с OTL.exe и след като приключи ми излезе прозорец ,дадох му OK и компютъра се рестартира после нямаше лог файл. От Sophos Anti-Rootkit това са логовете: log 1 ---------------------------------------------------------------------------------- Command: MpSigStub.exe /program "C:\Windows\SoftwareDistribution\Download\Install\AM_Delta.exe" ANTIMALWARE /q Start time: 24.11.2010 г. 09:40 ч. (version 10.3.1781.0) =================================== ProductSearch ================================== Microsoft Security Essentials: Status: Active Product: 2.1.6805.0 Engine: 1.1.6402.0 Signatures: 1.95.141.0 ================================ PackageDiscovery ================================ AM Delta: Engine: Not included AS base VDM: Not included AV base VDM: Not included AS delta VDM: 1.95.512.0 AV delta VDM: 1.95.512.0 ================================= MpUpdateEngine ================================= Updated from C:\Windows\Temp\32F9B9DB-8097-4809-9874-6F6B1048B9F1-Sigs (0x0) ================================= ValidateUpdate ================================= MpSigStub successfully updated Microsoft Security Essentials using the AM Delta package. Original: Updated to: AS delta VDM: 1.95.141.0 1.95.512.0 AV delta VDM: 1.95.141.0 1.95.512.0 Set DeltaUpdateFailure to 0 Set BddUpdateFailure to 0 Deleted C:\Windows\Temp\32F9B9DB-8097-4809-9874-6F6B1048B9F1-Sigs\MPASDLTA.VDM Deleted C:\Windows\Temp\32F9B9DB-8097-4809-9874-6F6B1048B9F1-Sigs\MPAVDLTA.VDM End time: 24.11.2010 г. 09:41 ч. ---------------------------------------------------------------------------------- log 2 ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: съб ноември 20 2010 17:51:38 MpCmdRun: End Time: съб ноември 20 2010 17:51:38 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SpyNetService -RestrictPrivileges -AccessKey EED53D77-9CBB-9C81-F2EA-0AC9C427002A Start Time: съб ноември 20 2010 17:54:59 MpCmdRun: End Time: съб ноември 20 2010 17:54:59 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: съб ноември 20 2010 18:01:37 MpCmdRun: End Time: съб ноември 20 2010 18:01:37 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: нед ноември 21 2010 17:21:14 MpCmdRun: End Time: нед ноември 21 2010 17:21:14 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: нед ноември 21 2010 17:31:14 MpCmdRun: End Time: нед ноември 21 2010 17:31:14 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SignatureUpdate -ScheduleJob -RestrictPrivileges Start Time: нед ноември 21 2010 17:31:15 MpCmdRun: End Time: нед ноември 21 2010 17:31:15 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate Start Time: нед ноември 21 2010 17:31:15 Start: Signatures Update Service Update Started Search Started (MU/WU update) (Path: http://www.microsoft.com)... Search Completed Update failed with hr: 0x8024402c Update completed with hr: 0x8024402c End: Signatures Update Service MpCmdRun: End Time: нед ноември 21 2010 17:31:16 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: нед ноември 21 2010 18:28:24 MpCmdRun: End Time: нед ноември 21 2010 18:28:24 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: нед ноември 21 2010 18:38:24 MpCmdRun: End Time: нед ноември 21 2010 18:38:24 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: пон ноември 22 2010 18:21:51 MpCmdRun: End Time: пон ноември 22 2010 18:21:51 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: пон ноември 22 2010 18:31:51 MpCmdRun: End Time: пон ноември 22 2010 18:31:51 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SignatureUpdate -ScheduleJob -RestrictPrivileges Start Time: пон ноември 22 2010 18:31:52 MpCmdRun: End Time: пон ноември 22 2010 18:31:52 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate Start Time: пон ноември 22 2010 18:31:52 Start: Signatures Update Service Update Started Search Started (MU/WU update) (Path: http://www.microsoft.com)... Search Completed Update failed with hr: 0x8024402c Update completed with hr: 0x8024402c End: Signatures Update Service MpCmdRun: End Time: пон ноември 22 2010 18:31:53 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: пон ноември 22 2010 21:20:55 MpCmdRun: End Time: пон ноември 22 2010 21:20:55 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: пон ноември 22 2010 21:30:55 MpCmdRun: End Time: пон ноември 22 2010 21:30:55 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: вт ноември 23 2010 07:57:22 MpCmdRun: End Time: вт ноември 23 2010 07:57:22 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: вт ноември 23 2010 08:07:22 MpCmdRun: End Time: вт ноември 23 2010 08:07:22 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: ср ноември 24 2010 09:29:00 MpCmdRun: End Time: ср ноември 24 2010 09:29:00 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: ср ноември 24 2010 09:39:00 MpCmdRun: End Time: ср ноември 24 2010 09:39:00 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SignatureUpdate -ScheduleJob -RestrictPrivileges Start Time: ср ноември 24 2010 09:39:01 MpCmdRun: End Time: ср ноември 24 2010 09:39:01 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" SignaturesUpdateService -ScheduleJob -UnmanagedUpdate Start Time: ср ноември 24 2010 09:39:01 Start: Signatures Update Service Update Started Search Started (MU/WU update) (Path: http://www.microsoft.com)... Time Info - ср ноември 24 2010 09:39:28 Search Completed Download Started... Download Progress- Update Index:0 of 1 - 0% Download Progress- Update Index:0 of 1 - 0% Download Progress- Update Index:0 of 1 - 1% Download Progress- Update Index:0 of 1 - 2% Download Progress- Update Index:0 of 1 - 4% Download Progress- Update Index:0 of 1 - 5% Download Progress- Update Index:0 of 1 - 6% Download Progress- Update Index:0 of 1 - 7% Download Progress- Update Index:0 of 1 - 9% Download Progress- Update Index:0 of 1 - 10% Download Progress- Update Index:0 of 1 - 12% Download Progress- Update Index:0 of 1 - 13% Download Progress- Update Index:0 of 1 - 14% Download Progress- Update Index:0 of 1 - 16% Download Progress- Update Index:0 of 1 - 17% Download Progress- Update Index:0 of 1 - 18% Download Progress- Update Index:0 of 1 - 20% Download Progress- Update Index:0 of 1 - 21% Download Progress- Update Index:0 of 1 - 22% Download Progress- Update Index:0 of 1 - 24% Download Progress- Update Index:0 of 1 - 25% Download Progress- Update Index:0 of 1 - 26% Download Progress- Update Index:0 of 1 - 27% Download Progress- Update Index:0 of 1 - 29% Download Progress- Update Index:0 of 1 - 30% Download Progress- Update Index:0 of 1 - 32% Download Progress- Update Index:0 of 1 - 33% Download Progress- Update Index:0 of 1 - 34% Download Progress- Update Index:0 of 1 - 35% Download Progress- Update Index:0 of 1 - 37% Download Progress- Update Index:0 of 1 - 38% Download Progress- Update Index:0 of 1 - 40% Download Progress- Update Index:0 of 1 - 41% Download Progress- Update Index:0 of 1 - 43% Download Progress- Update Index:0 of 1 - 44% Download Progress- Update Index:0 of 1 - 45% Download Progress- Update Index:0 of 1 - 46% Download Progress- Update Index:0 of 1 - 48% Download Progress- Update Index:0 of 1 - 49% Download Progress- Update Index:0 of 1 - 50% Download Progress- Update Index:0 of 1 - 52% Download Progress- Update Index:0 of 1 - 53% Download Progress- Update Index:0 of 1 - 55% Download Progress- Update Index:0 of 1 - 56% Download Progress- Update Index:0 of 1 - 57% Download Progress- Update Index:0 of 1 - 58% Download Progress- Update Index:0 of 1 - 60% Download Progress- Update Index:0 of 1 - 61% Download Progress- Update Index:0 of 1 - 63% Download Progress- Update Index:0 of 1 - 64% Download Progress- Update Index:0 of 1 - 66% Download Progress- Update Index:0 of 1 - 67% Download Progress- Update Index:0 of 1 - 68% Download Progress- Update Index:0 of 1 - 69% Download Progress- Update Index:0 of 1 - 71% Download Progress- Update Index:0 of 1 - 72% Download Progress- Update Index:0 of 1 - 74% Download Progress- Update Index:0 of 1 - 75% Download Progress- Update Index:0 of 1 - 75% Download Progress- Update Index:0 of 1 - 76% Download Progress- Update Index:0 of 1 - 76% Download Progress- Update Index:0 of 1 - 76% Download Progress- Update Index:0 of 1 - 77% Download Progress- Update Index:0 of 1 - 77% Download Progress- Update Index:0 of 1 - 77% Download Progress- Update Index:0 of 1 - 77% Download Progress- Update Index:0 of 1 - 78% Download Progress- Update Index:0 of 1 - 79% Download Progress- Update Index:0 of 1 - 81% Download Progress- Update Index:0 of 1 - 82% Download Progress- Update Index:0 of 1 - 84% Download Progress- Update Index:0 of 1 - 85% Download Progress- Update Index:0 of 1 - 87% Download Progress- Update Index:0 of 1 - 88% Download Progress- Update Index:0 of 1 - 89% Download Progress- Update Index:0 of 1 - 91% Download Progress- Update Index:0 of 1 - 92% Download Progress- Update Index:0 of 1 - 93% Download Progress- Update Index:0 of 1 - 95% Download Progress- Update Index:0 of 1 - 96% Download Progress- Update Index:0 of 1 - 97% Download Progress- Update Index:0 of 1 - 99% Download Progress- Update Index:0 of 1 - 100% Download Completed Download Completed Installation Started... Time Info - ср ноември 24 2010 09:40:58 Installation Progress- Percent Complete:0, Current Update Index:0 (of 1) Installation Progress- Percent Complete:0, Current Update Index:0 (of 1) Time Info - ср ноември 24 2010 09:41:11 Installation Progress- Percent Complete:100, Current Update Index:0 (of 1) Installation Progress- Percent Complete:100, Current Update Index:0 (of 1) Installation Completed Update completed succesfuly End: Signatures Update Service MpCmdRun: End Time: ср ноември 24 2010 09:41:12 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: ср ноември 24 2010 09:43:00 MpCmdRun: End Time: ср ноември 24 2010 09:43:00 ------------------------------------------------------------------------------------- ------------------------------------------------------------------------------------- MpCmdRun: Command Line: "c:\Program Files\Microsoft Security Essentials\MpCmdRun.exe" -GenuineCheck -RestrictPrivileges Start Time: ср ноември 24 2010 09:53:01 MpCmdRun: End Time: ср ноември 24 2010 09:53:01 ------------------------------------------------------------------------------------- нещо не мога да се справя с това прикачване на файлове излиза ми:грешка Не може да прикачвате такъв файл
-
Ами излиза ми Error-Win32 only Опитвам се да снимам екрана но след това не ми дава да го прикачаДобра вечер ,nologo Опитвам да изтегля MBAM (Malwarebytes' Anti-Malware)но ми излиза съобщение за греша опитах да изпълня и Стъпка 4 но като му задам да я отвори с notepad ми излизат маимуняци може да е от анти вируса опитах да го изключа но нещо не намерих от къде.Антивируса ми е Microsoft Security EssentialsЗдравейте, имам проблем със компютъра от известно време имам подозрително натоварване на CPU постоянно си виси на 97% дори да не съм пуснал нито една програма.Видях в Process Explorer, че когато пусна антивирусната да сканира процентите падат на 30-40% докато сканира после пак да 90%. Някои от по запознатите да удари едно рамо А и друго се сетих опитвам се да изтрия една папка и като ресетна компа пак се появява.В папката съм изтрил всичко в нея преди това имаше музика съмнява ме да няма ГАДИНКИ в нея

Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.