


white_pawn
Потребител
-
Регистрация
-
Последно онлайн
Всичко публикувано от white_pawn
-
Извинявам се за бавните отговори, но страницата от която трябваше да изтегля OTL.exe бе достъпна едва чак след рестарт и почистване на част от вредителите от страна на антивирусния софтуер. Създадох логовете но форумът не позволява да побликувам толкова дълги коментари ( чрез таговете code /code ) Как е най- удачно да ги прегледате ?
-
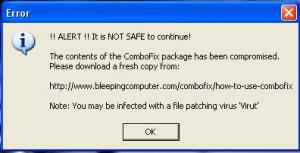
Здравейте, Изпълних инструкциите Ви, както следва: - Деинсталирах по показания от Вас начин старите файлове на Combofix - Изтеглих OTCleanIt от посочения линк. Стартирах го. След като почисти системата програмата поиска рестарт. - След рестарт Изтеглих ново копие на ComboFix от посочения линк. - Изключих Антивирусната програма (веднага се налепиха разни гадове. В момента в таск менаджера има над 40 стартирани процеса (бяха 25) от рода на k2c7zbua.exe , и още мого такива. - ComboFix отново отказа да се стартира под предлог, че вероятно инсталацията е инфектирана. - Във устройство C:/ ComboFix не е създал нито един логфайл - Също така опцията за показване на скритите файлове и папки вече не е активна.
-
Здравейте. Моля за малко (всъщност МНОГО) помощ. Поразрових се из форума, опитах сам да се преборя с тея гадове, но нещата започват да излизат "извън контрол". Ще се постарая да съм максимално изчерпателен какво се случва със системата, за да избегна досадните и излишни за вас въпроси. Кога и как съм ги лепнал тея неща на ПЦ-то не мога да кажа точно, тъй като не го спирам със седмици. онзи ден ми направи впечатление, че нещо се "мъчи" и набих рестарта. И почнаха мъките. Системата ми е със УИНДОУС ХП СП3, легален, т.е. с кутийка, ключ, минава си активацията всичко как му е реда. Имам предвид че си се ъпдейтва съвсем сам и в момента в който си излязат ъпдейтите. Ползвам Домашната версия на Аваст Антивирус. Естествено и друг път гадинки са ми се налепяли, но ако Аваст не се е справял, просто съм го деинсталирал и комбинацията Kaspersky последната триал версия + Malwarebytes' Anti-Malware + ComboFix винаги е работила безотказно. Ама не и този път. Както казах като усетих на къде отиват нещата пуснах Аваст да си направи сканиране след рестарт и преди зареждането на системата. Поиска да трие някакви нещица които не можеше да излекува, но като стигна до C:\WINDOWS\Explorer.exe, се видя че ако ще се отървавам от вирусите, след това ще инсталирам наново ОС. За това си изтеглих последните версии на въпросните по горе програми (все още имах достъп до страницата на Касперски, Microsoft и т.н.) , махнах Аваст и почнах да се лекувам. Какво излезе от цялата работа: Касперски излови доста от гадините, след това един рестарт и пак сканиране. AntiMalyare също намери вредители и след като поиска рестарт реших, че и те са избити до крак. Реших да Пусна и един ComboFix за финал "да ми е мирна главата". И тука се сговни Работата. За да стартира Combofix трябваше да спра Антивирусната. ComboFix заби още при стартирането, оставих го поне 30 минути без да го пипам. Рестартирах от F13 , всичко беше замръзнало. Пак го пуснах (ComboFix) ама този път въобще не се стартира. Каза че е коруптед от вирус и се самозатвори. HiJackThis анализатора на http://www.hijackthis.de/ ми помогн да се отърва от няколко ключа в регистъра които стартираха разни процеси при зареждането на системата. Имаше .ехе файлове във папка Fonts, Temp и така нататък. Затрих и един ред във Hosts : 173.192.170.88 drghwaweg45j4i6u3q32fg2h.com Трих и със ATF-Cleaner При едно от сканиранията с Касперски WINLOGON.EXE, на който продължава да има нещо лепнато се скапа, Уин-а се рестартира, след което като стигнеше до начален екран, отново следваше ресет. Опитах си късмета на отчаяния, изрових едно надраскано MiniWinXP LiveCD и копирах неговия WINLOGON.EXE (запазих си стария) и да не повярваш тръгна. ама сега след всеки рестарт дава някаква грешка. Та общо взето това. ---------------------------- При всяко Стартиране на системата Kaspersky ми казва, че блокира WINLOGON.EXE да се свърже и изтегли файлове от derquda.com: Http://ii.derquda.com/ad2.exe http://derquta.com/mj14.txt и още 3-4 такива. Сещате се за какво става въпрос. Във Temp папката също продължават да се появяват (т.е. стартират или поне опитват) неща от рода на: C:/WINDOWS/Temp/VRTA.tmp C:/WINDOWS/Temp/VRTB.tmp C:/WINDOWS/Temp/VRTE.tmp C:/WINDOWS/Temp/VRT14.tmp които Kaspersky блокира като вредители. Malwarebytes' Anti-Malware също ги засича и след рестарт уж ги трие о те си се стартират пак. Продължавам да не мога да влизам в определени страници: Kaspersky.com , microsoft.com , avast.com ... ето логовете от Malwarebytes' Anti-Malware и HiJackThis. DDS.scr скрипта от страицата на bleepingcomputer не искам да пускам (поне за сега) , понеже както споменах по- горе всичко се омазва отначало когато спра антивируса. Malwarebytes' Anti-Malware 1.50.1.1100 www.malwarebytes.org Database version: 5843 Windows 5.1.2600 Service Pack 3 (Safe Mode) Internet Explorer 8.0.6001.18702 24.2.2011 г. 17:34:45 mbam-log-2011-02-24 (17-34-45).txt Scan type: Quick scan Objects scanned: 126854 Time elapsed: 1 minute(s), 58 second(s) Memory Processes Infected: 0 Memory Modules Infected: 0 Registry Keys Infected: 0 Registry Values Infected: 0 Registry Data Items Infected: 0 Folders Infected: 0 Files Infected: 1 Memory Processes Infected: (No malicious items detected) Memory Modules Infected: (No malicious items detected) Registry Keys Infected: (No malicious items detected) Registry Values Infected: (No malicious items detected) Registry Data Items Infected: (No malicious items detected) Folders Infected: (No malicious items detected) Files Infected: c:\WINDOWS\Temp\VRTA.tmp (Trojan.Downloader) -> Quarantined and deleted successfully. ------------------------- Logfile of Trend Micro HijackThis v2.0.4 Scan saved at 19:04:12, on 24.2.2011 г. Platform: Windows XP SP3 (WinNT 5.01.2600) MSIE: Internet Explorer v8.00 (8.00.6001.18702) Boot mode: Normal Running processes: C:\WINDOWS\System32\smss.exe C:\WINDOWS\system32\winlogon.exe C:\WINDOWS\system32\services.exe C:\WINDOWS\system32\lsass.exe C:\WINDOWS\system32\svchost.exe C:\WINDOWS\System32\svchost.exe C:\WINDOWS\system32\spoolsv.exe C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\avp.exe C:\WINDOWS\Explorer.EXE C:\Program Files\Java\jre6\bin\jqs.exe C:\WINDOWS\system32\nvsvc32.exe C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\avp.exe C:\WINDOWS\system32\RUNDLL32.EXE C:\Program Files\VIA\VIAudioi\HDADeck\HDeck.exe C:\Program Files\DAEMON Tools\daemon.exe C:\Program Files\Common Files\Java\Java Update\jusched.exe C:\WINDOWS\system32\ctfmon.exe C:\WINDOWS\System32\svchost.exe C:\Program Files\Mozilla Firefox\firefox.exe C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\klwtblfs.exe C:\Program Files\Mozilla Firefox\plugin-container.exe C:\WINDOWS\system32\NOTEPAD.EXE C:\Program Files\Trend Micro\HiJackThis\HiJackThis.exe R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896 R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://go.microsoft.com/fwlink/?LinkId=69157 O2 - BHO: IEVkbdBHO - {59273AB4-E7D3-40F9-A1A8-6FA9CCA1862C} - C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\ievkbd.dll O2 - BHO: Java Plug-In 2 SSV Helper - {DBC80044-A445-435b-BC74-9C25C1C588A9} - C:\Program Files\Java\jre6\bin\jp2ssv.dll O2 - BHO: link filter bho - {E33CF602-D945-461A-83F0-819F76A199F8} - C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\klwtbbho.dll O2 - BHO: JQSIEStartDetectorImpl - {E7E6F031-17CE-4C07-BC86-EABFE594F69C} - C:\Program Files\Java\jre6\lib\deploy\jqs\ie\jqs_plugin.dll O4 - HKLM\..\Run: [AVP] "C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\avp.exe" O4 - HKLM\..\Run: [NvCplDaemon] RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup O4 - HKLM\..\Run: [nwiz] nwiz.exe /install O4 - HKLM\..\Run: [NvMediaCenter] RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit O4 - HKLM\..\Run: [HDAudDeck] C:\Program Files\VIA\VIAudioi\HDADeck\HDeck.exe 1 O4 - HKLM\..\Run: [DAEMON Tools] "C:\Program Files\DAEMON Tools\daemon.exe" -lang 1033 O4 - HKLM\..\Run: [sunJavaUpdateSched] "C:\Program Files\Common Files\Java\Java Update\jusched.exe" O4 - HKCU\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\ctfmon.exe O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM') O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user') O8 - Extra context menu item: Add to Anti-Banner - C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\ie_banner_deny.htm O9 - Extra button: &Virtual Keyboard - {4248FE82-7FCB-46AC-B270-339F08212110} - C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\klwtbbho.dll O9 - Extra button: URLs c&heck - {CCF151D8-D089-449F-A5A4-D9909053F20F} - C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\klwtbbho.dll O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe O20 - AppInit_DLLs: C:\PROGRA~1\KASPER~1\KASPER~2\mzvkbd3.dll C:\PROGRA~1\KASPER~1\KASPER~2\kloehk.dll O22 - SharedTaskScheduler: Browseui preloader - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll O22 - SharedTaskScheduler: Component Categories cache daemon - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll O23 - Service: Kaspersky Anti-Virus Service (AVP) - Kaspersky Lab ZAO - C:\Program Files\Kaspersky Lab\Kaspersky Internet Security 2011\avp.exe O23 - Service: Java Quick Starter (JavaQuickStarterService) - Sun Microsystems, Inc. - C:\Program Files\Java\jre6\bin\jqs.exe O23 - Service: NVIDIA Display Driver Service (NVSvc) - NVIDIA Corporation - C:\WINDOWS\system32\nvsvc32.exe -- End of file - 4836 bytes Виждам че в този форум има хора които разбират и по- важното помагат. Та, ако някой има идеи и желание да сподели...


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.