


Изглежда с атаката си към Microsoft, Lapsus$ настъпиха мина.
В края на февруари тази година, неизвестна дотогава хакерска група пое отговорност за атаката към производителите на графични карти Nvidia. Lapsus$, под каквото име стана ясно, че се подвизават хакерите, заявиха, че са откраднали един терабайт вътрешна информация от системите на компанията, сред която код, различни инструкции, засягащи фърмуера и самите карти, както и личните данни на хиляди служители на Nvidia. Подобно и на други кибератаки в последните години беше поискан откуп, за да не бъдат публикувани данните. Разликата от други подобни случаи на изнудване обаче е, че хакерите не искаха пари. Те поискали премахването на характеристика в новите карти на Nvidia, която пречи на добива на криптовалута с тях, както и компанията да открие напълно кода на драйверите за продуктите си. Последваха и нови набези на Lapsus$. Samsung, Okta, Ubisoft, а за последно и Microsoft. От компанията разкриха преди дни, че твърденията на Lapsus$ за успешно проведена атака към част от мрежата им са достоверни. Хакерите са успели да компрометират акаунта на вътрешен разработчик в Microsoft и да получат ограничен достъп до някои от тайните на компанията. Този последен удар обаче може да е било края на Lapsus$, за което научаваме от The Register и Bloomberg.
Тази седмица британската полиция съобщи за ареста на седем души, които са свързани с Lapsus$. Те са на възраст от 16 до 21 години, като „мозъка“ на групата е 16-годишен ученик от Оксфорд.
Хлапашка самонадеяност и завистливи конкуренти
Скоро след атаката на Lapsus$ към Microsoft, специалистите от компанията започват свое разследване към групата, която впоследствие ще стане известна, като DEV-0537. От компанията разбират, че Lapsus$ са хакери, които опитват да пробият защитите на множество компании. Но за разлика от много други съвременни киберпрестъпни колективи, на тях им липсва, каквато и да е оперативна сигурност.
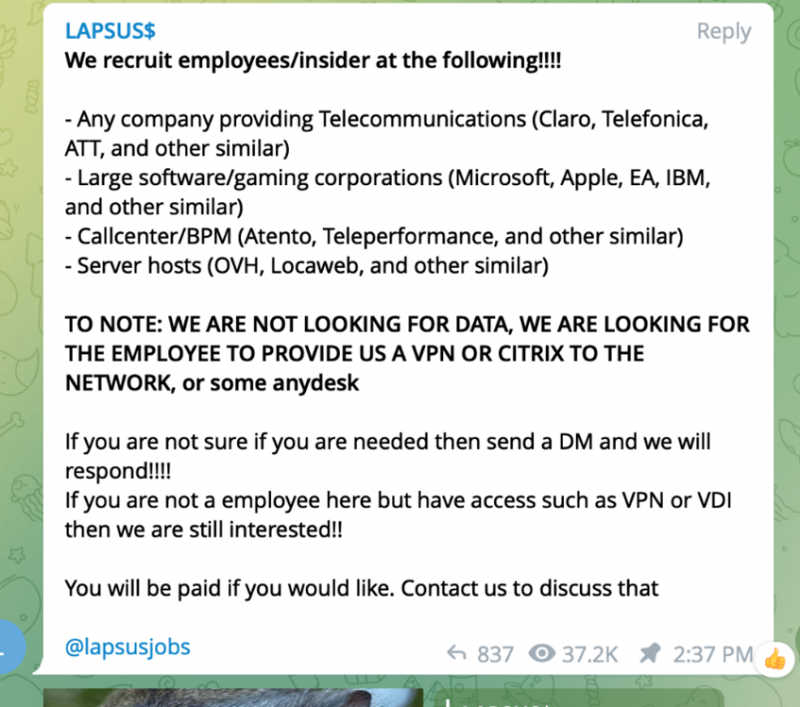
„За разлика от повечето активни групи, които остават под обсега на радарите, то изглежда DEV-0537 не прикриват следите си. Те стигат дотам, че обявяват своите действия в социалните мрежи или рекламират намерението си да купуват записи за вписване на служителите на организациите, които са техен интерес“, пишат Microsoft. Всичко това привлича внимание, в това число и на конкурентни хакерски групи, които публикуват информация за 16-годишния шеф на Lapsus$ – неговия адрес в Оксфорд, където живее със своите родители.
„Мислех, че играе игри“
Запитан от Би Би Си за коментар относно ареста на сина му, бащата на 16-годишния младеж отговаря, че не е подозирал какви ги върши наследникът му. „Той никога не е говорил за каквото и да е хакване, но е много добър с компютрите и прекарва много време в занимания с тях. Винаги съм си мислел, че играе игри. Ще му забраним да се доближава до компютър“, заявява таткото на главатаря на бандата.
The Register предават, че по време на своя кратък престъпен живот, лидерът на Lapsus$ е натрупал близо $14 милиона в биткойн. Изглежда обаче възниква спор между него и някой от партньорите му, тъй като личната му информация е публикувана от неизвестна страна. Но самоличността му е бил известна отпреди това на специалистите от Palo Alto Networks, които следят действията на групата и лично на техния лидер, който прави пропуск след пропуск без притеснение. Две от изследователските звена в компанията установяват неговата самоличност още през миналата година и работят съвместно с органите за залавяне на заподозрените. Самата група изглежда е по-голяма от арестуваните седем човека, като е идентифициран и хакер в Бразилия.
Microsoft дават подробности за методите им на действие, което включва техники, като социално инженерство, размяна на SIM (SIM-суап), превземане на електронни пощи, плащане на служители, партньори и външни контрактори към организациите, които атакуват за достъп до мрежата на целите им и др. Именно обаче споменатата младежка самонадеяност и небрежност, доставя Lapsus$ в ръцете на разследващите органи.
„Защитната общност подценява по-младото поколение“, коментира пред The Register Кен Уестин от Cybereason. „Ние забравяме това, че днешните тийнейджъри не просто са израснали с компютрите, но имат също така достъп до безпрецедентно количество образователни ресурси за програмиране и офанзивна сигурност“. Той допълва, че е подозирал, че става дума за млади извършители поради методите им на работа или по-скоро липсата на изградени такива. „Сякаш са били изненадани от успеха си и не са били сигурни какво да правят с него“, заключава Уестин.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















