


Обикновен домейн .com, закупен за домашен експеримент и оставен почти празен, за няколко седмици набра десетки хиляди посещения. Историята, описана от Cybernews, показва, че щом в мрежата се появи нов адрес, той почти веднага бива ударен от поток автоматични заявки от ботове и скенери. В резултат на това дори една обикновена страница без дизайн и реклама може да доведе до неочаквани разходи за собственика и допълнителни рискове за сигурността.
Авторът на тази статия е закупил домейн чрез Cloudflare за домашната си лаборатория и е инсталирал един единствен HTML файл с размер 1,26 KB и фразата „Защо си тук?“ на него. Без дизайн, скриптове и оптимизация. Седмица по-късно обаче Cloudflare поздрави собственика за първите хиляда показвания, въпреки че реалният брояч надхвърляше четири хиляди. За един месец услугата регистрира 21 620 посещения от около 1400 „уникални“ устройства и 30 560 посещения, което при такъв малък файл води до 63,43 мегабайта трафик. Около една трета от посещенията са дошли от Хонконг, друга една трета – от САЩ, а останалите са разпределени в други държави.

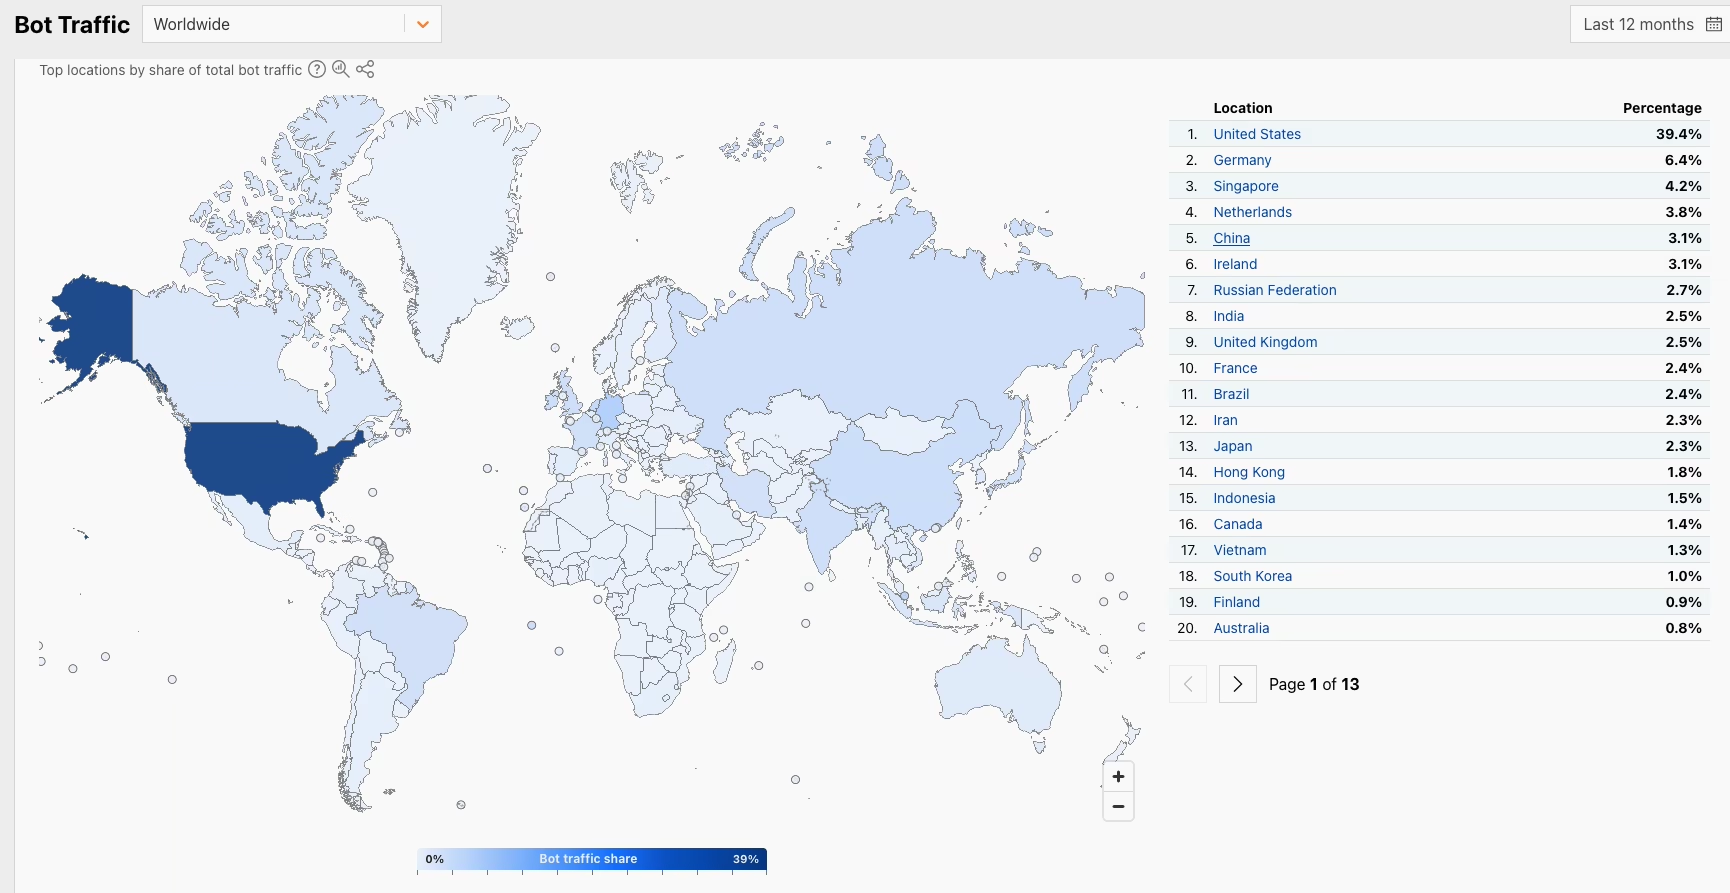
По данни на Cloudflare Radar през последните дванадесет месеца около 30% от целия интернет трафик са били заявки за автоматизирани системи. Най-голям е делът на САЩ – 39,4%, следвани от Германия с 6,4 % и Сингапур с 4,2%.
Бен Фостър, ръководител на The SEO Works, обяснява, че не е необходимо ботовете да отгатват имената на домейните: информацията за регистрацията и издаването на сертификати е включена в публични списъци, които постоянно се наблюдават от скенерите. Фостър подчертава, че управлението на сайт без мрежов екран и защита от ботове се превръща в игра на рулетка, въпреки че дори да се вземе предвид огромният автоматизиран трафик, хиляда посещения на ден за чисто нов домейн изглеждат подозрително високи.
Терънс Нгу, основател и ръководител на Hashmeta, отбелязва, че ботовете следят публичните DNS записи, регистрите на сертификатите, сканират диапазони от IP адреси и следват връзки от други сайтове. Според него корпоративните и информационните сайтове с нисък профил се откриват от универсалните скенери в рамките на часове или дни след стартирането им.

Джо Алагна, директор по стратегиите в it.com Domains, добавя, че особено активни са големите зони с домейни като .com, както и стартъпите, криптопроектите и SaaS услугите. Според наблюденията на екипа му дори празните сайтове получават значителен поток от автоматични заявки веднага след началото на делегирането на домейни.
Ебенезер Алън, главен изпълнителен директор на образователната платформа Westlink Academy, казва, че при новите домейни обикновено се пресичат няколко вида автоматизиран трафик: търсачки и търговски краулери, системи за мониторинг и агресивни скенери, които търсят грешки в конфигурацията, отворени административни панели, стандартни акаунти и уязвими уеб форми.
Някои от заявките идват от легитимни услуги за търсене и мониторинг на достъпността, но значителна част от тях идват от злонамерени механизми, които се опитват да регистрират акаунти, спам формуляри, достъп до административни секции или се подготвят за отвличане на домейни след приключване на регистрацията. Голяма част от този трафик идва от инфраструктурата на големите доставчици на облачни услуги.
Били Арджент, съсобственик и директор UX в агенция Passionates, посочва, че подобни пикове на трафика лесно пробиват границите на евтините планове. Ако вместо празна страница на сайта се постави например мегабайтова информационна лента, общият обем на прехвърлените данни при подобен брой заявки ще се доближи до 30 гигабайта.
В случай на 50-мегабайтово видео или 200-мегабайтова анимация, надхвърлянето на лимита от 10 гигабайта на месец е възможно за по-малко от два дни, особено при заплащане по реалното потребление на ресурсите. Джо Алагна цитира случаи, в които собственици неволно са претоварили квотите заради ботове, които постоянно са имали достъп до един голям файл.
Нгу добавя, че автоматизираните атаки все по-често се насочват към механизмите за еднократни кодове: ботовете масово изискват OTP чрез SMS или месинджъри, което води до внушителни сметки за съобщения за компаниите без нито един реален клиент.
Експертите съветват да се включи основната защита още преди пускането на сайта в публичното пространство. Това включва свързване на CDN с уеб защитна стена, активиране на филтрирането за ботове, ограничаване на честотата на заявките и проверка на репутацията на IP адресите. Административните табла, контролните панели, вътрешните табла и други чувствителни секции трябва да бъдат скрити зад силна автентикация и да не се държат наяве с пътища за вход по подразбиране, които се препоръчва да бъдат променени.
Критичните формуляри следва да бъдат допълнени с CAPTCHA и други средства за усложняване на автоматизираните атаки, тежките файлове следва да бъдат скрити зад кеш или ограничени URL адреси, а системите за анализ следва да бъдат конфигурирани така, че да отделят човешката дейност от машинната. В противен случай дори безобиден домейн с един ред текст може да доведе първо до завишени статистически данни, а след това до ненужни разходи и инциденти със сигурността.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
