



Блогърът Ерик Паркър установи, че дори и без директна работа от страна на потребителя, операционната система бързо се заразява със зловреден софтуер, който хакерите умело маскират като системен софтуер. Такива програми включват дори и параметъра svchost.exe.
По време на тестовете блогърът вижда, как на същия компютър няколко часа по-късно се създава друг потребителски акаунт. По това време в диспечера на задачите е забелязано отдалечено стартиране на FTP-сървър.
След инсталирането на приложението Process Explorer в системата е открит и процес, наречен Microsoft compilation. Какво означава това, блогърът така и не разбира, но не би трябвало да съществува в обикновената система на XP.
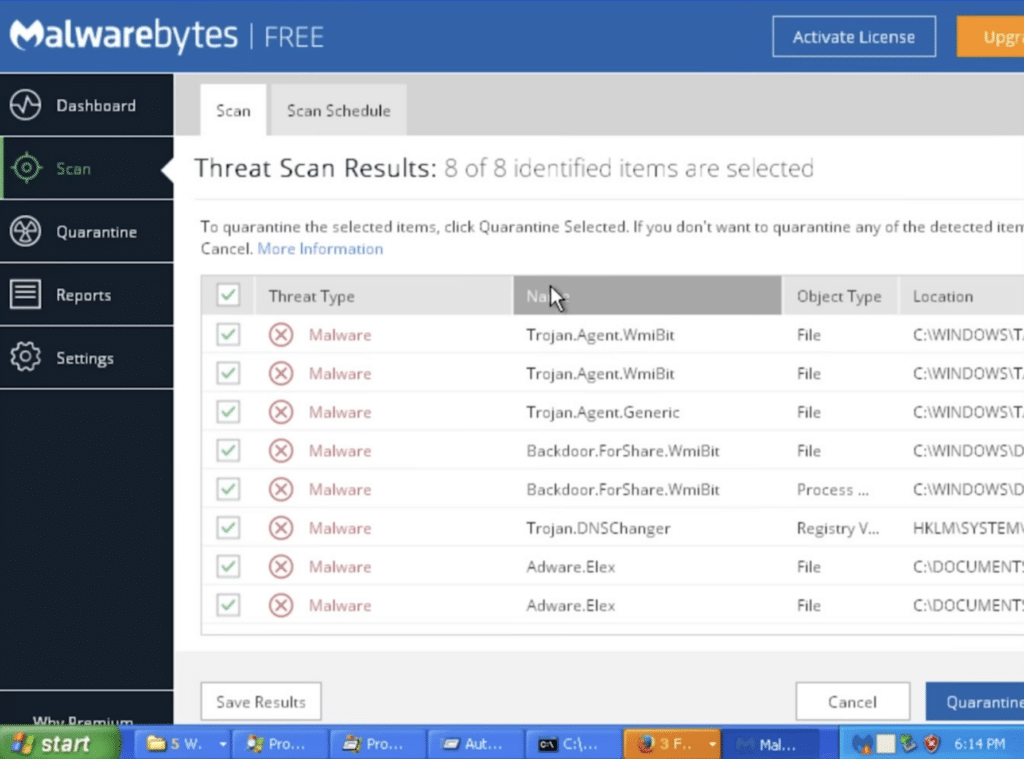
Също, по време на теста потребителят е открил и осем злонамерени файла, които се появяват, след като блогърът свърза персоналния си компютър към мрежата. След проверка със софтуера се оказало, че това са троянски коне, рекламен и зловреден софтуер, съобщава Neowin.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
