



Изследователи по сигурността от Proofpoint (компания, посветена на защитата от цифрови заплахи) са открили, че хакерска група, за която се смята, че работи от името на Китай, и използва нова версия на зловредния софтуер SugarGh0st RAT, за да краде информация от експерти по изкуствен интелект в американски частни компании, правителствени агенции и академични среди.
Кампанията със зловреден софтуер, наречена „UNK_SweetSpecter“ е забелязана за първи път от изследователите по-рано този месец. Според доклад, публикуван вчера, нападателите използват фишинг имейли на тема изкуствен интелект, за да разпространят троянски кон за отдалечен достъп (RAT), наречен SugarGh0st сред тесен кръг специалисти.
Според Proofpoint въпросната кампания е била насочена към по-малко от 10 души, като всички те са имали пряка връзка с водеща американска организация за изкуствен интелект (името на организацията не се разкрива).
Изследователите предполагат, че целта на атаката е била да се получи класифицирана информация, свързана с генеративния изкуствен интелект.
Изследователите на Cisco Talos откриха за първи път SugarGh0st RAT през ноември миналата година, когато той беше използван от предполагаема китайска хакерска група за кибершпионаж и наблюдение на държавни служители в Узбекистан и Южна Корея. Анализът показа, че това е модифицирана версия на Gh0st RAT, който се появи за първи път през 2008 година, когато китайската хакерска група „C. Rufus Security Team“ направи изходния му код публично достъпен.
SugarGh0st RAT се различава от оригинала с редица подобрени функции, като например откриване на специфични ключове от ODBC регистъра за ексфилтрация на данни и възможности за странично движение. Друга нова функция е възможността за изтегляне и изпълнение на зловреден софтуер от файлове с конкретни разширения и имена на функции. Зловредният софтуер също така предоставя на отдалечените оператори възможността да изпълняват персонализирани команди чрез интерфейса C2.
По време на кампанията „UNK_SweetSpecter“ нападателите са изпращали имейли на своите цели със съобщения на тема изкуствен интелект с прикачен архив. В текста се посочвало, че изпращачът е срещнал проблеми при използването на определен ИИ-инструмент, като изисквал помощ за разрешаване на проблемите или препращането им към техническия персонал.
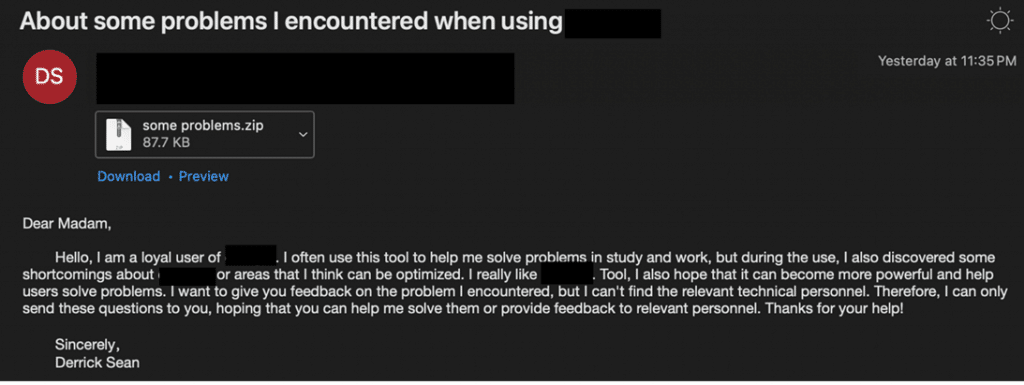
Когато архивът се стартира, в него може да се открие злонамерен пряк път, подобен на този, открит по-рано от Cisco Talos. Този пряк път разгръща JavaScript дропър, съдържащ документ-примамка, ActiveX инструмент за странично зареждане и криптиран двоичен файл. Изпълнението на прекия път инсталира SugarGh0st на компрометираната система, която комуникира с C2 сървъра на нападателите.
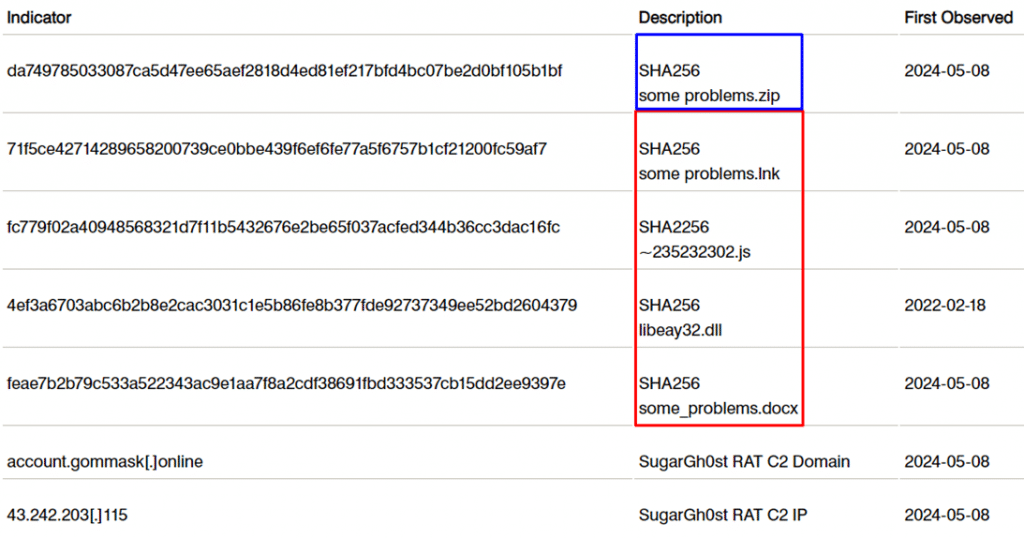
Proofpoint предполага, че тази кампания има за цел да открадне тайни, свързани с генеративния изкуствен интелект. Тази област е гореща точка за киберпрестъпниците в момента, така че те правят всичко възможно, за да отмъкнат ценна информация от големи компании.
По-рано тази година Министерството на правосъдието на САЩ обвини инженер от Google в кражба на тайни, свързани с ИИ и опит да ги използва в две китайски технологични компании, едната от които той е основал.
Тази кампания за разпространение на зловреден софтуер подчертава нарастващата заплаха в областта на напредналите технологии като изкуствения интелект. Компаниите и изследователите трябва да повишат осведомеността си за подобни заплахи и да предприемат засилени мерки за сигурност, за да защитят разработките си и чувствителната информация от кибератаки.
Тъй като изкуственият интелект става все по-разпространен и важен в широк спектър от индустрии, защитата на интелектуалната собственост в тази област се превръща в критична задача както за частните компании, така и за отделните държави.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
