


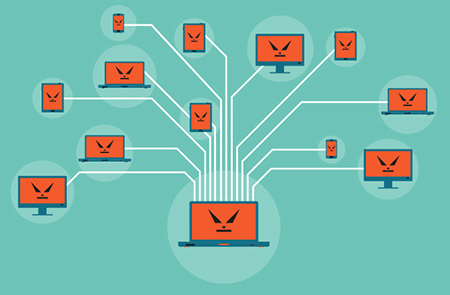

Ботнетите са уникално явление в света на киберсигурността. Те не са просто един злонамерен инструмент, а цяла инфраструктура, която контролира хиляди, а понякога и милиони устройства по света. Но как са структурирани ботнетите? Защо се използват и защо борбата с тях става все по-трудна? Нека да стигнем до същността на въпроса.
Как е структуриран един ботнет?
Ботнетът е мрежа от устройства, заразени със злонамерен софтуер, който позволява на хакера да контролира тези устройства от разстояние. Такива устройства се наричат „зомбита“ или ботове. Те могат да включват компютри, смартфони, IoT устройства и дори сървъри.
Основният елемент на ботнета е централизираният или децентрализираният контрол. В първия случай хакер, наречен ботмастер използва сървъри, за да изпраща команди на заразените устройства. Във втория се използва технологията peer-to-peer (P2P), при която заразените устройства обменят команди директно, без централизиран хост. Този подход прави ботнетът практически неуязвим за пълно спиране.
Нещо повече, собственикът на заразеното устройство също може да бъде подведен под отговорност. В някои държави има закони, които изискват от потребителите да защитават своите устройства. В такива случаи, ако вашият интелигентен термостат е станал част от ботнет и е участвал в DDoS атака, вие можете да бъдете подведени под правна отговорност.
За какво се използват ботнетите?
Ботнетите са изключително гъвкави. Ето няколко от техните приложения:
- DDoS атаки: милиони ботове изпращат едновременно заявки към сървъра на жертвата, като го претоварват и предизвикват срив. Това често се използва за изнудване или политически действия.
- Спам: заразените устройства изпращат милиони реклами или фишинг имейли, като скриват истинския подател.
- Кражба на данни: ботовете могат да събират пароли, финансова информация и лични данни от заразените устройства.
- Добив на криптовалути: ботнет мрежите използват изчислителната мощ на заразените устройства, за да добиват криптовалути без знанието на собствениците им.
- Шпиониране: камерите, микрофоните и данните могат да се използват за шпиониране на собствениците на устройствата.
Еволюция на ботнетите
Първите ботнети бяха сравнително примитивни. Те са заразявали устройства чрез софтуерни уязвимости или фишинг имейли. С течение на времето обаче сложността и функционалността им нараснаха. Съвременните ботнети използват усъвършенствани методи за заразяване, като например:
- Комплекти за експлоатиране: софтуерни инструменти, които автоматично сканират устройствата за уязвимости.
- Bruteforce атаки: автоматично избиране на пароли за достъп до дадено устройство.
- Експлоатация на уязвимости от типа нулев ден: използване на софтуерни грешки, които все още не са отстранени.
Освен това технологиите, свързани с изкуствен интелект и машинно обучение позволяват на ботнетите да се адаптират към защитите и да променят тактиката си в движение.
Заплахи за интернет на нещата (IoT)
Ботнетите отдавна са излезли извън рамките на компютрите и смартфоните. С нарастващата популярност на интернет на нещата (IoT) милиони нови устройства (от умни крушки до термостати) се свързват с интернет. Те често имат минимална защита, което ги прави идеални цели за ботнети.
Добре познат пример е ботнетът Mirai, който зарази стотици хиляди устройства от интернет на нещата и предизвика мащабни DDoS атаки. Mirai експлоатираше устройства с предварително зададени пароли, които потребителите не променяха.
Защо е трудно да се открият ботнетите?
Едно от основните предизвикателства в борбата с ботнетите е тяхната скритост. Едно заразено устройство може да продължи да функционира почти незабележимо, което затруднява откриването на зловредния софтуер. Освен това съвременните ботнети често криптират командите си, което ги прави невидими за традиционните антивирусни програми.
Друго предизвикателство е глобалният характер на ботнетите. Устройствата, които изграждат мрежата могат да се намират в различни държави, което затруднява проследяването и блокирането им поради различията в законодателството.
Пазарът на ботнети: Киберпрестъпления като услуга
Ботнетите са се превърнали в част от пазара на киберпрестъпления. Те могат да бъдат наемани или продавани, което ги прави достъпни дори за неграмотни нападатели. Освен това има специални сайтове, които позволяват да се извърши автоматизирана DDoS атака под наем срещу определено заплащане. Цените зависят от мощността и възможностите на ботнета – от няколкостотин до хиляди долара.
Специалните служби по света водят активна борба с подобни услуги. Например неотдавна, по време на международната операция полицията ликвидира 27 платформи за организиране на DDoS атаки по поръчка. В рамките на правоприлагащите действия бяха задържани трима души във Франция и Германия и бяха установени данни за 300 потребители на тези услуги.
По-рано, през октомври, в рамките операция PowerOFF беше свалена една от най-големите DDoS платформи (Dstat.cc) и бяха арестувани двама заподозрени, свързани с нейната дейност. През юли Обединеното кралство обяви ликвидирането на DigitalStress, друга такава услуга.
Борба с ботнетите: Мит или реалност?
Компаниите от сектора на информационните технологии и правоприлагащите органи работят активно за унищожаване на ботнет мрежите. Например, един от най-големите ботнети (Emotet) беше неутрализиран с международни усилия през 2021 година Въпреки това, веднага щом един ботнет изчезне, на негово място се появяват нови, по-сложни и по-усъвършенствани.
Ефективната защита срещу ботнети изисква както технически, така и правни решения. Актуализирането на софтуера, използването на антивирусни програми и повишаването на осведомеността на потребителите са само част от работата. В допълнение към потребителските мерки съществуват и по-всеобхватни подходи:
- Системи за откриване и предотвратяване на проникване (IDS/IPS): анализирайте трафика за подозрителна дейност.
- Черни списъци на IP адреси: забранявайте взаимодействието с известни източници на заплахи.
- DNS филтриране: блокирайте злонамерени домейни.
- Сътрудничество между държавите: създаване на международни екипи за унищожаване на ботнети, както в случая с Emotet.
Заключение
Ботнетите не са просто цифрова заплаха, а предизвикателство на съвременната цифрова епоха. Те подчертават крехкостта на нашата цифрова инфраструктура и значението на колективните усилия за сигурност. Всеки потребител, свързан с интернет, може да стане част от ботнет, но всеки от нас може да го предотврати, ако започне да се грижи за собствената си цифрова хигиена.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
