


Бъдете изключително внимателни, когато купувате евтини Android устройства. Доставчикът на антивирусен софтуер Kaspersky откри нов бекдор (backdoor), наречен „Keenadu“, който се разпространява като предварително инсталиран фърмуер на няколко модела таблети.
Този зловреден софтуер позволява подмяна на всяко мобилно приложение, стартирано на устройството. Kaspersky е открила заплахата в над 13 000 устройства в Европа, Япония, Бразилия и други региони.
Пробив във веригата за доставки
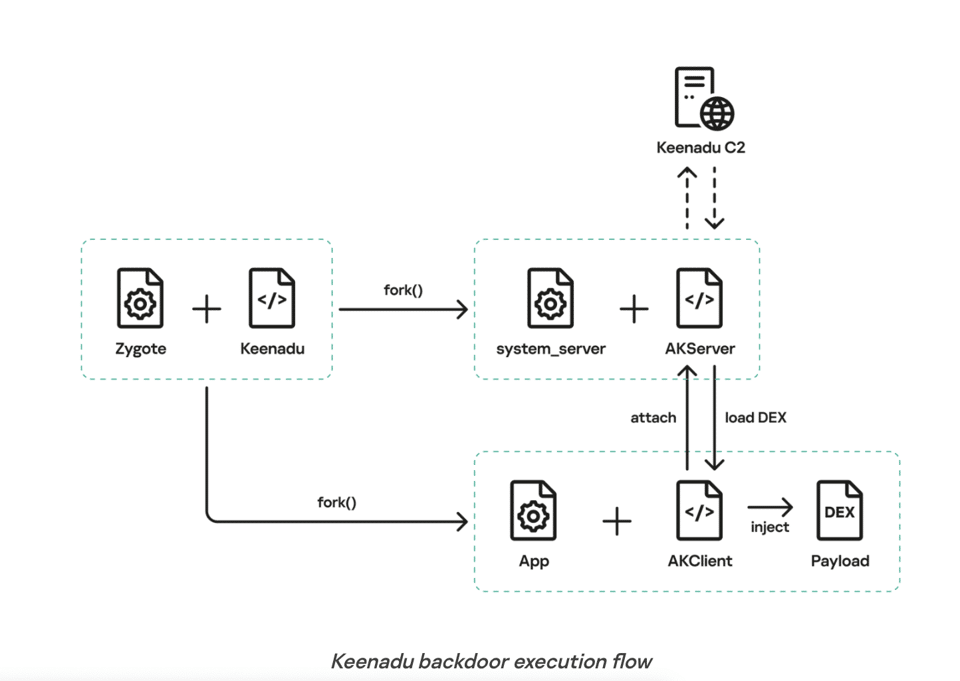
В някои случаи малуерът е намерен директно във фърмуера на таблетите, което показва, че някой по веригата за доставки тайно е заредил злонамерения код. „В този си вариант Keenadu е напълно функционален бекдор, който предоставя на атакуващите неограничен контрол върху устройството на жертвата“, предупреждават от Kaspersky.
Засегнатите таблети са проследени до малко известната китайска марка Alldocube, която по-рано е продавала продуктите си в Amazon, а в момента присъства в AliExpress. Kaspersky първоначално изследва фърмуер от 2023 г. на таблета Alldocube iPlay 50 mini Pro и открива, че той съдържа бекдора Keenadu.
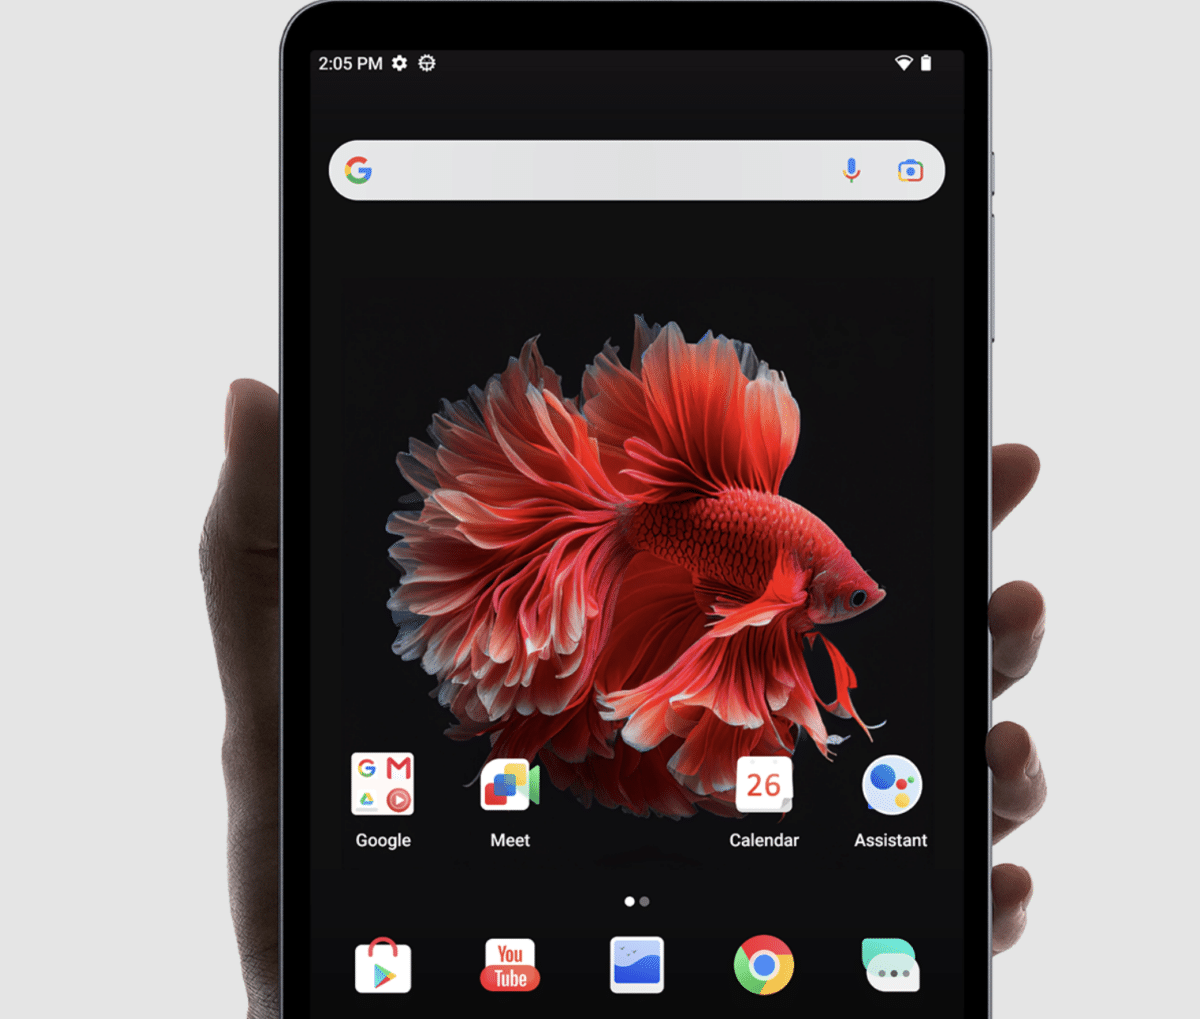
„Забележително е, че всички последващи версии на фърмуера за този модел също се оказаха заразени.“ Това включва и версии, пуснати след като Alldocube разкри през 2024 г., че моделът е претърпял „вирусна атака“, която го кара да показва произволни реклами в Google.
Неограничен достъп до вашите данни
Бекдорът Keenadu е особено опасен, защото „може да зарази всяко приложение, инсталирано на устройството, да инсталира каквито и да е приложения от APK файлове и да им даде всички налични разрешения“, казват от Kaspersky.
В резултат на това цялата информация в устройството, включително медийни файлове, съобщения, банкови данни, местоположение и други, може да бъде компрометирана. Малуерът дори следи заявките за търсене, които потребителят въвежда в браузъра Chrome в режим „инкогнито“.
Отстраняването му е изключително трудно, тъй като се зарежда директно от фърмуера – мястото, където се съхраняват конфигурационните настройки, необходими за стартиране на хардуера. Въпреки огромните си възможности, до момента Kaspersky е наблюдавала малуера да се занимава основно с различни форми на рекламни измами, използвайки заразените устройства като ботове за генериране на кликове върху реклами.
Засегнати са и други марки
Антивирусната компания е открила доказателства, че зловредният софтуер е предварително инсталиран и на устройства от други производители. Имената им не се споменават, но от Kaspersky уточняват: „Във всички случаи бекдорът е вграден във фърмуера на таблета. Уведомили сме тези доставчици за компрометирането.“
Освен това Keenadu се разпространява чрез предварително инсталирани „системни“ приложения, включително такова, отговорно за отключването на устройството чрез лицево разпознаване. Заплахата се появи и в Google Play Store чрез приложения от трети страни за смарт камери за дома.
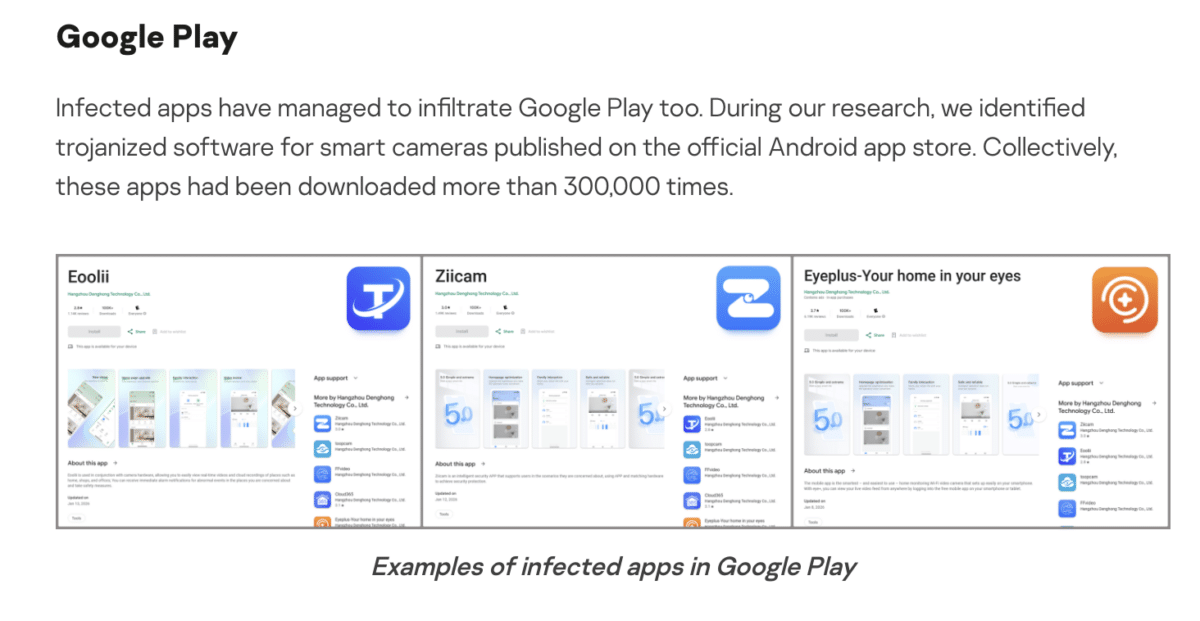
Тези приложения са изтеглени над 300 000 пъти, макар да имат по-малко възможности и да се фокусират върху стартирането на „невидим уеб браузър“ за тайно посещаване на сайтове с цел рекламна измама. Google вече ги премахна от своя магазин за приложения след сигнала на Kaspersky.
Любопитните изключения
Интересно откритие на разследването е, че малуерът няма да се активира, ако:
- Езикът на устройството е зададен на някой от китайските диалекти.
- Часовата зона е настроена на някоя от китайските зони.
- Google Play Store не е инсталиран на устройството.
Това изследване подчертава потенциалната опасност при покупка на евтини Android устройства от неизвестни марки. Преди година Kaspersky откри друг щам малуер, предварително инсталиран на фалшиви Android телефони. Към момента от Alldocube не са отговорили на искането за коментар.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
