


„Аз не съм кликвал върху нищо.“ – това е едно от най-честите оправдания, но зловредният софтуер, който може да се изтегли и инсталира сам е изненадващо подценяван в света на киберсигурността.
Това се дължи отчасти на факта, че въпреки колко често хората твърдят, че „просто се е случило“, откриването в реалния свят на „drive-by“ софтуер, който действително заразява вашия компютър вече е по-рядко срещано явление сред зловредните атаки – поради няколко причини. Въпреки това, самоинсталиращият се зловреден софтуер съществува и в някои случаи е достатъчно само да заредите злонамерена уеб страница.
Невидимите заплахи
Наименованието „drive-by“ напомня на нещо от полицейските сериали за подземния свят от 90-те години – компютърът ви се заразява със зловреден софтуер, докато някой препуска по улицата. Цифровата реалност е донякъде подобна: зловреден софтуер, който се инсталира сам на вашето устройство като пряк резултат от посещение на уеб страница, без никакво умишлено действие от ваша страна.
В много случаи няма да видите подозрително съобщение за изтегляне или внезапно стартиране на инсталатор. Няма да видите и предупредителен знак „съгласен съм да продължа“, който да ви подскаже, че на вашия компютър се случва нещо подозрително.
Концепцията за „drive-by“ съществува от десетилетия. Техниките са се развили, тъй като ранните заразявания с „drive-by“ зловреден софтуер обикновено изискваха случайно натискане на прикрит бутон или нещо подобно на уебстраницата, което задействаше зловредния софтуер.
Съвременните браузъри са много по-ефективни в защитата срещу „drive-by“ атаки. Напълно пасивният зловреден софтуер беше най-опасен по времето на Flash, Java и Adobe Reader, когато експлойт китовете разполагаха с широка, относително незащитена повърхност за атака. Съвременните браузъри са по-изолирани, актуализират се автоматично и активно и до голяма степен са премахнали поддръжката на плъгини.
Въпреки това, разпространението на зловреден софтуер чрез „drive-by“ не е остаряло – просто начинът, по който работи се е променил.
И така, как работи атаката с „drive-by“ изтегляне на зловреден софтуер?
Браузърите, които се използват в съвременния интернет са доста сложни софтуерни продукти. Всеки път, когато браузърът ви зарежда страница, той обработва HTML, изпълнява JavaScript, визуализира CSS, обработва мултимедия и изпълнява скриптове на трети страни – често десетки от тях, чийто произход е изцяло извън контрола на уебсайта.
Макар браузърите да са наистина добри в осигуряването на нашата сигурност, всеки от тези процеси представлява отделен начин, по който браузърът ви може да бъде експлоатиран.
Устойчивият мит е, че зловредният софтуер е нещо, което се случва на невнимателните хора – тези, които кликват върху подозрителни линкове, изтеглят пиратски софтуер или сърфират в по-тъмните кътчета на интернет. Всичко това е част от процес, който комбинира множество експлойти.
Компрометирани уебсайтове

Както може да се очаква, компрометираните уебсайтове са значителна част от проблема, що се отнася до „drive-by“ зловредния софтуер. Това е особено сериозен проблем, тъй като операторът на уебсайта може да не осъзнава, че за определен период разпространява злонамерен код или нещо по-лошо, което увеличава риска от заразяване.
В тази връзка, през 2025 година изданието The Hacker News съобщи, че 150 000 уебсайта са били компрометирани от координирана атака чрез инжектиране на JavaScript, предназначена да промотира китайски сайтове за хазарт, като зарази милиони потребители.
Друг вариант на „drive-by“, известен като SocGholish също използва JavaScript експлойти, за да инжектира злонамерен код в компрометирани легитимни уебсайтове (включително такива с добро класиране и висок трафик) и представя на посетителите убедителни фалшиви подкани за актуализация на браузъра. Този зловреден софтуер е свързан с руски хакерски групи и според доклада за зловреден софтуер на Center for Internet Security, за четвъртото тримесечие на 2024 година той съставлява повече от 50% от целия зловреден софтуер през това тримесечие.
Проблемът за всички интернет потребители е, че междусайтовото скриптиране (XSS) и SQL инжектирането остават най-разпространените видове уязвимости в уеб приложенията, което означава, че основните слабости, позволяващи компрометирането на сайтовете, не изчезват.
Освен това, нарастващата популярност на уеб приложенията и сайтовете, създадени от хора с малко опит почти със сигурност ще влоши подобни проблеми.
Зловредна реклама (Malvertising)
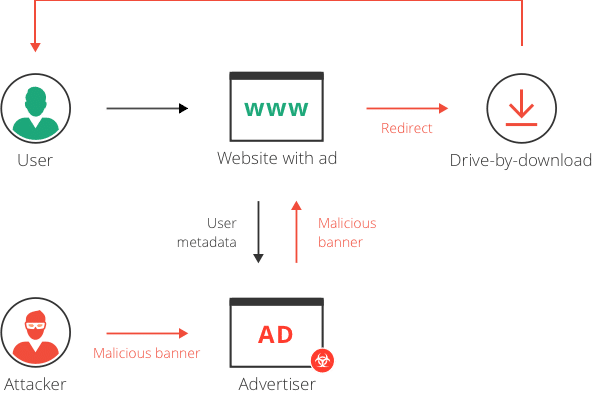
Зловреднaта рекламa, известни още като „малвертайзинг“ е един от най-сигурните начини да се заразите със зловреден софтуер, без да разберете какво се е случило. Въпреки че има начини да се разпознаят кампаниите за малвертайзинг, както всеки зловреден софтуер, те се развиват бързо и са създадени да действат незабавно.
Малвертайзингът е опасен, защото повечето уебсайтове показват реклами чрез рекламни мрежи на трети страни. Нападателите купуват рекламно пространство чрез същите тези мрежи и вграждат зловреден код или пренасочващи линкове в рекламното съдържание. Това означава, че на практика чист уебсайт може случайно да покаже злонамерена реклама, без дори сайтът да е компрометиран, а браузърът ви може да има затруднения да различи разликата.
Малвертайзингът отбеляза рязък ръст в началото на 2020-те години, след което леко намаля, но от 2024 година насам зловредният софтуер, разпространяван чрез злонамерени реклами постоянно се увеличава, като AdMonsters съобщава, че една от всеки 160 реклами, показвани в САЩ е злонамерена.
Браузърите са много по-ефективни в защитата срещу злонамерената реклама, а приложенията и разширенията за блокиране на реклами и скриптове са отличен начин да защитите компютъра си, но все още има някои злонамерени реклами, които успяват да се промъкнат. Например, кампанията за злонамерена реклама RoughTed използваше динамични URL адреси, за да заобиколи установените блокиращи списъци, което означава, че злонамерените реклами биха се появили на легитимни уебсайтове.
Експлойт китове
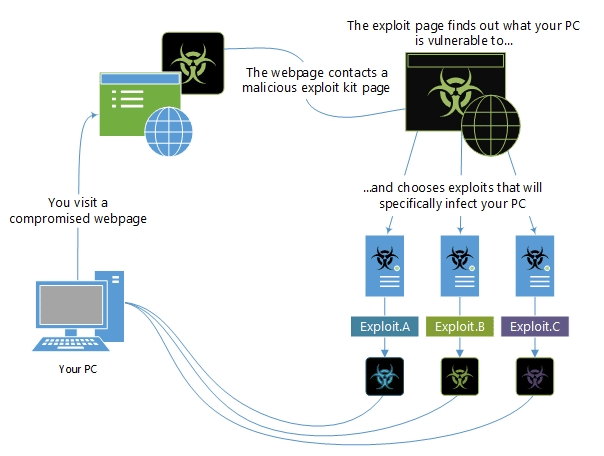
Експлойт китовете сканират браузъра ви и неговите компоненти за известни уязвимости в момента, в който заредите заразена страница. Ако открият версия на браузъра ви без инсталирани актуализации или остарял системeн компонент, те се опитват да внесат вредоносен код през тази пролука – без да са необходими никакви кликвания.
Експлойт китове като Angler и RIG бяха отговорни за значителна част от заразяванията с рансъмуер в разгара си, като използваха точно този метод. Повърхността за атака при този подход се е стеснила с подобряването на браузърите, но не е изчезнала напълно. Според доклада на Recorded Futures, само през първата половина на 2025 година атакуващите активно са експлоатирали 161 уязвимости с присвоени CVE, като близо 70% от тях не са изисквали удостоверяване за изпълнение.
Как всъщност можете да се предпазите от „drive-by“ атаки
Зловредният софтуер, който се инсталира незабелязано е повод за тревога. Не искате да сърфирате в интернет и изведнъж да откриете, че банковите ви сметки са опразнени, а някой използва самоличността ви, за да тегли кредити, нали?
| Действие | Защо е важно |
|---|---|
| Поддържайте браузъра и операционната си система актуализирани | Разработчиците на браузъри постоянно отстраняват уязвимости, които са били експлоатирани. Времето между разкриването на дадена уязвимост и момента, в който хакери я използват за атаки може да бъде само няколко дни – това е още една причина да натискате бутона за актуализация, когато той светне. |
| Използвайте инструмент за блокиране на скриптове | Използвайте разширение за браузъра, което блокира рекламни скриптове на трети страни, преди те да се заредят – това би трябвало да реши напълно проблема със зловредната реклама. |
| Бъдете скептични към подканите за актуализация на браузъра на уебсайтове | Вашият браузър се актуализира сам – той никога не иска разрешение чрез изскачащ прозорец на уебстраница. Всяка страница, която показва подкана за изтегляне и стартиране на актуализация е сигнал за опасност, независимо колко убедително изглежда. Точно така работи SocGholish. |
| Използвайте блокиращ инструмент на ниво DNS | Инструменти като NextDNS или Pi-hole филтрират известни злонамерени домейни на мрежово ниво, преди браузърът ви да установи връзка. Те работят независимо от сигурността на браузъра и обхващат всяко устройство във вашата мрежа. |
| Не стартирайте като администратор по подразбиране | Много етапи на заразяване изискват повишени привилегии, за да се инсталират или да се запазят. Изпълнението като стандартен потребител ограничава това, което зловредният софтуер може действително да направи, ако се изпълни. |
Имайте предвид, че макар HTTPS протоколът да подобри значително нашата интернет сигурност, това не означава, че той непременно ще ви предпази от подобни заплахи. HTTPS криптира връзката между вас и сървъра, но ако предоставяното съдържание е злонамерено (чрез компрометирана рекламна мрежа или вмъкнат скрипт), зеленото катинарче е без значение. Всъщност катинарчето вече дори не се показва, но смисълът е ясен.
Сайт, който изцяло използва HTTPS все още може да доставя злонамерени реклами чрез рекламна мрежа на трета страна, върху която няма контрол, което е причината легитимни сайтове все още да разпространяват зловреден софтуер, ако са компрометирани.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
