


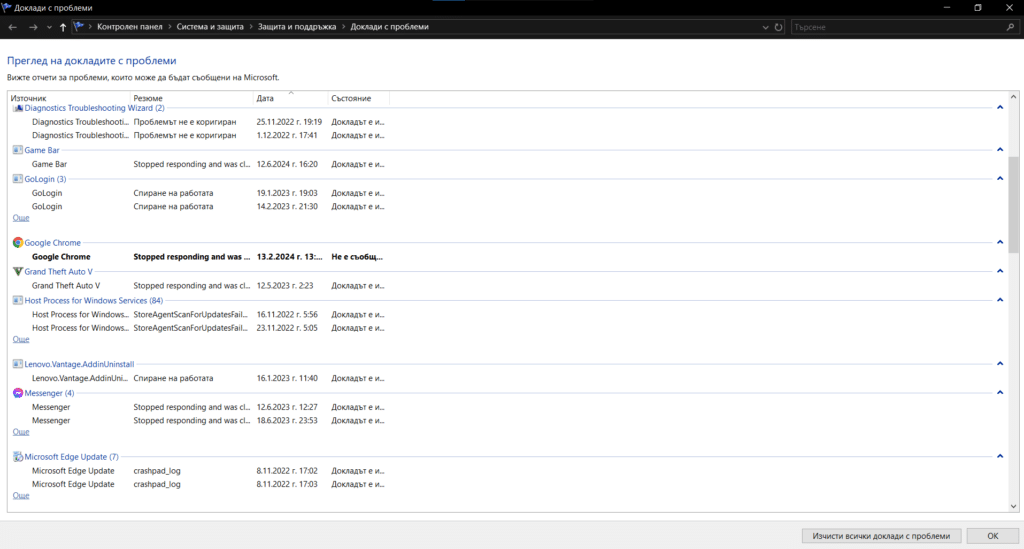
Изследователи на Symantec (компания за киберсигурност) са открили, че хакерите, свързани с рансъмуера Black Basta може да са използвали наскоро установена уязвимост в услугата за доклади за проблеми в операционната система Windows Error Reporting (WER) за да получат повишени системни привилегии. Тази уязвимост, известна като CVE-2024-26169, беше поправена от Microsoft през март тази година.
CVE-2024-26169 е уязвимост за увеличаване на привилегиите с оценка 7,8 по CVSS. Тя позволява на атакуващите да получат привилегии на системен администратор. Анализът на инструмента за експлоатиране, използван при последните атаки показа, че съставянето му може да е било завършено преди уязвимостта да бъде закърпена, което показва, че тя е била експлоатирана като уязвимост от нулев ден.
Symantec проследява тази финансово мотивирана група, наречена Cardinal, известна също като Storm-1811 и UNC4393. Тези хакери използват Black Basta, за да печелят от достъпа до системи, като често получават първоначален достъп чрез QakBot и DarkGate.
През последните месеци групата използва легитимни продукти на Microsoft като Quick Assist и Teams, за да атакува потребителите. Според Microsoft нападателите изпращат съобщения и обаждания чрез Teams, като се представят за ИТ служители, което води до неправилно използване на Quick Assist, кражба на идентификационни данни чрез EvilProxy и използване на SystemBC за осигуряване на постоянен достъп и управление.
Symantec също така заяви, че е наблюдавала използването на този инструмент при неуспешна атака с рансъмуер.
Нападателите използват файла „werkernel.sys“, който създава ключове от регистъра с нулев дескриптор за сигурност. По този начин се създава ключ на регистъра, който стартира команден шел с административни привилегии.
Метаданните на прегледания екземпляр на Black Basta показват, че той е компилиран на 27 февруари тази година – няколко седмици преди уязвимостта CVE-2024-26169 да бъде закърпена. Друга извадка, намерена във VirusTotal е с маркировка за компилиране от 18 декември 2023 година.
Говорител на Microsoft потвърди, че уязвимостта е била поправена през март и клиентите, които са инсталирали кръпката са защитени.
Потенциалното използване на CVE-2024-26169 като уязвимост от нулев ден и внедряването на инстанция на Black Basta с нейна помощ може да има катастрофални последици. Това би позволило на нападателите да получат пълен неоторизиран достъп до критични системи и данни, което би парализирало много организации.
За щастие навременната кръпка на Microsoft предотврати мащабна атака, но този инцидент служи като сериозно напомняне за нарастващото значение на защитата срещу киберзаплахи.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
