



Скандалът около изтичането на данни от услугата TeleMessage продължава да набира скорост. Както стана известно неотдавна, нападатели са получили достъп до архив с кореспонденция на повече от 60 служители на американското правителство, включително представители на Белия дом, Сикрет сървис, служители на дипломатически мисии, митници и служби за спешно реагиране.
Всички съобщения са били публикувани в платформата Distributed Denial of Secrets – проект, специализиран в архивирането на изтичания на информация, получени в обществен интерес.
Става дума за кореспонденции, които обхващат приблизително един ден, завършващ на 4 май. Сред прихванатите данни са съобщения, свързани с логистиката на посещение на американски официални лица във Ватикана и Йордания, както и вътрешни съобщения на Федералната агенция за управление на извънредни ситуации.
Няколко получатели потвърдиха автентичността на прихванатите съобщения, включително кандидат за FEMA и финансова компания. Телефоните на повече от половин дузина служители наистина съвпадали с техните собственици.
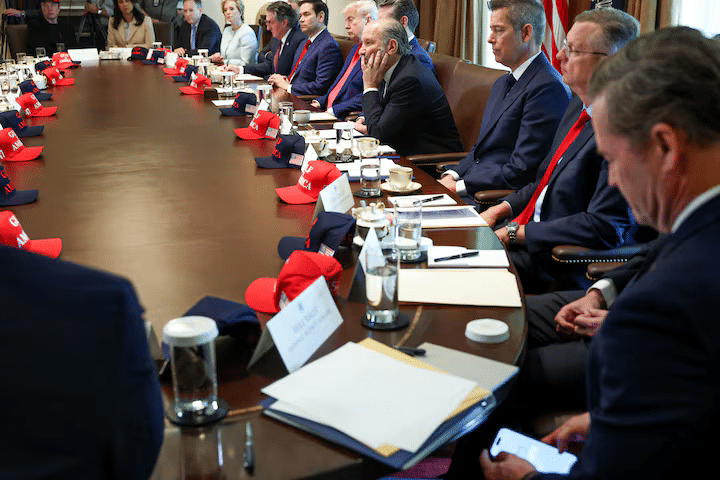
TeleMessage попадна в центъра на вниманието, след като фотожурналист на Ройтерс засне бившия съветник по вътрешна сигурност Майк Уолц да използва приложението по време на заседание на кабинета на 30 април. Инцидентът предизвика вълна от въпроси за нивото на цифрова сигурност в структурата на администрацията на Тръмп. Преди това Уолц беше в центъра на друг скандал, като добави журналист към групов чат в Signal, в който се обсъждаха военни удари по Йемен. Това беше една от причините за оставката му, но скоро Тръмп го номинира за поста посланик на САЩ в ООН.
Услугата TeleMessage е модифицирана версия на популярните месинджъри, адаптирана за длъжностни лица, с възможност за архивиране на съобщенията в съответствие с правителствените разпоредби. Тя беше спряна на 5 май – официално поради „предпазни мерки“. Нейният собственик, базираната в Портланд компания Smarsh не коментира изтичането на информация.
От Сикрет сървис заявиха, че само ограничена група служители са използвали услугата и в момента се провежда вътрешно разследване. FEMA заяви, че не разполага с доказателства, че нейната информация е била компрометирана, а представителите на CBP и Държавния департамент избегнаха отговорите.
Прегледът на федералните договори показа, че TeleMessage се използва и от Министерството на вътрешната сигурност и Центровете за контрол на заболяванията (CDC). Последният признава, че е тествал платформата през 2024 година, но се е отказал от нея. Седмица след хакването Агенцията за киберзащита CISA препоръча на всички потребители да спрат да използват TeleMessage, докато не получат официални инструкции от Smarsh.
Въпреки че в съдържанието на изтеклите съобщения не са открити особено чувствителни данни, според бившия специалист на АНС Джейк Уилямс самата метаинформация (кой с кого и кога е общувал) е значителен разузнавателен актив и може да се използва за контраразузнавателни цели.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
