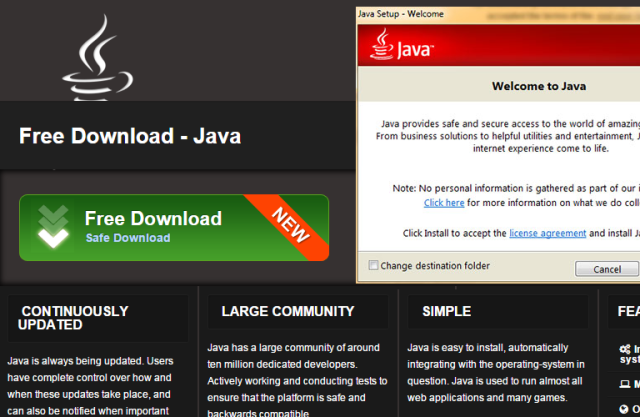
Специалисти по информационна сигурност от Proofpoint и Trend Micro съобщиха за поредната високопрофилна кампания по доставяне на зловредна реклама (или малвъртайзинг). Атаките са били засечени през май и са продължили до средата на този месец, като сред идентифицираните им жертви са британски академични институции, между които Университета на Ълстър и London University College.
Авторите на кампанията са престъпната група зад AdGholas, известни с няколко малвъртайзинг атаки в миналото. Това, което отличава киберпрестъпната група е, че атаките им са изключително сложни, използват защитена комуникация за скриване на дейността си, стеганография, експлойти за известни уязвимости, за да доставят троянски програми посредством зловреден код чрез drive-by download атаки, т.е. без да се налага жертвата да клика някъде по страницата или да изпълнява някакво друго действие. За изпълнение на своите атаки, този път използват комплект за експлоатиране на уязвимости (exploit kit, EK), познат, като Astrum, за да увеличат обхвата на действията си и автоматизират процеса по заразяване на жертвите си. Astrum, от своя страна е известен с това, че доставя експлойти за уязвимости в Windows, Internet Explorer и Flash Player.
За разлика от друг път, AdGholas са доставяли рансъмуер (от семейството на Cryptomix).
„Пренасочването на AdGholas към Astrum EK представлява най-развитото масово инфектиране, известно ни днес. Пълно HTTPS криптиране, задълбочено и интелигентно филтриране, използването на Diffie-Hellman и перфектно познаване на начина, по който функционира рекламната индустрия, позволява на авторите на атаките да подмамят големи агенции да им предоставят високи обеми от трафик, идващи от високопрофилни сайтове и цели“, пишат Proofpoint и продължават с напомнянето, че: „Съществува общо неразбиране за това, че drive-by малвъртайзинг атаките продължават да са преимуществено повече: няма нужда да кликате върху реклама, за да се заразите. Достатъчно е единствено да ви се представи реклама: ако машината е уязвима и е цел на атаката, тогава заразяването се осъществява без каквото е да е и действие от страна на жертвата“.
За да не станете и вие жертва на подобен род атака, не използвайте Windows инсталацията си с администраторски акаунт, винаги дръжте системата си и приложенията, които се свързват с интернет обновени до последната си версия, използвайте адекватно антивирусно решение и се информирайте надлежно за последните заплахи и как да се предпазите от тях.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!