


Атаките към интернет ресурси на основата на Drupal продължават с пълна сила.
В края на март, екипът зад популярната CMS платформа запушиха критична уязвимост, позволяваща отдалеченото изпълнение на зловреден код и пълното превземане на ресурса. Известна като Drupalgeddon 2.0 (CVE-2018-7600) започна да се експлоатира от престъпници, часове, след като в необмислен ход разработчик качи в GitHub напълно работещ експлойт. Междувременно стана ясно, че много собственици на Drupal ресурси не поддържат обновени системите си, тъй като успешните атаки се увеличиха. Основната цел на тези атаки е последната „мода“ при киберпрестъпниците: след експлоатиране на уязвимостта, те инсталират копач на Monero.
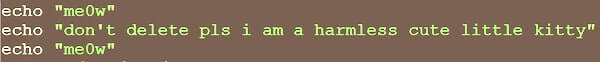
Такъв е и случая с активна кампания, за която алармира Incapsula. Специалистите от компанията са регистрирали множество опити за доставяне на зловредна програма с името Kitty, посредством която на свой ред, престъпниците инсталират програма за добив на криптовалута. Kitty не само компрометира вътрешните мрежи и уеб приложенията, но и превзема браузъра на посетителите на интернет ресурса. Програмата инсталира бекдор компонент на инфектираната система, започва да копае Monero и съдържа обновяващ компонент, което допълнително защитава присъствието ѝ.
Drupal съветват администриращите не само да наложат обновлението за Drupalgeddon 2.0, но и да проверят след това, дали ресурсът, за който отговарят не е вече бил компрометиран. Съвети как да направите това, може да откриете тук.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!

















