


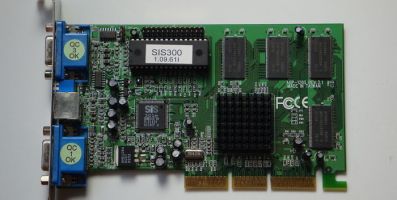

Анонимни програмисти публикуваха в GitHub сорс-кодовете на две много необичайни програми. Това са руткитът Jellyfish и кейлогърът Demon, кодът на които се изпълнява на графичния процесор, а данните и самия код се съхраняват в графичната памет на видеокартата. Това са първите програми, демонстриращи тази концепция.

Използването на графичния процесор дава редица очевидни преимущества на злоумишлениците. Не е необходимо да се преодоляват защитите на операционната система и да се правят модификации в ядрото. Засега не съществува антивирусна програма или каквито и да е било средства за разкриване и анализ на подобен вреден код, който има достъп до системната памет чрез DMA. Зловредният код остава в паметта на графичния ускорител дори и след рестарт на компютърната система. Естествено, този код може да са изпълнява без значение каква е операционната система и дори не зависи от процесорната архитектура – след зареждането в графичната карта използва командите на GPU и неговата памет. В случая е използван Linux, за по-лесна демонстрация на тази специфична техника.
Много специалисти отбелязват, че графичният процесор много бързо извършва някои математически и логически операции, като например XOR – често използвана в криптографията логическа команда.
Jellyfish засега може да работи с видеокартите на AMD и Nvidia, но чрез AMDAPPSDK е реализирана и поддръжката на графичните ускорители на Intel, но тук са необходими OpenCL драйвери.
Допълнение: вече публикуваха кода на троянеца с тази техника за ОС Windows – WIN_JELLY и е обещана версия за OS X.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
