



В нов доклад Palo Alto Networks описва дейността на хакерски групи, свързани със севернокорейското разузнаване. Групите, които в публичните доклади често се обединяват под името Lazarus работят от името на севернокорейското правителство, като се занимават с кибершпионаж, финансови престъпления и опустошителни атаки срещу различни индустрии по света.
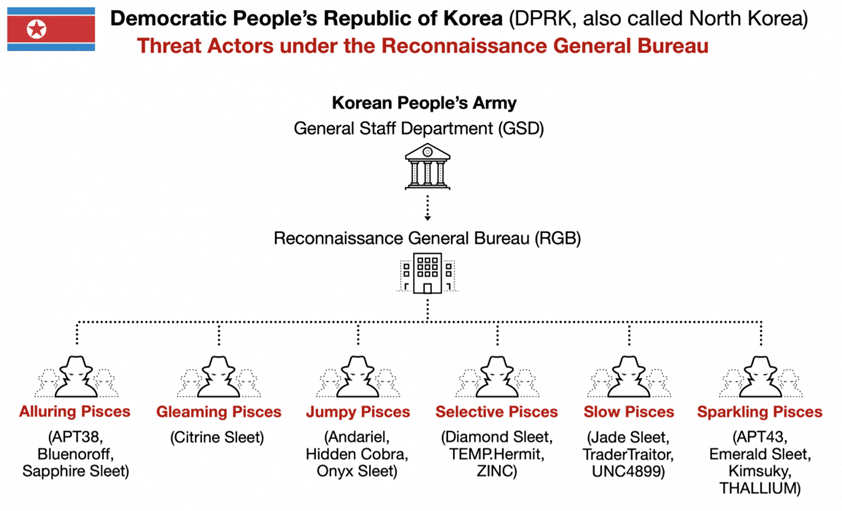
RGB е структура, съставена от няколко отдела, всеки от които има свои собствени цели и специализация. Към днешна дата са идентифицирани шест ключови групи:
- Alluring Pisces (Bluenoroff) – специализира в атаки срещу финансови институции, компании за криптовалути и банкомати. Това е групата, отговорна за големи кибератаки.
- Gleaming Pisces (Citrine Sleet) – атакува компании за криптовалути и е свързана с кампанията AppleJeus, която разпространяваше фалшиви приложения за криптовалути.
- Jumpy Pisces (Andariel) – фокусира се върху кибершпионажа, но е известна и с провеждането на атаки с цел получаване на откуп.
- Selective Pisces (TEMP.Hermit) – насочва се към медии, отбранителни и ИТ компании, като се занимава както с шпионаж, така и с атаки срещу мрежи с цел нарушаването или компрометирането им.
- Slow Pisces (TraderTraitor) – известна с атаките си срещу блокчейн компании и участие във веригата за доставки, разпространява зловредни приложения като TraderTraitor.
- Sparkling Pisces (Kimsuky) – основният фокус на тази група е събирането на разузнавателна информация, като киберпрестъпленията финансират операциите им.
Докладът включва и анализ на 10 наскоро открити семейства зловреден софтуер, разработени от севернокорейски групировки. Тези програми, насочени към Windows, macOS и Linux се използват за различни видове атаки, като събиране на информация, хакване на корпоративни мрежи и разпространение на софтуер за откуп.
В доклада е описан зловреден софтуер като RustBucket, KANDYKORN, SmoothOperator, ObjCShellz и Fullhouse. Зловредният софтуер покрива широк спектър от функции – от незабележимо проникване в системите до кражба на данни и контрол на заразените устройства.
Една от най-забележителните програми е RustBucket – многоетапен зловреден софтуер за macOS, открит през 2023 година.
Етапите включват изтегляне и изпълнение на множество компоненти, което затруднява откриването и премахването му. KANDYKORN е друг пример за сложна многоетапна атака, която започва със социално инженерство, при което жертвата е подмамена да стартира зловреден скрипт, маскиран като обикновен файл. Изтъкнат е и SmoothOperator, който според изследователите е използван за атака срещу клиенти на популярното приложение 3CX. Зловредният софтуер се е вграждал в инсталационните файлове и е събирал данни от заразените устройства.
Изследователите подчертават, че групи, ръководени от RGB са станали известни с известни инциденти като атаката срещу Sony Pictures през 2014 година, глобалната епидемия WannaCry през 2017 година и многобройните атаки срещу борси за криптовалути. Дейността на хакерите от КНДР продължава от 2007 година и обхваща множество индустрии и региони по света.
Поради мащаба и сложността на дейностите на севернокорейските хакерски групировки, през 2024 година те бяха включени в годишната оценка на сигурността на MITRE ATT&CK, която анализира техните методи, тактики и използвания от тях софтуер. Palo Alto Networks от своя страна, продължава да разработва и подобрява решения, насочени към защита на компаниите от заплахите, създавани от тези хакерски групировки.
В доклада се подчертава необходимостта от цялостен подход към защитата на организациите, за да се сведат до минимум рисковете, породени от спонсорирани от държавата хакери.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
