



Американският провайдър Comcast не е особено обичан от потребителите, поради наложения монопол, лошото обслужване и високите тарифни цени. Неотдавна стана известен още един доста мръсен трик, който е част от деловата практика на Comcast. Оказа се, че компанията тайно добавя свои рекламни банери към различните външни уеб-страници.
Xfinity WiFi е голяма WiFi мрежа, покриваща почти цялата територия на САЩ. В нея участват около 3,5 милиона маршрутизатора, инсталирани в домовете на потребителите и едновременно изпълняващи ролята на публични платени WiFi хотспот точки.
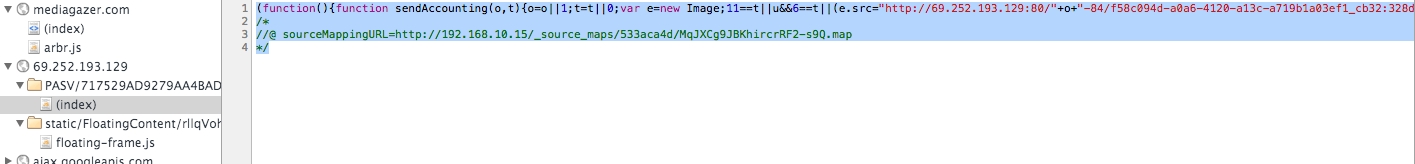
Показването на рекламни банери става чрез внедряване на JavaScript-код във входния трафик на ниво маршрутизатори, които са собственост на Xfinity. Всъщност това е стандартна packet injection атака.
В интервю за Ars Technica представители на Comcast заявиха, че инжектирането на тези пакети става за… да бъдат защитени самите потребители. Показват се рекламни банери, изобразяващи услугите на Comcast и логотипа на компанията. Това би трябвало да убеди потребителя, че всичко е наред и безопасно, а връзката с Глобалната мрежа става чрез истинска, а не фалшива точка за достъп на Xfinity WiFi.
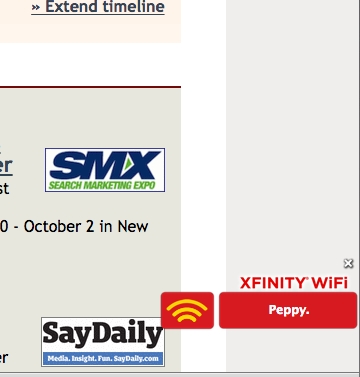
Много независими компютърни експерти разкритикуваха това изказване и заявиха, че добавянето на външни скриптове създава допълнителна заплаха за безопасността. Собствениците на уеб-сайтове също са изключително недоволни, понеже Интернет-провайдърът добавя своя реклама във вече платения трафик.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
