



Дори чрез HTTPS е възможно да се види къде работите, какво харесвате и кого подкрепяте – и това не е бъг, а стандарт.
Въпреки широкото разпространение на HTTPS, който защитава съдържанието на уеб сайтовете от прихващане, все още на показ са изложени голям обем данни за дейността на потребителите. Една от тези уязвими области са имената на домейните на уебсайтовете, които лесно се прихващат от мобилните оператори, провайдърите и хакерите. Тези данни, дори в минимални количества, могат да бъдат използвани за профилиране, изнудване или целенасочени атаки срещу определени категории хора, включително държавни служители и други уязвими групи.
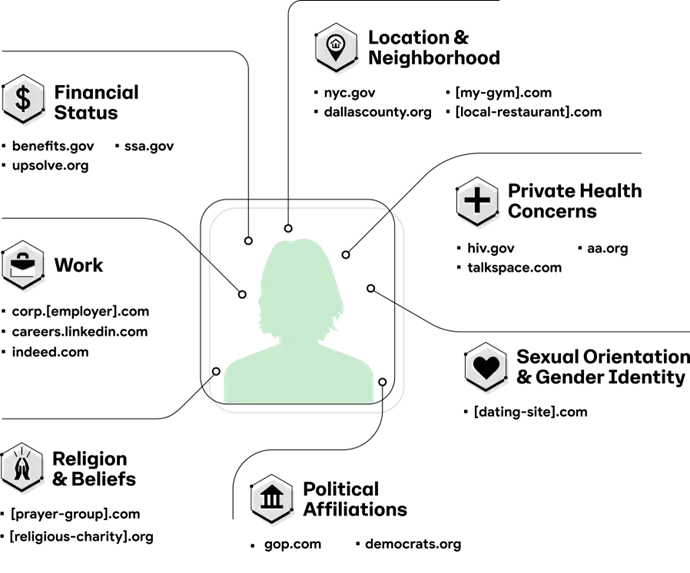
Повърхностното разглеждане на сайтовете може да ни каже повече за даден човек, отколкото той предполага. Служител на Google проведе прост експеримент: той събра имената на домейните на всички сайтове, които е посещавал в продължение на един час. Това било достатъчно, за да се направят изводи за настоящото местоположение на човека, местоработата му, професионалните и личните му интереси и потенциалните му връзки. Такива изводи могат да бъдат автоматично изведени и мащабирани с помощта на усъвършенствани аналитични системи.
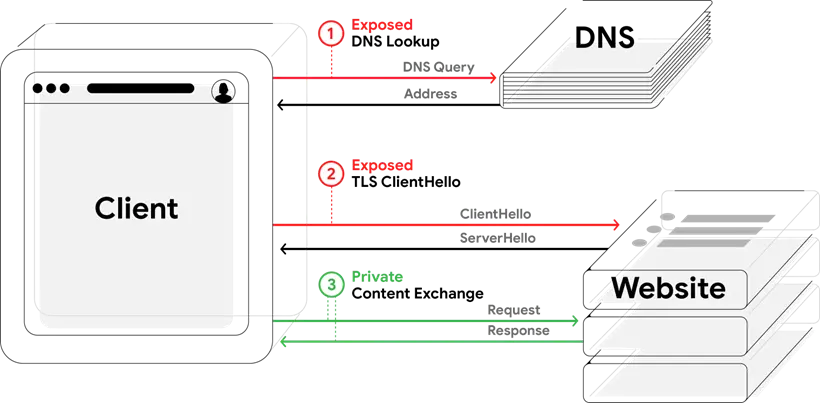
Проблемът е, че при защитената HTTPS връзка имената на домейните изтичат поне в две точки. Първата е DNS заявката: когато браузърът се опитва да определи IP адреса на сайта. Исторически погледнато, тези заявки се изпращат без криптиране, което позволява проследяване на това какви ресурси се посещават. Втората е фазата TLS ClientHello, когато браузърът инициира връзка със сървъра и предава параметрите за криптиране. Преди да започне самото криптиране, съобщението съдържа некриптираното име на сайта, необходимо за правилното избиране на сертификата от страна на сървъра. Едва след отговора ServerHello започва пълната защита на трафика.
И двете точки са уязвими от години, като основната причина за това са два порочни кръга. Първо, разработчиците не се опитваха да поправят само един от каналите за изтичане, ако вторият така или иначе оставаше отворен – в крайна сметка ефективността на защитата в такъв случай е съмнителна. Второ, клиентските и сървърните решения не бяха координирани: браузърите и операционните системи не внедриха поддръжка за криптирани DNS заявки, защото сървърите не предлагаха такава опция, и обратно.
За да прекъсне този цикъл, Google започна със защита на DNS заявките. Заедно с екипа на Jigsaw компанията спонсорира работни групи в рамките на IETF (Internet Engineering Task Force), които имат за цел да разработят и разпространят сигурни DNS протоколи. Криптираният DNS е внедрен в Android, Chrome, публичната DNS услуга на Google и чрез приложението Jigsaw Intra. С участието на други компании, като Cloudflare, Mozilla Firefox и Quad9, са защитени повече от един милиард потребители от целия свят.
На този фон правителствените организации също започнаха да обръщат внимание на уязвимостите в DNS. В САЩ Службата за управление и бюджет (OMB) изиска от всички федерални агенции да преминат към криптиран DNS до края на 2024 г., позовавайки се на необходимостта от засилване на киберзащитата на правителствената инфраструктура. В Европа подобни разпоредби се съдържат в Регламента за прилагане на Директивата NIS2, в който са залегнали „най-добрите практики за сигурност на DNS“.
След като постигна значителен напредък по отношение на DNS, Google насочи усилията си към втората ключова точка на изтичане – криптирането на данните в съобщението ClientHello. Тази стъпка се обсъжда отдавна в рамките на IETF, но едва наскоро получи пълно приложение под формата на стандарта Encrypted Client Hello (ECH). Освен това е разработена допълнителна спецификация за предоставяне на ключове за криптиране на ECH, което не само прави предаването на данни сигурно, но и ускорява установяването на сигурна връзка.
Поддръжката на новия стандарт е реализирана в браузъра Chrome, както и в криптографската библиотека BoringSSL, която се използва в различни приложения. Google работи в тясно сътрудничество с Cloudflare, за да тества съвместимостта и да ускори внедряването, като потвърди, че технологията може да се прилага на практика. През следващите седмици стандартът ECH ще бъде публикуван от IETF, което ще проправи пътя за широкото му приемане в браузърите и системите.
Въпреки това новата степен на криптиране не означава загуба на контрол за мрежовите администратори, училищата или предприятията. В Android и Chrome внедряването на защитен DNS позволява да се конфигурира поведението му чрез корпоративни политики и да се избере предпочитан провайдър. Протоколите са подредени така, че да криптират самия канал за данни, но оставят контрола на ниво клиент. Това означава, че родителският контрол и защитата от злонамерени сайтове все още работят – или чрез клиентски решения, или чрез провайдърите. CISA публикува насоки за внедряване на криптиран DNS, за да се постигне баланс между неприкосновеността на личния живот и изискванията.
С увеличаването на заплахите, подсилени от използването на невронни мрежи и генеративен изкуствен интелект, необходимостта от пълно криптиране на трафика става все по-очевидна. Google е ангажирана с неприкосновеността на личния живот и ще продължи да инвестира в разработването и разпространението на технологии като криптиран DNS и ECH. Широкото сътрудничество с други компании, правителства и технологичната общност може да промени архитектурата на интернет, за да стане той наистина сигурен и частен.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
