


Открита е уязвимост в уебкамерите на Lenovo, работещи под Linux, която позволява на нападателите да инсталират алтернативен фърмуер и незабелязано да превърнат устройствата в злонамерени. Проблемът е идентифициран от експертите по киберсигурност в Eclypsium.
Уязвимостта е с идентификатор CVE-2025-4371 и условно наименование BadCam. Тя дава възможност за атаки от типа BadUSB, описани за първи път преди около 10 години, когато хакери изпращат заредени със зловреден софтуер USB устройства на американски организации. Стигна се дотам, че ФБР издаде предупреждение и препоръча да не се свързват с компютри флашки, намерени в офиси, на летища или пуснати в пощенски кутии.
В случая с BadCam нападателят може да инсталира алтернативен фърмуер на уязвима уебкамера Lenovo, работеща под Linux, и да я превърне в злонамерено устройство.
В този случай камерата ще продължи да изпълнява основните си функции, без да буди подозрение у потребителя, но ще придобие нови опасни възможности. Тя ще може да емулира допълнителни USB устройства, като например клавиатура, което дава възможност на хакерите да въвеждат команди, да прихващат управлението на компютъра, да доставят зловреден код или да използват камерата като трамплин за по-дълбоко проникване в системата.
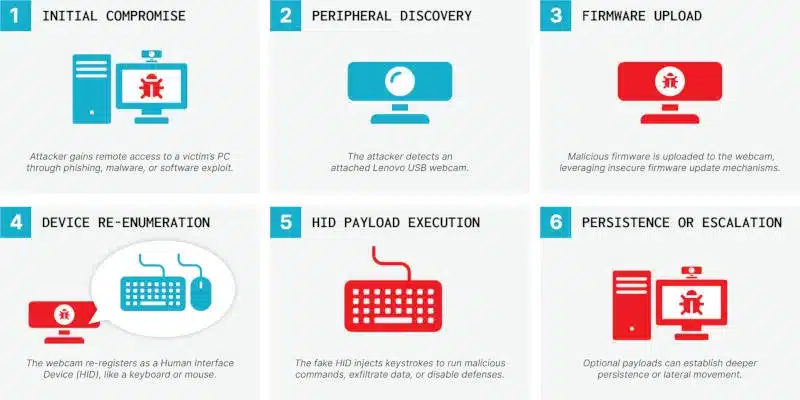
Атаката срещу периферно устройство не оставя следи в компютъра, към който е свързано и не може да бъде открита с конвенционални средства. Въпреки това, за да се получи отдалечен достъп до такава камера, тя трябва да бъде компрометирана предварително, затова на потребителите се препоръчва да внимават да не свързват чужди уебкамери към компютрите си или да ги поръчват от съмнителни онлайн магазини.
Уязвимостите бяха открити в моделите Lenovo 510 FHD и Lenovo Performance FHD. Производителят пусна за тях актуализация на фърмуера версия 4.8.0, която неутрализира заплахата.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
