



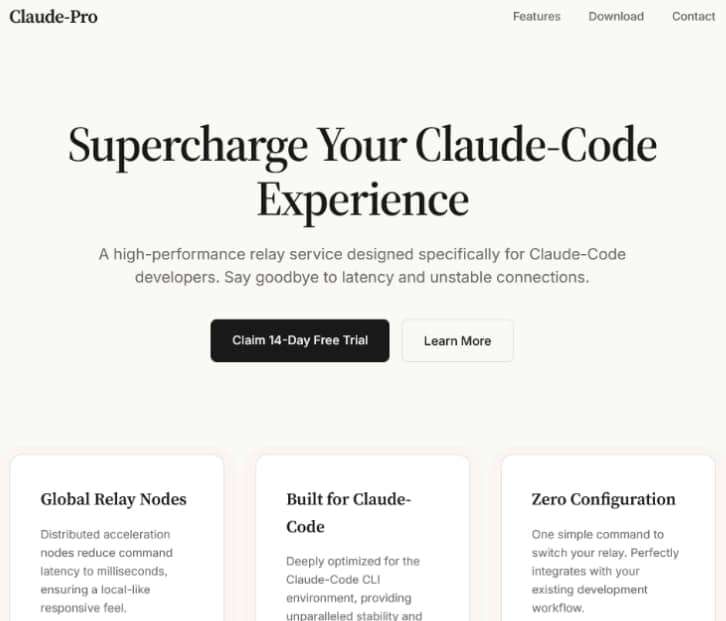
Измамници са пуснали фалшив сайт на чатбота Claude под домейна claude-pro[.]com, който се маскира като истинския интерфейс на claude.com и разпространява нов бекдор за Windows, наречен Beagle. Вирусът се разпространява чрез рекламни линкове в резултатите от търсене в Google.
Експертите по киберсигурност от Sophos X-Ops подробно анализираха злонамерената кампания, на която първи обърнаха внимание от Malwarebytes. Фалшивият ресурс е насочен към разработчиците и предлага несъществуващия инструмент Claude-Pro Relay, който уж е „високопроизводителна услуга“. Единственото действие на сайта е изтеглянето на архива Claude-Pro-windows-x64.zip с MSI инсталатор (505MB), който стартира веригата на заразяване.
След стартиране инсталаторът копира в автостартирането на Windows три файла: подписан актуализатор на антивируса G Data, преименуван на NOVupdate.exe, криптиран дата-файл и злонамерената библиотека avk.dll. Програмата се инсталира в директорията C:\Program Files (x86)\Anthropic\Claude\Cluade, като името на папката „Cluade“ е написано умишлено с грешка.
Библиотеката avk.dll декриптира дата-файла с помощта на инвертиран XOR-ключ, след което предава управлението на лоудъра DonutLoader. DonutLoader инсталира в системата бекдора Beagle, който осигурява отдалечен достъп до компютъра на жертвата. Експертите подчертават, че този бекдор няма връзка със стария „червей“ Beagle от 2004 година, а е нов инструмент.
След заразяването Beagle се свързва със сървъра licence[.]claude-pro[.]com през TCP порт 443 или UDP порт 8080, като криптира трафика с зададен AES ключ, поради което може да бъде объркан с обикновен HTTPS.
Бекдорът поддържа 8 основни команди:
- uninstall: премахване на агента
- cmd: изпълнение на команда
- upload: качване на файл
- download: изтегляне на файл
- mkdir: създаване на директория
- rename: преименуване на файл
- ls: изброяване на съдържанието на директорията
- rm: изтриване на директория
Тези команди са достатъчни, за да получат хакерите пълен отдалечен контрол над заразената система.
Специалистите отбелязват, че киберпрестъпниците постоянно променят инфраструктурата си, за да избегнат блокирането. По-конкретно, Malwarebytes отбеляза преминаване от пощенската услуга Kingmailer към CampaignLark през април, а самият сървър за хостинг на бекдора беше пуснат през март. Това показва, че вирусната кампания е стартирала приблизително 6 седмици преди публичното ѝ разкриване.
Кибератаката се основава на злоупотреба с доверието към услугите с изкуствен интелект и спонсорираните връзки в резултатите от търсенето. Тъй като заразяването се осъществява чрез рекламните резултати в Google, фалшивият сайт може да се показва по-нагоре от истинския сайт на Claude. Специалистите подчертават, че истинският чатбот Claude е достъпен само на адрес claude.com, а Anthropic не е пускала продукт с името Claude-Pro Relay.
Експертите от Sophos препоръчват наличието на файлове NOVupdate.exe или avk.dll в папката за автостартирането на Windows да се счита за сигурен признак за пробив в системата.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
