



Администраторите могат също така да възстановят резервните копия или ръчно да изтрият бъгавия драйвер на CrowdStrike. Само че това не е лесно.
Съвсем наскоро авиокомпаниите, фирмите за обработка на разплащанията, центровете за спешни повиквания, телевизионните мрежи и други компании се разтревожиха много здраво, след като грешна актуализация на софтуера за сигурност Falcon на CrowdStrike доведе до срив на базираните на Windows системи с ужасяващото съобщение за грешка „син екран на смъртта“ (BSOD – blue screen of death).
С течение на времето се появяват нови подробности за този срив. И Microsoft, и CrowdStrike твърдят, че „проблемната актуализация е изтеглена“, така че това, което е най-важно за ИТ администраторите в краткосрочен план, е да възстановят системите си и те да започнат да работят отново. Според указанията на Microsoft решенията за поправка варират от досадни, но лесни до невероятно трудоемки и сложни, в зависимост от броя на системите, които трябва да се поправят, и начина, по който са конфигурирани тези специализирани системите.
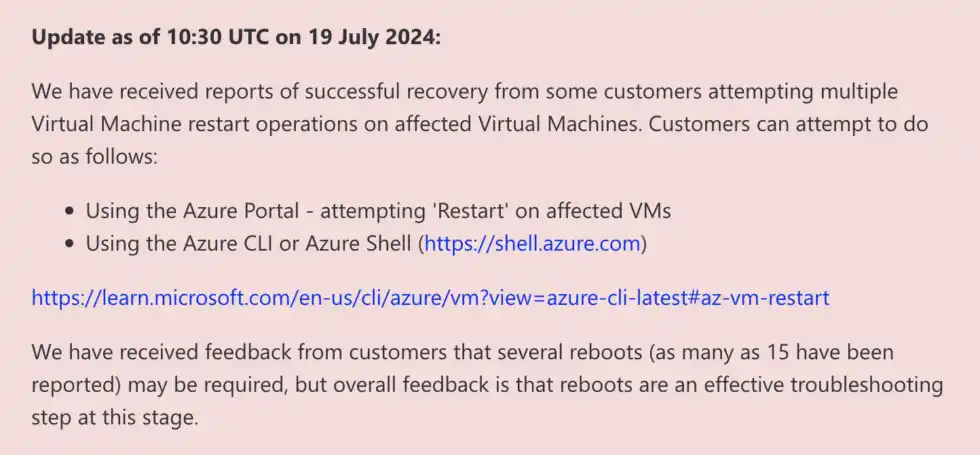
На страницата на Microsoft за състоянието на Azure са описани няколко начина за отстраняване на проблеми. Първата и най-лесна е просто да се опитате да рестартирате засегнатите машини отново и отново, което дава на засегнатите машини многобройни шансове да се опитат да прихванат неповредената актуализация на CrowdStrike, преди лошият драйвер да предизвика BSOD. Microsoft твърди, че някои от клиентите й е трябвало да рестартират системите си до 15 пъти, за да елиминират актуализацията.
Ако рестартирането не помогне? Това е въпросът
Ако многократното рестартиране не отстрани проблема ви, Microsoft препоръчва да възстановите системите си, като използвате резервно копие отпреди 4:09 UTC на 18-ти юли (малко след полунощ в петък, източно време), когато CrowdStrike започна да разпространява бъгавата актуализация. Crowdstrike твърди, че възстановената версия на файла е била разпространена в 5:27 UTC.
Ако тези по-опростени действия не помогнат, може да се наложи машините да се стартират в безопасен режим, за да може ръчно да се изтрие файлът, който причинява BSOD грешките. За виртуалните машини Microsoft препоръчва виртуалният диск да се прикрепи към някоя добре позната работеща ремонтна виртуална машина, за да може файлът да бъде изтрит, след което виртуалният диск да се прикрепи отново към оригиналната виртуална машина.
Въпросният файл е драйвер на CrowdStrike, разположен на адрес Windows/System32/Drivers/CrowdStrike/C-00000291*.sys. След като той бъде премахнат, машината би трябвало да се зареди нормално и да вземе неповредената версия на драйвера.
Само че нещата са много по-сложни. Изтриването на този файл на всяка от засегнатите системи поотделно е достатъчно трудоемко, но е още по-трудно за клиентите, които използват BitLocker криптирането на дисковете на Microsoft за защита на данните. Преди да може да се изтрие файлът в тези системи, ще ви е необходим ключът за възстановяване, който отключва тези криптирани дискове и ги прави четими (обикновено този процес е невидим, защото системата може просто да прочете ключа, съхранен във физически или виртуален TPM модул).
Това може да доведе до ужасни проблеми за администраторите, които не използват система за управление на ключовете, за да съхраняват своите ключове за възстановяване, тъй като (по замисъл!) не можете да получите достъп до диска без неговия ключ за възстановяване. Ако не разполагате с този ключ, криптографът и инфраструктурен инженер Тони Арсиери от Mastodon сравнява това със „самопричинена рансъмуер атака“, при която нападателят криптира дисковете в системите ви и задържа ключа, докато не получи заплащане.
Но дори и да имате ключа за възстановяване, вашият сървър за управление на ключовете също може да е засегнат от грешката на CrowdStrike.
Ситуацията става все по-объркана, а ние ще следим информацията по този случай.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
