



Прокси сървърите и VPN мрежите попадат под прицела на невидими цифрови сили.
Експерти от Assetnote наскоро установиха огромен проблем с подправянето на DNS заявките в китайската интернет инфраструктура. При анализ на DNS резолверите на клиент с голямо присъствие в Китай те откриха необичайно поведение – множество поддомейни, които водеха до произволни IP адреси.
Първоначално за аномалията бяха обвинени неправилно работещите DNS сървъри. Имаше подозрения, че подмяната на заявките е свързана с нестабилността на DNS резолверите или с особеностите на алгоритмите за балансиране на натоварването. По-късно обаче се оказа, че проблемът е възникнал изключително при сървъри, разположени в Китай.
Макар че първоначално подмяната се наблюдаваше само при домейни „.cn“, скоро стана ясно, че са засегнати и други зони, ако имената им се разрешават чрез китайски DNS сървъри. Изследователите установиха, че заявките към някои ключови поддомейни предизвикват неочаквани DNS отговори. Така например DNS заявките към сървърите AlibabaDNS често връщат нестабилни IP адреси, а самите отговори варират в зависимост от ключовите думи в поддомейните. Дори при разрешаването на несъществуващи домейни могат да се получат неочаквани DNS отговори.
С течение на времето бе установено, че проблемът не се ограничава само до един DNS доставчик. Подправяне на DNS заявките беше открито и на сървърите на други доставчици, като например Cloudflare China. Това подсказва, че проблемът е системен и е свързан с начина, по който работи DNS в рамките на Великата китайска защитна стена.
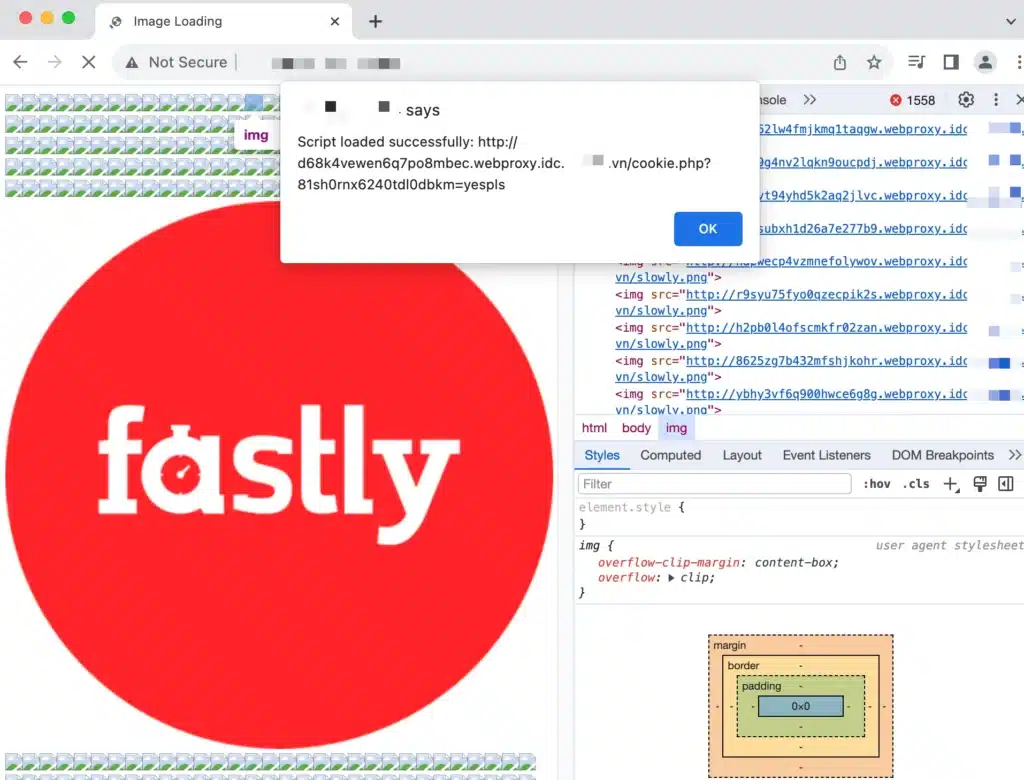
След това изследователите откриха няколко начина за използване на тази „функция“ за злонамерени цели. Първият начин е свързан с доставчика CDN Fastly. Ако бъдат открити подправени IP адреси, които принадлежат към инфраструктурата на Fastly, нападателите могат да прихванат трафика, като създадат CDN профили, използвайки подправени поддомейни. Това дава възможност целият трафик да бъде насочен към сървърите на нападателя.
Вторият метод включва уязвимост в cPanel, която позволява XSS атаки срещу подправени поддомейни. Този подход също така потенциално позволява да се използва подмяна на DNS за атака на крайните потребители.
Възможността за прихващане на трафика и извършване на XSS атаки чрез подмяна на DNS има сериозни последици. По-конкретно тя позволява на нападателите да получат достъп до HTTPOnly бисквитки и други чувствителни данни. Рискът от осъществяване на атака чрез Fastly обаче зависи от това дали домейнът вече е бил добавен към инфраструктурата на Fastly. В същото време XSS атаките, базирани на cPanel, са по-универсални, въпреки че не позволяват достъп до HTTPOnly бисквитки.
Изследователите предполагат, че засеченото от тях поведение е свързано с опитите за цензура от страна на китайското правителство. Заместването на DNS може да е част от „Великата китайска защитна стена“, която следи и блокира заявките към определени ресурси, свързани с прокси сървъри, VPN мрежи, торенти и друго забранено съдържание.
За да се сведат до минимум рисковете, експертите препоръчват на организациите да преместят своите DNS сървъри извън Китай. Това обаче може да се отрази на производителността и скоростта на уеб сайтовете за китайските потребители. Освен това компаниите трябва да осигурят основна уеб сигурност, като например да зададат флагове „Secure“ и „HTTPOnly“ за бисквитките, за да предотвратят евентуални атаки срещу потребителите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
