



Напоследък хакерите все по-често използват DNS тунелирането, за да проследяват кога жертвите отварят фишинг имейли и кликат върху злонамерени линкове, както и да сканират мрежите за уязвимости.
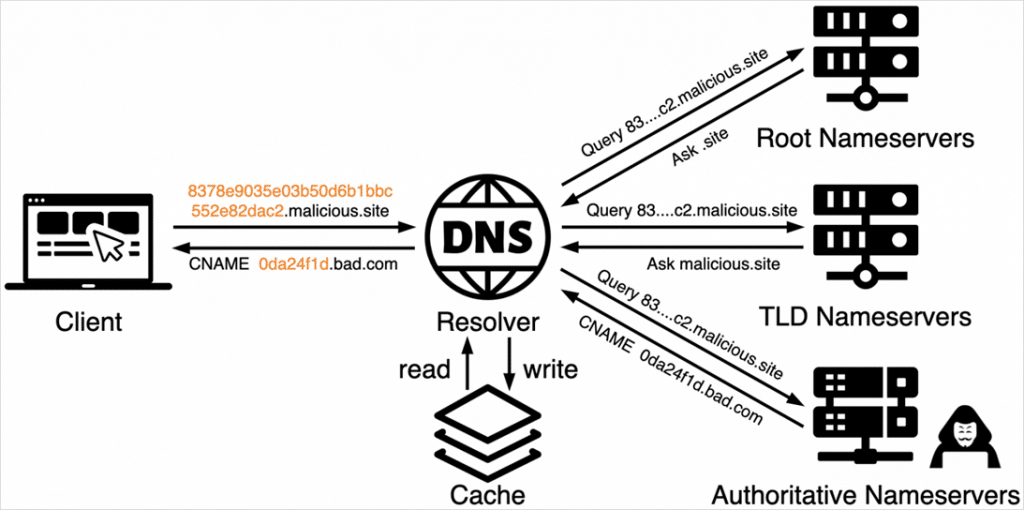
DNS тунелирането включва кодиране на данни или команди, които се изпращат и получават чрез DNS заявки. По този начин DNS – критичен компонент на мрежовата комуникация се превръща в таен канал за данни.
Атакуващите кодират данни по различни начини, като Base16 или Base64, или използват собствени алгоритми за кодиране на текст, така че тези данни да могат да бъдат извлечени при запитване за DNS записи, като TXT, MX, CNAME и Address. DNS тунелирането често се използва от хакерите за заобикаляне на защитни стени и филтри в C2 инфраструктурата и VPN операциите.
Изследователският екип на Unit 42 в Palo Alto Networks наскоро откри допълнителни случаи на използване на DNS тунелиране в злонамерени кампании, насочени към проследяване на жертви и сканиране на мрежи.
Първата кампания, наречена „TrkCdn“, се фокусира върху проследяване на взаимодействието на жертвите чрез фишинг имейли. Хакерите вграждат съдържание в имейла, което при отваряне извършва DNS заявка към поддомейни, контролирани от нападателите. Тези поддомейни връщат DNS отговор, водещ до сървър, контролиран от нападателите, който доставя злонамерено съдържание, като например реклами, спам или фишинг материали.
В доклада на Unit 42 се описва и кампания, която използва DNS тунелиране за проследяване на доставката на спам съобщения, наречена „SpamTracker“. Тази кампания е подобна на „TrkCdn“, но е насочена към наблюдение на доставката на спам.
Друга кампания, открита от анализаторите, наречена „SecShow“ използва DNS тунелиране за сканиране на мрежови инфраструктури. Хакерите вграждат IP адреси и времеви маркери в DNS заявките, за да картографират след това мрежовите конфигурации и да открият потенциални уязвимости, които могат да бъдат използвани за проникване, кражба на данни или DoS атаки.
Хакерите залагат на DNS тунелирането пред по-традиционните методи, за да заобиколят функциите за сигурност, да избегнат откриване и да запазят оперативната си гъвкавост.
Изследователите от отдел 42 препоръчват на организациите да внедрят инструменти за наблюдение и анализ на DNS, за да проследяват и анализират логовете за необичайни модели на трафик и аномалии, като например нетипични или големи по обем заявки. Експертите също така съветват да се ограничи използването на DNS резолвери в мрежата, за да се обработват само необходимите заявки, за да се намали вероятността от злоупотреба с DNS тунели.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
