



Google отстрани уязвимост в уеб браузъра Chrome, която може да разкрие историята на посетените от потребителя уебсайтове. Проблемът съществуваше от над 20 години и беше свързан с начина, по който браузърите показват посетените връзки.
За да се покажат връзките, които потребителят е посетил преди това (те са отбелязани в лилаво), браузърът трябва да проследи тези страници с помощта на каскадни таблици със стилове чрез селектора :visited. Както обясни Google, същността на грешката се състои в това, че информацията за това кои връзки потребителят вече е посетил се съхранява, без да се споделят личните данни между посетените сайтове. Това означава, че всеки сайт е можел да определи дали определена връзка е била отворена преди това, дори ако тя е била показана на напълно различен ресурс.
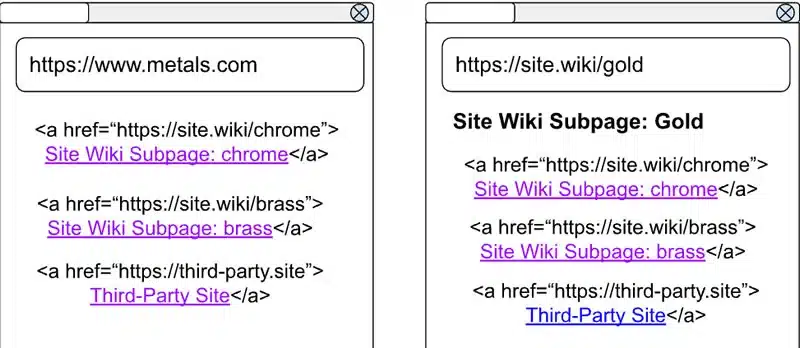
„Преглеждате сайт А и щраквате върху връзка към сайт Б. По-късно посещавате условно зловреден сайт C, който също съдържа връзка към сайт B. Той може да разбере, че вече сте били на сайт В, просто като идентифицира връзката по нейния цвят.“
обяснява Google
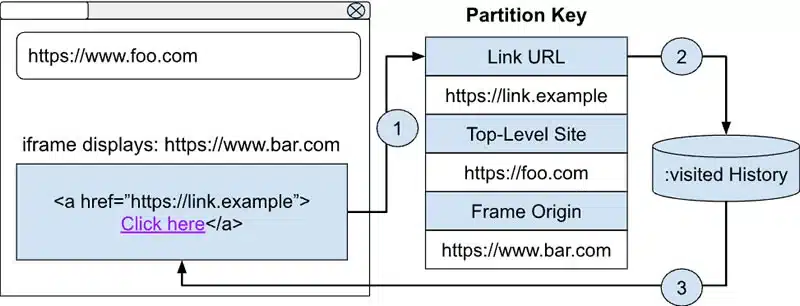
Компанията нарече това фундаментална грешка в дизайна на браузъра и подчерта, че тя би могла да бъде приложена за проследяване на онлайн активността на потребителите. Уязвимостта засяга не само Chrome, но и други браузъри – по-специално Safari, Opera, Internet Explorer и Firefox, съобщи PCMag.
За първи път проблемът е поставен на вниманието на изследователя по сигурността Андрю Клоувър още през 2002 година. Той демонстрира нагледно всички етапи на възможна атака въз основа на изследователския документ на Принстънския университет „Timing Attacks on Web Privacy“.
Поправката вече е включена в бета версията на актуализацията Chrome 136. Сега информацията за посетените връзки ще се съхранява отделно за всеки сайт и няма да се прехвърля между ресурсите.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
