В края на май ви съобщихме за все още активната малвъртайзинг кампания с името RoughTed. Това, което отличава най-вече тази поредна акция по доставяне на зловредна реклама е успешното преодоляване на защитите на блокаторите на реклама (тактика, позната и от атаките на AdGholas) и невероятния ѝ мащаб с цели 160 атакувани държави по целия свят. Авторите ѝ са престъпници с много добра техническа експертиза и с познания не само за зловредните програми, но и за слабостите на онлайн рекламните агенции, които са вектор при провеждането на атаките. Използването на експлойт комплекти за автоматизирането и мащаба на кампанията не е необичайно, но определено прави впечатление, че за разлика от други подобни акции, тук не става дума за доставката на един или два типа зловредни програми, а за изключително разнообразен арсенал от зловреден код – от адуер и шпионски софтуер до троянски програми и рансъмуер. В публикация в блога си от май, MalwareBytes пък направиха уточнение, че RoughTed е просто част от операциите на авторите на други малвъртайзинг акции – AdMaven.
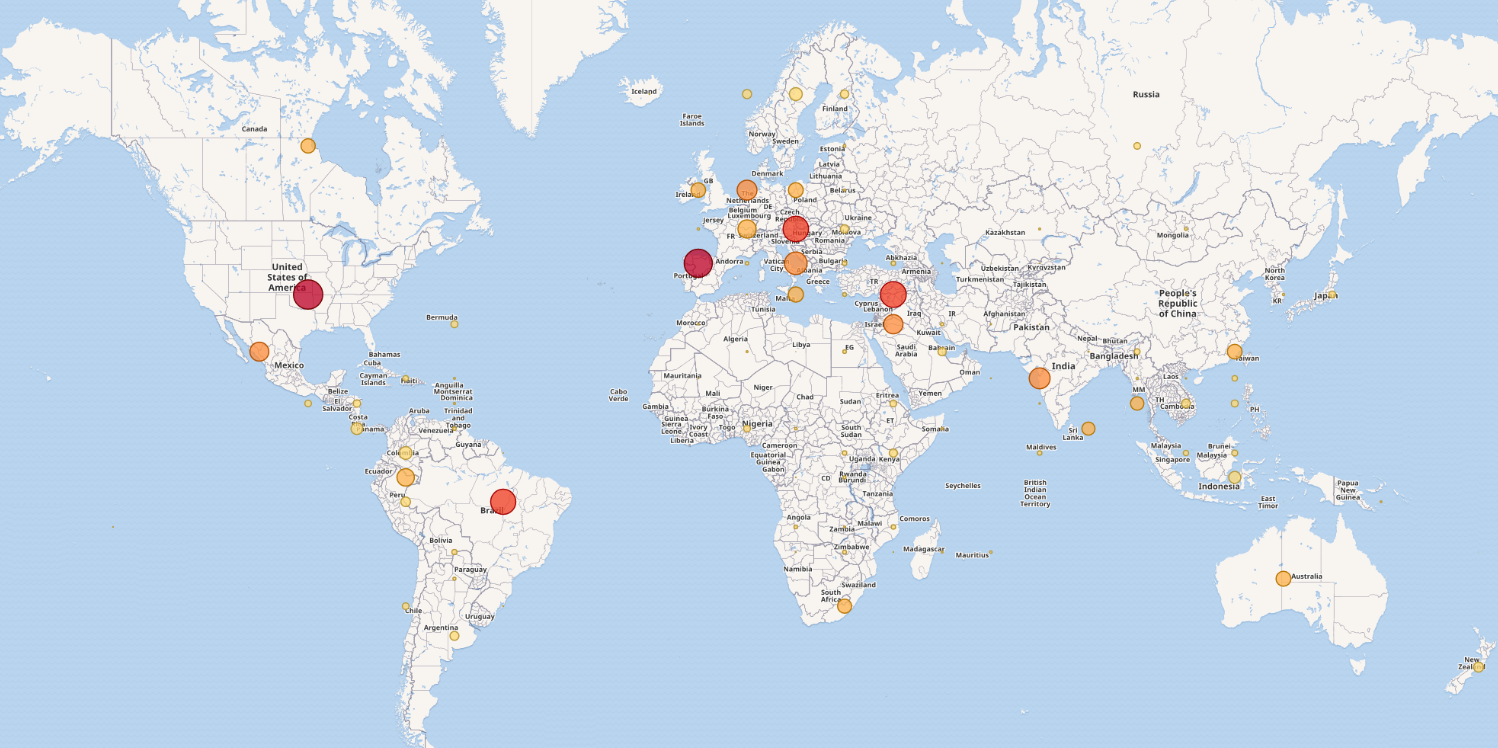
Независимо как ще наречете продължаващата над година кампания, тя попадна в Глобалния индекс на заплахите за миналия месец на CheckPoint. Въпросният индекс представлява доклад, който се основава на телеметрията на компанията за отчетния период. Засегнати са над 150 организации в цял свят, а обсега на поразените жертви включва бизнеси и институции от сферата на образованието, комуникациите, търговията и промишлеността. От представената карта на компрометираните обекти се вижда и ясно, че има атакувана страна и в източната част на България.
На второ място през юни е Fireball. Въпросната заплаха създаде сериозен смут през май тази година, когато хиляди са станали жертва на зловредния код, инжектиращ се в браузъра. Интернет червея Slammer, атакуващ Microsoft SQL 2000 инстанции е на трето място, докато първата рансъмуер заплаха е едва на четвърто място – Cryptowall.
„През целия май и през юни организациите правеха всичко по силите си, за да останат незасегнати от атаките на WannCry и Petya. Само че споменатите в индекса от този месец вектори за атаки, трябва да послужи като напомняне, че защитната им инфраструктура ги защитава от всички форми на атака“, пишат специалистите от CheckPoint.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!