



Специалисти от Техническия университет в Грац, Австрия представиха нова атака срещу крос-кеш ядрото на Linux, наречена SLUBStick, която позволява ограничена уязвимост да се превърне във възможност за произволно четене и записване на памет, което дава на нападателите възможност да увеличат привилегиите си или да излязат извън контейнерите.
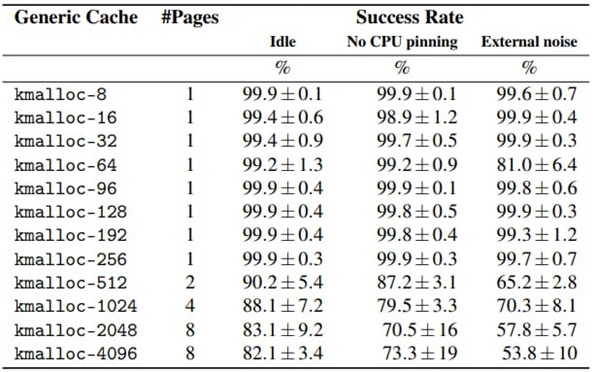
Атаката е тествана на версии 5.9 и 6.2 на ядрото на Linux, което показва, че методът е изключително универсален. При експериментите бяха използвани 9 съществуващи уязвимости както на 32-битови, така и на 64-битови системи.
Уязвимости, използвани в експеримента
SLUBStick се оказа ефективен дори при активни съвременни защити на ядрото – Supervisor Mode Execution Prevention (SMEP), Supervisor Mode Access Prevention (SMAP) и Kernel Address Space Layout Randomisation (KASLR).
Подробности за атаката ще бъдат представени на конференцията Usenix Security Symposium в края на месеца. Изследователите ще демонстрират повишаване на привилегиите и излизане от контейнер в най-новата версия на Linux с включена защита.
Технически подробности за SLUBStick
Ядрото на Linux управлява паметта, като разпределя и освобождава блокове памет (slabs) за различни видове структури от данни. Уязвимостите в процеса на управление на паметта могат да позволят на нападателите да повредят или манипулират структури от данни, което се нарича крос-кеш атака. Тези атаки обикновено са успешни в около 40% от случаите и често водят до срив на системата.
SLUBStick използва уязвимости в паметта, като например double-free, use-after-free (UAF) или out-of-bounds writes, за да манипулира процеса на разпределяне на паметта. След това атаката използва страничен канал за синхронизация, за да определи точния момент, в който блоковете памет се заделят и освобождават, което позволява на атакуващия да предвиди и контролира повторното използване на паметта.
Използвайки тази информация, вероятността за успешно експлоатиране на крос-кеш атака се увеличава до 99%, което прави SLUBStick много ефективен.
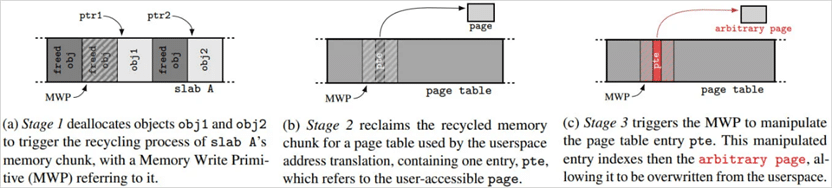
Превръщането на уязвимостта в купчината във възможност за произволно четене и записване на памет се извършва на три етапа:
- Освобождаване на определени блокове памет, и изчакване те да бъдат използвани отново от ядрото;
- Повторно разпределяне на блоковете по контролиран начин, така че да се използват за критични структури от данни, като таблици със страници;
- След като блоковете бъдат възстановени, атакуващият презаписва записите в таблицата на страниците, придобивайки възможност да чете и записва данни на всяко място в паметта.
Реалното въздействие върху сигурността
Подобно на повечето атаки по странични канали, SLUBStick изисква локален достъп до целевата машина с възможност за изпълнение на код. Освен това атаката изисква уязвимост в купа в ядрото на Linux, която ще бъде използвана за получаване на достъп до паметта.
Атаката има редица предимства за нападателите. За тези, които вече имат възможност да изпълняват код, SLUBStick предоставя възможност за увеличаване на привилегиите, заобикаляне на защитите на ядрото, излизане извън контейнерите или използването ѝ като част от сложна верига от атаки.
Ескалацията на привилегиите може да се използва за получаване на root достъп, позволяващ извършването на всякакви операции, докато излизането от контейнера позволява да се излезе от изолираната среда и да се получи достъп до хост системата. Във фазата след експлоатирането SLUBStick може да модифицира структурите на ядрото, за да поддържа постоянно присъствие, което затруднява откриването на зловредния софтуер.
За тези, които искат да навлязат по-дълбоко в SLUBStick и да експериментират с експлоатирането на уязвимостите, изследователите са публикували всички подробности в технически доклад, а също така са публикували кода в хранилището GitHub.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
