



Дълго време не можете да си намерите работа? Виновни са киберпрестъпниците!
Изследователи в областта на киберсигурността от Elastic Security Labs разкриха подробности за активна фишинг кампания, която използва тематика, свързана със заетостта, за да разпространява зловреден софтуер, наречен WARMCOOKIE.
„Всеки образец на WARMCOOKIE е съставен с твърдо кодиран IP адрес и RC4 ключ„, съобщава Даниел Степанич, анализатор в Elastic Security Labs. Този зловреден софтуер е способен да сканира заразените машини, да прави снимки на екрана и да изтегля друг зловреден софтуер.
От края на месец април досега експертите наблюдават мащабна злонамерена операция, при която се използват имейли от името на големи компании за набиране на персонал като Hays, Michael Page и PageGroup. Дейността на нападателите се проследява от изследователите под идентификатора REF6127.
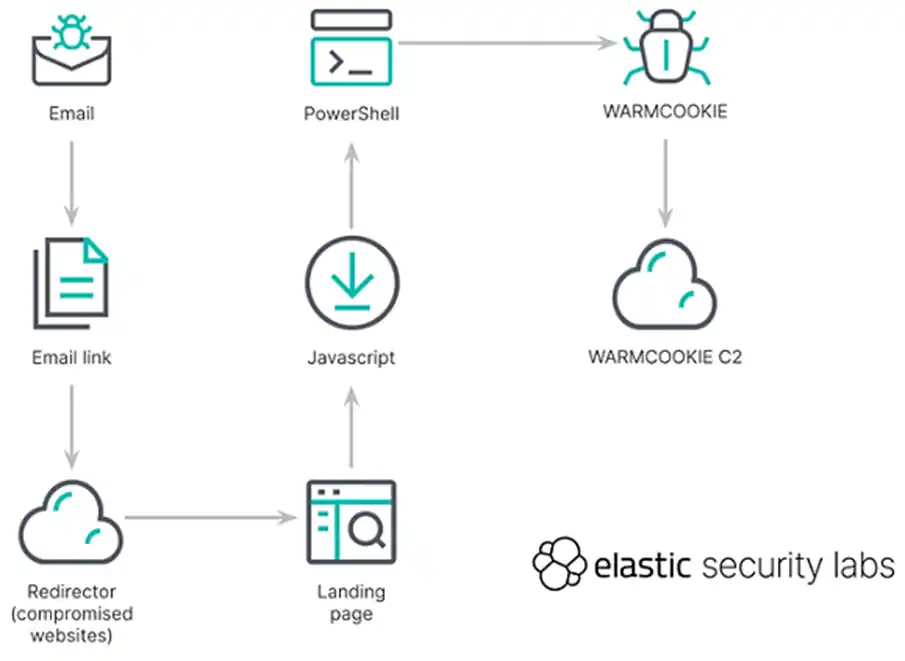
Атаката започва с предложение към потенциален кандидат да кликне върху линк в електронно писмо, за да разгледа подходящото свободно работно място. След като кликне върху линка, трябва да реши капча, за да изтегли желания документ. В резултат на това на компютъра на жертвата се изтегля JavaScript файл с име „Update_23_04_2024_5689382.js“.
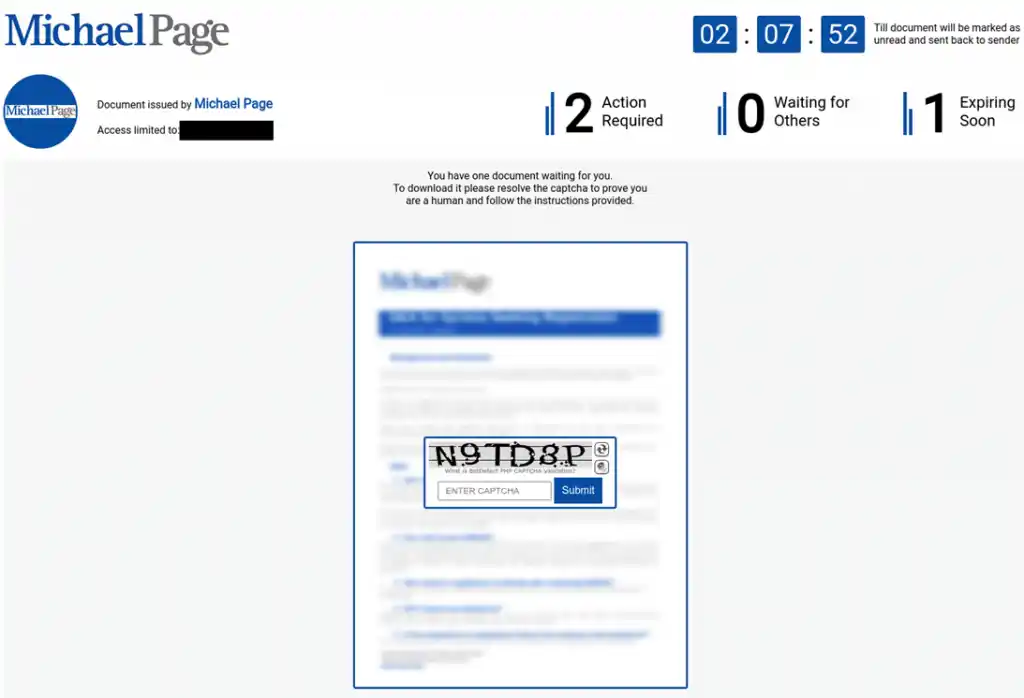
„Този скрит скрипт стартира PowerShell, който инициира изтеглянето на WARMCOOKIE“,
обяснява Elastic
Скриптът на PowerShell използва услугата Windows Background Intelligent Transfer Service ( BITS ), за да изтегли зловредния софтуер.
Ключов елемент от кампанията за зловреден софтуер е използването на компрометирана инфраструктура за разполагане на първоначалния фишинг URL адрес, който пренасочва жертвите към правилната страница.
WARMCOOKIE, като DLL на Windows, преминава през двуетапен процес за установяване на постоянство в системата чрез планирана задача и изпълнение на основни функции, като предварително изпълнява антианализ, за да заобиколи откриването.
Вирусът е предназначен за събиране на обширна информация за заразения хост. Той поддържа команди за четене и запис на файлове, изпълнение на команди чрез CMD, получаване на списък с инсталираните приложения и правене на скрийншоти.
„WARMCOOKIE е наскоро открит зловреден софтуер, който набира популярност и се използва в различни злонамерени кампании по целия свят“,
заявява Elastic.
Темата за търсене и назначаване на работа често е повод за хакерите да разпространяват зловреден софтуер.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
