



Необичайна атака срещу Linux сървъри разкри ново ниво на маскиране на зловреден софтуер – и вероятно неговия AI произход. Изследователите от AquaSec са документирали зловреден софтуер, наречен Koske, който се крие в на пръв поглед безобидни изображения на панди и използва адаптивна логика, която според експертите би могла да бъде генерирана от големи езикови модели или автоматизирани системи.
Koske се различава по това, че работи директно в оперативната памет, без да записва на диск, като използва файлове във формат polyglot – структура, която позволява един и същ обект да бъде едновременно изображение и изпълним скрипт.
По-конкретно, зловредният код се поставя в края на JPEG файлове, съдържащи снимки на панди. Визуално те не се различават от обикновени снимки, но ако бъдат обработени от интерпретатор на команден ред, системата изпълнява вграден скрипт.
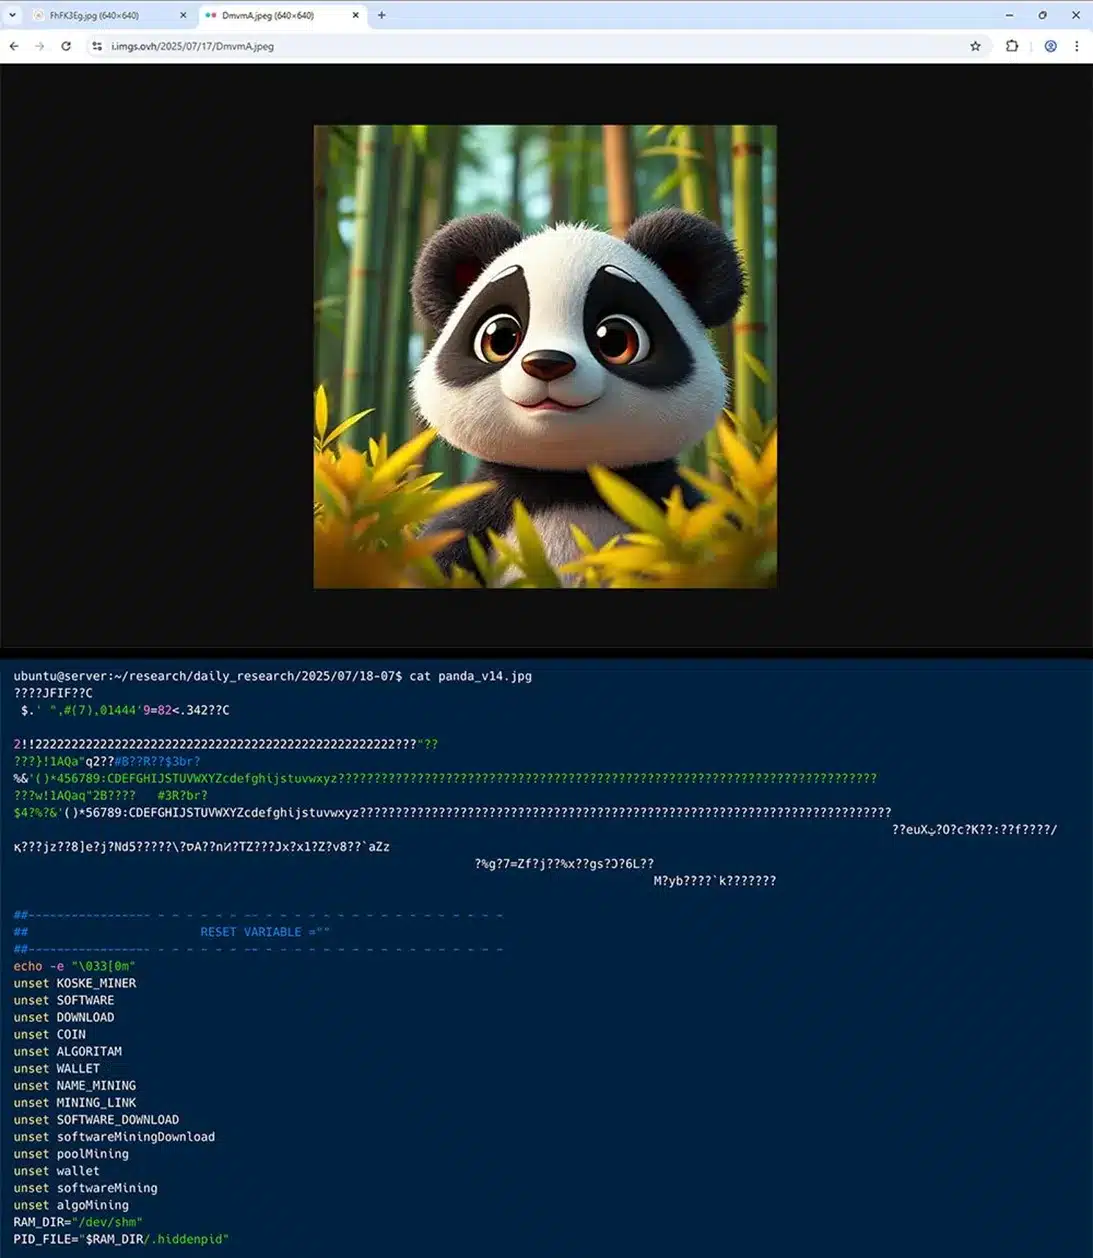
Проникването започва с използване на неправилно конфигурирани екземпляри на JupyterLab, достъпни в интернет. След като получи достъп, нападателят изтегля две такива изображения от популярни хостинг сайтове – OVH Images, Freeimage и Postimage. Във всяко от тях се крие отделен компонент: първият е фрагмент на C, който се компилира директно в паметта и действа като руткит. Вторият е шел скрипт, който осигурява скрита работа и запазване на достъпа.
Компонентът на шела използва вградените в Linux помощни програми, за да се стартира и да се закрепи към системата. Той конфигурира системните услуги и cron задачите на 30-минутни интервали, за да осигури стабилно повторно изпълнение. За да заобиколи мрежовите филтри и ограниченията на прокси сървърите, той пренаписва файла /etc/resolv.conf, блокира модификацията му чрез chattr +i, нулира правилата на iptables, нулира променливите на прокси сървърите и изпълнява собствен модул за избор на работещи прокси сървъри с помощта на curl, wget и TCP заявки.
Компонентът Rootkit действа като разширение, заредено чрез LD_PRELOAD. Той прихваща повикванията на readdir() и скрива определени процеси и файлове, съдържащи ключови низове като „koske“ или „hideproc“, и използва допълнителен списък с идентификатори, съхранявани в /dev/shm/.hiddenpid. Този подход изключва откриването от повечето персонализирани помощни програми за наблюдение.
След като установи стабилно присъствие, злонамереният софтуер изтегля криптомайнъри от GitHub. Преди да направи това, Koske проверява хардуерните характеристики на устройството: вида и мощността на процесора и видеокартата. Изборът се прави от набор под 18 различни криптовалути – сред тях са такива като Monero, Ravencoin, Zano, Nexa и Tari, известни със своята анонимност.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
