


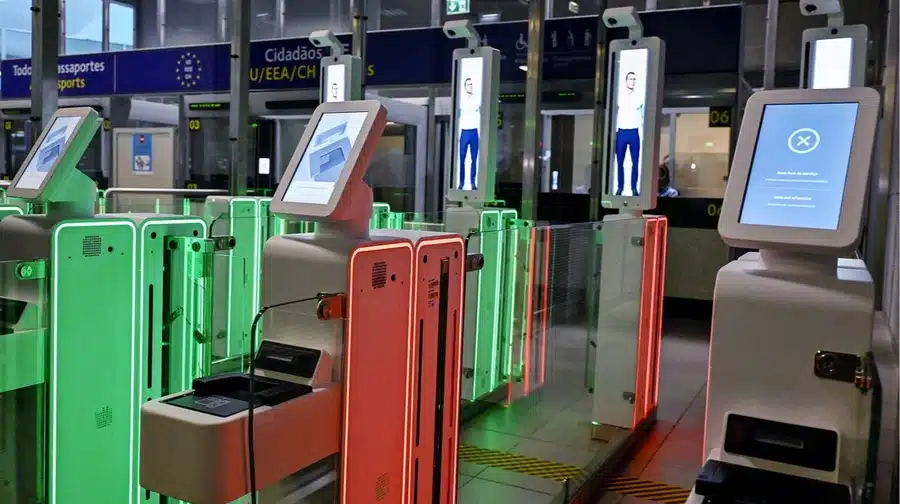

В Шенгенската информационна система II (ШИС II), която се използва от граничните служби на ЕС за проследяване на нелегални мигранти и заподозрени престъпници са открити хиляди сериозни уязвимости в сигурността. Това се посочва в поверителните одитни доклади на Европейския надзорен орган по защита на данните (ЕНОЗД) за 2024 година, получени от Bloomberg.
Одитът е установил „прекомерен брой“ акаунти с администраторски права, което създава риск от вътрешни атаки. Системата също така е уязвима към претоварване от хакери и неоторизиран достъп.
Въпреки че няма доказателства за нарушение на сигурността на данните, изследователят от Statewatch Ромен Лано предупреждава, че едно нарушение може да бъде „катастрофално“ за милиони хора.
Стартиралата през 2013 година ШИС II съдържа около 93 милиона записа, включително 1,7 милиона профила на физически лица, от които 195 хиляди са обозначени като заплахи за националната сигурност. Системата съхранява биометрични данни, като пръстови отпечатъци и снимки, а от 2023 година – и решения за депортиране. В бъдеще ШИС II ще бъде интегрирана в Системата за влизане/излизане (EES), която е свързана с интернет, което може да увеличи рисковете.
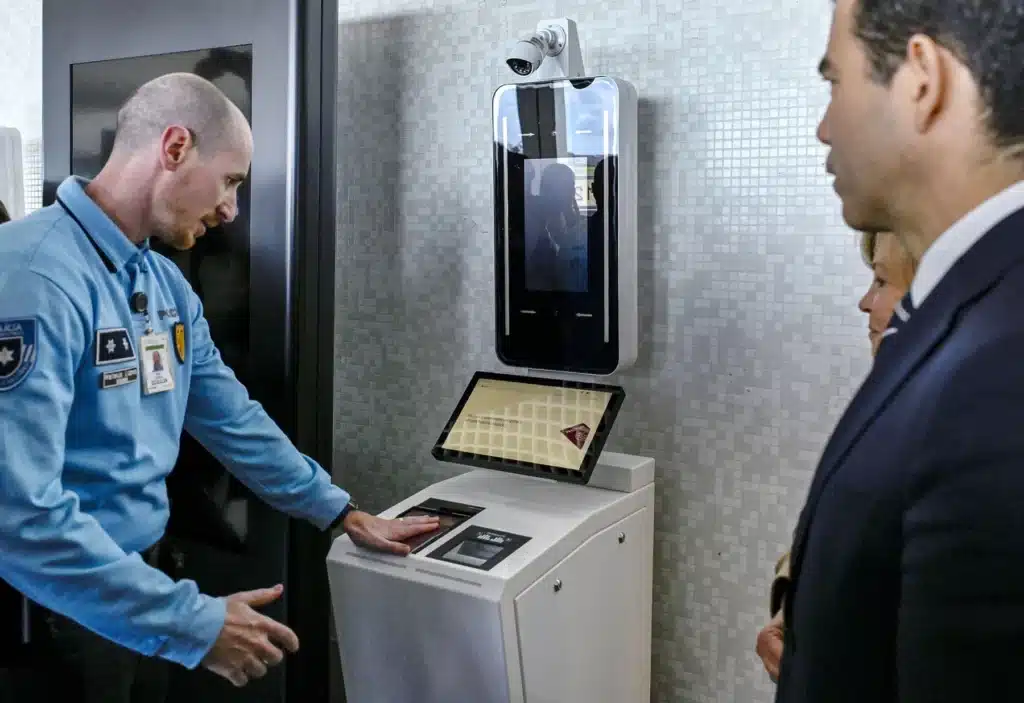
Изпълнителят на системата, Sopra Steria трябваше да отстрани критичните уязвимости в рамките на два месеца, но това отне от 8 месеца до повече от 5 години и половина. EU-Lisa, агенцията, управляваща проекта не е информирала борда на директорите за проблемите и е разчитала твърде много на консултанти. Одитът също така установи, че 69 външни служители са имали достъп до системата без подходящи проверки за сигурност.
Говорител на Sopra Steria заяви, че компанията е действала в съответствие с протоколите на ЕС. EU-Lisa подчерта, че извършва редовни проверки на сигурността и се справя с рисковете в зависимост от тяхната критичност.
ШИС II е част от усилията на ЕС за създаване на „интелигентни граници“, за да следи нарастващия брой хора, които пътуват в блока. Експерти като Франческа Тасари от Университета на Страната на баските, обаче отбелязват, че EU-Lisa не е в състояние да се справи със сложността на проектите поради липса на квалифициран персонал и слабо управление на договорите.
Част от причините за това, обяснява Леонардо Куатручи, старши научен сътрудник в Центъра за бъдещите поколения е, че в ЕС липсват хора с опит в възлагането и управлението на такива договори.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
