


crazymonster
Потребител
-
Регистрация
-
Последно онлайн
Всичко публикувано от crazymonster
-
С Visual C++ пък след въвеждане на конкретни числа и ми изкарва и не виждам резултат. И това и на настолния и на лаптопа.
-
Направих го и в следствие: In function "int main()" cout undeclared cin undeclared (Each undeclared identifier is reported only once for each function it appears in.)
-
При компилиране с ДЕВ ми излиза грешка: "main must return int"...четох в интернет, че трябва да се добави return 0; на предпоследния ред, но никакъв ефект. Моля за помощ?
-
Натисни ме !
-
Да, 2 часа вече тече... За сега не открива нищо... П.П Не откри нищо... Много Ви благодаря за отделеното време и усилия Страхотен сте!
-
Eто:
-
Eто: checkup.txt info.txt log.txt OTL.Txt Extras.Txt
-
Преди време търсих някакви неща в гугъл за курсов проект и попаднах на сайт, който имаше гадини. Аваст откри 2 вируса с висока тежест. Реших да пусна сканиране, тъй като напоследък компютърът започна да стартира програми по-бавно. Malwarebytes' Anti-Malware Free не успя да изтрие от първи път всичко и поиска рестартиране. Аз не се съгласих, след което ръчно рестартирах. С DDS не успя да свърши нищо...зацикля всички процеси, вкл и DDS..? Минават се повече от 5 минути, а само мишката се движи... mbam-log-2011-01-22 (09-41-03).txt
-
Много ти благодаря. Още веднъж виждам,че в Калдата има само готини хора. Поздрави!
-
Извърших обновяване на Мозила. OTL си замина геройски! Направих скан с АВАСТ 5.0.667 и не откри нищо..."системата е чиста" Това ли е ?
-
JavaRa 1.16 Removal Log. Report follows after line. ------------------------------------ The JavaRa removal process was started on Thu Sep 16 23:44:22 2010 Found and removed: C:\Documents and Settings\User\Application Data\Sun\Java\jre1.6.0_16 Found and removed: SOFTWARE\JavaSoft\Java Web Start\1.0.1 Found and removed: SOFTWARE\JavaSoft\Java Web Start\1.0.1_02 Found and removed: SOFTWARE\JavaSoft\Java Web Start\1.0.1_03 Found and removed: SOFTWARE\JavaSoft\Java Web Start\1.0.1_04 Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0000-0003-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0000-0004-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0000-0005-ABCDEFFEDCBA} Found and removed: SOFTWARE\JavaSoft\Java Web Start\1.2 Found and removed: SOFTWARE\JavaSoft\Java Web Start\1.2.0_01 Found and removed: Software\JavaSoft\Java2D\1.5.0_16 Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0000-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0001-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0001-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0002-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0002-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0003-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0003-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0004-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0004-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0005-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0005-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0006-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0006-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0007-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0007-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0008-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0008-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0009-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0009-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0010-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0010-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0011-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0011-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0012-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0012-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0013-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0013-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0014-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0014-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0015-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0015-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0016-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0016-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0017-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0017-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0018-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0018-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0019-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0019-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0020-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0020-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0021-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0021-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0022-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0022-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0023-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0023-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0024-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0024-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0025-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0025-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0026-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0026-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0027-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0027-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0028-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0028-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0029-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0029-ABCDEFFEDCBB} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0030-ABCDEFFEDCBA} Found and removed: Software\Classes\CLSID\{CAFEEFAC-0013-0001-0030-ABCDEFFEDCBB} Found and removed: SOFTWARE\Microsoft\Active Setup\Installed Components\{08B0E5C0-4FCB-11CF-AAA5-00401C608500} ------------------------------------ Finished reporting.
-
Не откри нищо. mbam-log-2010-09-16 (23-03-44).txt
-
All processes killed ========== OTL ========== Service HidServ stopped successfully! Service HidServ deleted successfully! File C:\windows\System32\hidserv.dll File not found not found. Registry value HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\URLSearchHooks\\ deleted successfully. Registry value HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\URLSearchHooks\\{855F3B16-6D32-4fe6-8A56-BBB695989046} deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{855F3B16-6D32-4fe6-8A56-BBB695989046}\ not found. Registry value HKEY_USERS\.DEFAULT\Software\Microsoft\Internet Explorer\URLSearchHooks\\ deleted successfully. Registry value HKEY_USERS\.DEFAULT\Software\Microsoft\Internet Explorer\URLSearchHooks\\{855F3B16-6D32-4fe6-8A56-BBB695989046} deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{855F3B16-6D32-4fe6-8A56-BBB695989046}\ not found. Registry value HKEY_USERS\S-1-5-18\Software\Microsoft\Internet Explorer\URLSearchHooks\\ not found. Registry value HKEY_USERS\S-1-5-18\Software\Microsoft\Internet Explorer\URLSearchHooks\\{855F3B16-6D32-4fe6-8A56-BBB695989046} not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{855F3B16-6D32-4fe6-8A56-BBB695989046}\ not found. Registry value HKEY_USERS\S-1-5-21-746137067-1993962763-839522115-1003\Software\Microsoft\Internet Explorer\URLSearchHooks\\ deleted successfully. Registry key HKEY_LOCAL_MACHINE\Software\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{201f27d4-3704-41d6-89c1-aa35e39143ed}\ deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{201f27d4-3704-41d6-89c1-aa35e39143ed}\ deleted successfully. Registry value HKEY_LOCAL_MACHINE\Software\Microsoft\Internet Explorer\Toolbar\\{3041d03e-fd4b-44e0-b742-2d9b88305f98} deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{3041d03e-fd4b-44e0-b742-2d9b88305f98}\ deleted successfully. Registry value HKEY_USERS\S-1-5-21-746137067-1993962763-839522115-1003\Software\Microsoft\Internet Explorer\Toolbar\WebBrowser\\{3041D03E-FD4B-44E0-B742-2D9B88305F98} deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{3041D03E-FD4B-44E0-B742-2D9B88305F98}\ not found. Starting removal of ActiveX control {31435657-9980-0010-8000-00AA00389B71} C:\WINDOWS\Downloaded Program Files\wvc1dmo.inf moved successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Code Store Database\Distribution Units\{31435657-9980-0010-8000-00AA00389B71}\ deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{31435657-9980-0010-8000-00AA00389B71}\ not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Active Setup\Installed Components\{31435657-9980-0010-8000-00AA00389B71}\ not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{31435657-9980-0010-8000-00AA00389B71}\ not found. Starting removal of ActiveX control {E2883E8F-472F-4FB0-9522-AC9BF37916A7} C:\WINDOWS\Downloaded Program Files\gp.inf not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Code Store Database\Distribution Units\{E2883E8F-472F-4FB0-9522-AC9BF37916A7}\ deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{E2883E8F-472F-4FB0-9522-AC9BF37916A7}\ not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Active Setup\Installed Components\{E2883E8F-472F-4FB0-9522-AC9BF37916A7}\ not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{E2883E8F-472F-4FB0-9522-AC9BF37916A7}\ not found. File oft XML Parser for Java file://C:\WINDOWS\Java\classes\xmldso.cab not found. Starting removal of ActiveX control Microsoft XML Parser for Java Registry error reading value HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Code Store Database\Distribution Units\Microsoft XML Parser for Java\DownloadInformation\\INF . Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Code Store Database\Distribution Units\Microsoft XML Parser for Java\ deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Active Setup\Installed Components\Microsoft XML Parser for Java\ not found. Registry key HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{e60ca9ba-af38-11de-882b-000df054731b}\ deleted successfully. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{e60ca9ba-af38-11de-882b-000df054731b}\ not found. Registry key HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\MountPoints2\{e60ca9ba-af38-11de-882b-000df054731b}\ not found. Registry key HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{e60ca9ba-af38-11de-882b-000df054731b}\ not found. File H:\SETUP.EXE not found. Registry value HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session manager\\BootExecute:autocheck autochk * deleted successfully. ADS C:\Documents and Settings\All Users\Application Data\TEMP:888AFB86 deleted successfully. ========== FILES ========== C:\RECYCLER\S-1-5-21-746137067-1993962763-839522115-1003\Dc1 folder moved successfully. C:\RECYCLER\S-1-5-21-746137067-1993962763-839522115-1003 folder moved successfully. C:\RECYCLER folder moved successfully. D:\RECYCLER\S-1-5-21-746137067-1993962763-839522115-1003\Dd1\i386 folder moved successfully. D:\RECYCLER\S-1-5-21-746137067-1993962763-839522115-1003\Dd1\amd64 folder moved successfully. D:\RECYCLER\S-1-5-21-746137067-1993962763-839522115-1003\Dd1 folder moved successfully. D:\RECYCLER\S-1-5-21-746137067-1993962763-839522115-1003 folder moved successfully. D:\RECYCLER folder moved successfully. [color=#A23BEC]< ipconfig /flushdns /c >[/color] Windows IP Configuration Successfully flushed the DNS Resolver Cache. C:\Documents and Settings\User\Desktop\cmd.bat deleted successfully. C:\Documents and Settings\User\Desktop\cmd.txt deleted successfully. ========== COMMANDS ========== C:\windows\System32\drivers\etc\Hosts moved successfully. HOSTS file reset successfully [EMPTYTEMP] User: Administrator ->Temp folder emptied: 0 bytes ->Temporary Internet Files folder emptied: 0 bytes ->FireFox cache emptied: 57620 bytes User: Administrator.HOME-315D0CBD3E ->Temp folder emptied: 0 bytes ->Temporary Internet Files folder emptied: 67 bytes User: All Users User: Default User ->Temp folder emptied: 0 bytes ->Temporary Internet Files folder emptied: 67 bytes ->Flash cache emptied: 41044 bytes User: Dev-Cpp User: LocalService ->Temp folder emptied: 65984 bytes ->Temporary Internet Files folder emptied: 296932 bytes User: NetworkService ->Temp folder emptied: 0 bytes ->Temporary Internet Files folder emptied: 33170 bytes User: User ->Temp folder emptied: 755623902 bytes ->Temporary Internet Files folder emptied: 132200646 bytes ->Java cache emptied: 1115447891 bytes ->FireFox cache emptied: 66240151 bytes ->Google Chrome cache emptied: 7886169 bytes ->Apple Safari cache emptied: 26698752 bytes ->Flash cache emptied: 231694 bytes %systemdrive% .tmp files removed: 0 bytes %systemroot% .tmp files removed: 2162283 bytes %systemroot%\System32 .tmp files removed: 2577 bytes %systemroot%\System32\dllcache .tmp files removed: 0 bytes %systemroot%\System32\drivers .tmp files removed: 0 bytes Windows Temp folder emptied: 2451264 bytes %systemroot%\system32\config\systemprofile\Local Settings\Temp folder emptied: 0 bytes %systemroot%\system32\config\systemprofile\Local Settings\Temporary Internet Files folder emptied: 33170 bytes RecycleBin emptied: 0 bytes Total Files Cleaned = 2 012,00 mb [EMPTYFLASH] User: Administrator User: Administrator.HOME-315D0CBD3E User: All Users User: Default User ->Flash cache emptied: 0 bytes User: Dev-Cpp User: LocalService User: NetworkService User: User ->Flash cache emptied: 0 bytes Total Flash Files Cleaned = 0,00 mb OTL by OldTimer - Version 3.2.12.1 log created on 09162010_223626 Files\Folders moved on Reboot... File move failed. C:\windows\temp\_avast4_\Webshlock.txt scheduled to be moved on reboot. File\Folder C:\windows\temp\Perflib_Perfdata_134.dat not found! Registry entries deleted on Reboot...
-
Впрочем, пропуснах последните редове и програмата сканира доста повече от 40 минути и нищо След това прекратих всичко и опитах отново...но все същата checkup.txt
-
Ето логовете от програмката Extras.Txt OTL.Txt
-
Днес както си стоях и компа се рестартира като показа син екран за секунда. Дори не успях да видя какво точно показва. Причината веднага я измислих - вируси. И ето,че познах: Malwarebytes' Anti-Malware 1.46 www.malwarebytes.org Версия на базата от данни: 4626 Windows 5.1.2600 Service Pack 3 Internet Explorer 6.0.2900.5512 16.9.2010 г. 20:06:49 mbam-log-2010-09-16 (20-06-49).txt Тип сканиране: Пълно сканиране (C:\|D:\|E:\|F:\|G:\|) Сканирани обекти: 392702 Изминало време: 4 час(а), 22 минута(и), 20 секунда(и) Заразени процеси в паметта: 0 Заразени модули в паметта: 1 Заразени ключове в регистратурата: 12 Заразени стойности в регистратурата: 3 Заразени информационни обекти в регистратурата: 0 Заразени папки: 0 Заразени файлове: 9 Заразени процеси в паметта: (Не бяха открити зловредни обекти) Заразени модули в паметта: C:\Program Files\pdfforge Toolbar\FF\components\pdfforgeToolbarFF.dll (Adware.WidgiToolbar) -> Delete on reboot. Заразени ключове в регистратурата: HKEY_CLASSES_ROOT\Interface\{2e9937fc-cf2f-4f56-af54-5a6a3dd375cc} (Adware.MyWebSearch) -> Quarantined and deleted successfully. HKEY_CLASSES_ROOT\Interface\{741de825-a6f0-4497-9aa6-8023cf9b0fff} (Adware.MyWebSearch) -> Quarantined and deleted successfully. HKEY_CLASSES_ROOT\Interface\{cf54be1c-9359-4395-8533-1657cf209cfe} (Adware.MyWebSearch) -> Quarantined and deleted successfully. HKEY_CLASSES_ROOT\CLSID\{147a976f-eee1-4377-8ea7-4716e4cdd239} (Adware.MyWebSearch) -> Quarantined and deleted successfully. HKEY_CLASSES_ROOT\Typelib\{d518921a-4a03-425e-9873-b9a71756821e} (Adware.MyWebSearch) -> Quarantined and deleted successfully. HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{56256a51-b582-467e-b8d4-7786eda79ae0} (Trojan.Vundo) -> Quarantined and deleted successfully. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\SearchScopes\{56256a51-b582-467e-b8d4-7786eda79ae0} (Trojan.Vundo) -> Quarantined and deleted successfully. HKEY_CLASSES_ROOT\CLSID\{b922d405-6d13-4a2b-ae89-08a030da4402} (Adware.WidgiToolbar) -> Quarantined and deleted successfully. HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Ext\Stats\{b922d405-6d13-4a2b-ae89-08a030da4402} (Adware.WidgiToolbar) -> Quarantined and deleted successfully. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\Browser Helper Objects\{b922d405-6d13-4a2b-ae89-08a030da4402} (Adware.WidgiToolbar) -> Quarantined and deleted successfully. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Low Rights\RunDll32Policy\f3ScrCtr.dll (Adware.MyWebSearch) -> Quarantined and deleted successfully. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Multimedia\WMPlayer\Schemes\f3pss (Adware.MyWebSearch) -> Quarantined and deleted successfully. Заразени стойности в регистратурата: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\SharedDLLs\C:\Program Files\pdfforge Toolbar\FF\components\pdfforgeToolbarFF.dll (Adware.WidgiToolbar) -> Quarantined and deleted successfully. HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Internet Explorer\Toolbar\{b922d405-6d13-4a2b-ae89-08a030da4402} (Adware.WidgiToolbar) -> Quarantined and deleted successfully. HKEY_CURRENT_USER\SOFTWARE\Microsoft\Internet Explorer\MenuExt\&Search\(default) (Adware.Hotbar) -> Quarantined and deleted successfully. Заразени информационни обекти в регистратурата: (Не бяха открити зловредни обекти) Заразени папки: (Не бяха открити зловредни обекти) Заразени файлове: C:\Program Files\pdfforge Toolbar\FF\components\pdfforgeToolbarFF.dll (Adware.WidgiToolbar) -> Delete on reboot. C:\Program Files\Alwil Software\Avast4\DATA\moved\A0048970.exe.vir (RiskWare.Tool.CK) -> Quarantined and deleted successfully. C:\Program Files\Alwil Software\Avast4\DATA\moved\xf-colorefex3.exe.vir (RiskWare.Tool.CK) -> Quarantined and deleted successfully. C:\Program Files\pdfforge Toolbar\WidgiHelper.exe (Adware.WidgiToolbar) -> Quarantined and deleted successfully. C:\Program Files\pdfforge Toolbar\IE\1.1.2\pdfforgeToolbarIE.dll (Adware.WidgiToolbar) -> Quarantined and deleted successfully. C:\Program Files\Webteh\BSplayer\AdVantageSetup.exe (Adware.Vomba) -> Quarantined and deleted successfully. C:\Documents and Settings\User\Application Data\Desktopicon\eBayShortcuts.exe (Adware.ADON) -> Quarantined and deleted successfully. C:\System Volume Information\_restore{43CFC1DB-1141-4856-8289-C8A6A20860DD}\RP301\A0124882.exe (Adware.MyWebSearch) -> Quarantined and deleted successfully. D:\Films\Camtasia Studio 6.0.0.689 + keymaker\keygen.exe (Backdoor.RBot) -> Quarantined and deleted successfully. DDS логове DDS.txt Attach.txt
-
Ето по-просто... имам таблица за класиране на кандидат-студенти. Имам графи ВХОДЯЩ НОМЕР, ИМЕНА, ОЦЕНКИ от дипломата, ОЦЕНКИ от изпити! Въз основа на тези оценки се формира БАЛ по дадена формула. И сега се иска от мен в отделни редове под тази таблица да се изчислят БРОЯ на: Оценките вариращи от 2.00 до 2.99 Оценки вариращи от 3.00 до 3.49 Оценки вариращи от 3.50 до 4.49 Оценки вариращи от 4.5 до 5.49 Оценки вариращи от 5.50 до 6.00 Та каква функция за сума да ползвам? Гледах има една DCOUNT ама не успявам да я настроя да търси и брои стойности между две числа...тоест примерно между 5.50 и 6.00. Мисля,че се разбра вече ?
-
Здравейте! Имам няколко неяснотиии... Та...правя таблица на Екскел, която представлява имена на ученици, които имат въведени оценки от дипломата и от 2 изпита. Успях чрез IF формула да изпиша, ако някой ученик има 2 на изпит да изкарва 0.00, но нещо не успявам ето това: Да изчисля чрез формула броя на оценките - от 3 до 3,49 от 3,5 до 4,49 и т.н. Значи огледах всички функции за сумиране, ама нещо...С Countif и още няколко се получава, но ако трябва да намира примерно по-малки или по-големи от една стойност. А как да задам така,че да се изпълняват две условия? Тоест да се броят само оценките между 3,5 и 4,49 например?
-
Благодаря много. За това винаги пиша тук.
-
Две сладки троянчета. Като влязох и ми запищя аваста...два пъти. Тез троянци все по мен ходят.Ама не смея да трия нещо или т.н. Особено от Windows папката..да не се бъгне нещо...
-
Правя пълна претърсване с АВАСТ и откри два грозни троянеца... 1. WIN 32 - Delf-MZG 2. WIN 32 - Zbot-MKK Като ми изписа,че е заразена паметта. никой да не влиза повече в sharemafia.com Оттам хвана и двата троянеца!Сега вс инфектирани и открити вируса стоят в клетката на АВАСТ. Моля за пореден път, да ми помогнете.
-
Да, това го направих! Явно това е ...да се надяваме всичко да е наред! B-boy[styLe] прибави още един твой фен, в мое име Благодаря !
-
а на останалите няма ли нужда от ъпдейт?
-
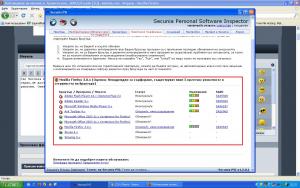
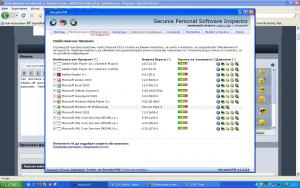
Със Secunia Personal Software Inspector окрих,че доста програми са опасни. Само,че не разбирам защо Adobe Reader и почти всички програми на WINXP са рискови. Опитах да ги подновя, но нещо не успях?
-
Тук обаче леко прецаках работата. Изтрих единия файл на combofix. И сега чрез start->Run не открива ComboFix? Какво правим сега?


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.