


Станислав Маринов
Потребител
-
Регистрация
-
Последно онлайн
Всичко публикувано от Станислав Маринов
-
Да,обаче все още се закача към работещ сървър,който проверява валидността на лиценза и качва конфигурация за сценарий на приложенията.Т.е. бачка си добре програмката, само дето шефовете и предадоха многобройните си фенове, за няколко пачки на Яндекс.
-
Няма нищо момчета,не обвинявам никого за лошите гадини.Както съм писал някъде назад, стария бракуван Ейсър го ползвам почти само за тестове на реална машина.Тръпката е голяма, просто ми е кушия когато трябва да преинсталирам.Тествах старата версия на Комодо 5.3 (първия им сандбокс) за да сравня с последната 12. Пропуска шифраторите като врата у поле.После инсталирах Autpost Firewall Pro, много русначета още го ползват дори на Уин 10, но мен ме предаде с този бууткит. Извода е да не се ползват стари версии на програми или неподдържани..
-
Еми бях,Агнитум беше на макс настройки.Само докато стартирам Хрома,ми зададе 50 въпроса,а на този битките,едно мижаво алертче.Лудия учен получил син екран,шадоу дефендъра го покрил в последния момент.Учудва ме друго,все още сравнително малко вендори засичат тия крайно опасни гадини.Трябва многопластова защита,иначе ще свършим като ония дето ги удари Уанна Край.Не мога да публикувам логове с FIRST
-
Никишарк,от къде изкопа 3-те гадории по горе.Едната проби пясъчника на CIS 5.3 и наака една камара файлове.Смених стария Варан с Outpost Firewall Pro с пожизнен лиценз.Стартирах втората гад. Тя поиска достъп до диска.Разреших еднократно и о ужас,оказа се буткит.Уина не може да качи,на черен екран излиза надпис на полски "яж ми ..." Ся кво да правя,нямам инсталационен или спасителен диск. Помагайте, не ми се преинсталира на чисто. Уин 7 32-бит.
-
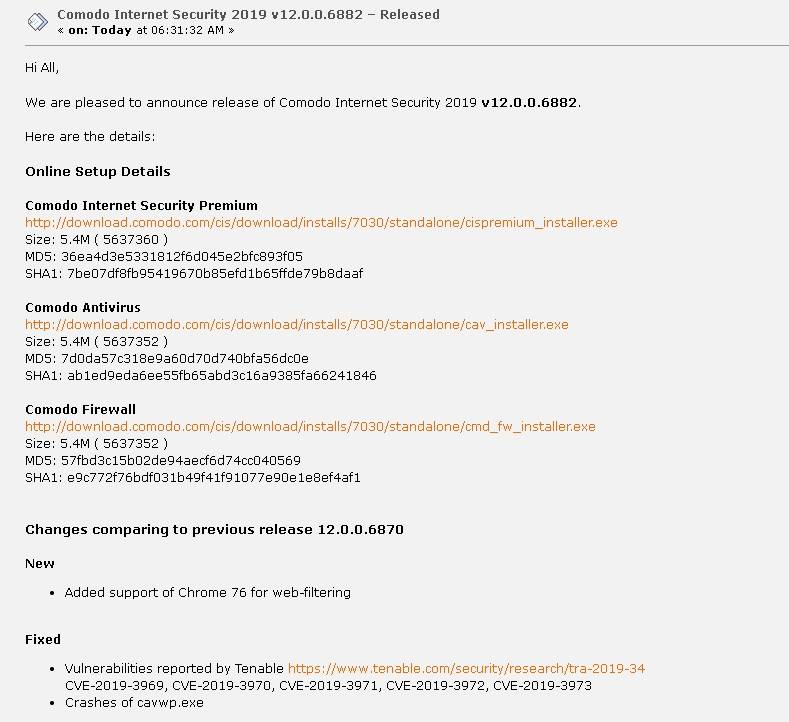
Прави ли ви впечатление, че и трите файла се засичат от Микрософт. Пак ви казвам, скоро някой ще остане без ляб и ще отиде на трудовата борса... Един от тези гадове отвори видеоплеъра ми и ми пусна негърска песничка.Добре че Варана го виртуализира като дъщерен процес на основната буба... # RESTORING FILES #.TXTДоколкото знам при включен режим "безопасни програми", не трябва да се изключва "загружать правила программ из KSN" , или греша?Открит е клон във форума на тази злободневна тема,чакаме първи отзиви на отговорните лица... https://forums.comodo.com/news-announcements-feedback-cis/comodo-against-chineserarypt-t124728.0.html То,ако пясъка е настроен да блокира,а не да виртуализира, батчикът нямаше да стартира въобще...Китайската уникална гадина ChineseRarypt ransomware успява да пролази под "пясъчника" на новата пачната версия на Вараня Comodo Internet Security 12.0.0.6882. Гоше би ли обяснил как става тая магия, моля те ! Линк по долузащото не съм на тестовия лаптопМи аз ако бодна SecureAplus редом до Кашперски Тотал Секюрити дали ще стане мазало? И с Клама ли да бъде или без?ATTY голяма грешка си направил, вместо испанеца трябваше да сложиш мамалигара, той е на светлинни години по детект-рейтинг... А и скоро очаквай имплозия от сини екрани...Може би,за съжаление потърпевшия юзър не дава линк към гадинката.Може би трябва да си изключи опцията за доверяване на цифрово подписани приложения на ТАМА. Да изчакаме становището на Никси, той е специалист в областта на Каш.Лаб. Проблемът е изправен след 12 часа, колко ли народ е изгърмял за това време...

 Вот семпл, который удаляет все файлы в ОС, но значится Доверенным в KSN. Однако это полбеды, так как ваш аналитик не обнаружил в нем ничего вредоносного (отсылал не я, скриншот позаимствовал). Сейчас детект на ВТ очень мал, файл пропускают практически все антивирусы. Он вначале не выполняет никаких опасных действий перед удалением файлов, но это никак не оправдывает сложившуюся ситуацию, особенно с вердиктом аналитика. Прошу разобраться и внести исправления. На гифке записал, что происходит в системе. От запуска файла до начала деструкции проходит пара минут, поэтому прошу запастись терпением, так как перемотки нет. Удаляются всё: личные файлы, приложения, ближе к концу видно, что повреждается работа и самого антивируса - он выгружается и не может запуститься. После перезагрузки система также не стартует. MD5: 6874973bf273949b1d635f321b7b7fbfизправени са серията уязвимости открити от Tenable https://www.tenable.com/security/research/tra-2019-34
 Kaspersky KSN с тежка издънка... Линк към видеото: https://www.upload.ee/files/10317434/2.gif.html
 При мен Комодко-антивирус отдавна гони файлчета на PotPlayer. Gom-ното и Пота са жълти-корейски творения,чиято единствена функция е кражба на лични данни на американци и бели европейци. Достойни ученици на Поднебесната империя...Недей ATTJ два ХИПС-а ще ти разкажат играта.Тествах този дует и получих серия от сини екрани,накрая деинсталирах и комотко и сингапурчо и сложих Online Armor.От него получих един вечен син екран,та се наложи да преинсталирам.Сега съм с Уин 7 без антивирусна,системата е пъргава и лети...SecureAPlus използва своите облачни възможности и качва съмнителните елементи на специални сървъри, където файловете се изследват внимателно от различни антивирусни програми. Тъй като операциите се изпълняват на онлайн сървъри, производителността на локалната система остава незасегната. Като цяло, SecureAPlus осигурява надеждна защита на няколко нива срещу почти всеки тип заплахи, благодарение на ефективния антивирусен енджин и интегрирания онлайн скенер. Според мен е добре да си работи заедно с качествена защитна стена. Можеш да отвориш самостоятелна тема за защитната програма. https://www.secureaplus.com/Откривам нова тема за SecureAPlushttps://www.upload.ee/files/10297777/zita.zip.html https://www.virustotal.com/gui/file/61a971309f0faaedead72dedd8bed27d5a570b515214ef1936eda52f3ee5b4cc/detectionабсолютно,той си ги произвежда за да се навият хората да го купят,така се правят кинти... той блъска с 10 енжина,не е като кихльо с 2 плюс изкуствения интелект Апендикс,всичко лови празно няма,махам Касапа и Варанааз си ги стартирам нон стоп,сингапуреца ме пази...https://www.upload.ee/files/10297569/ss.zip.html https://www.upload.ee/files/10297616/details.zip.html https://www.upload.ee/files/10297628/due.zip.htmlhttps://www.upload.ee/files/10292230/ScanRevisedOA.rar.html https://www.upload.ee/files/10292109/_2.zip.html https://www.upload.ee/files/10292613/cxmxjh.rar.html


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.