


crazy_dj_drago
Потребител
-
Регистрация
-
Последно онлайн
-
имам следния проблем смених си паролата в skype тръгвам да се вписвам в Скайп и ми дава Неразпознат скайп име или парола.. явно някак съм вавел не както искам паролата си бях чул че има някаква програма дето мога да си видя паролата която съм си вавел на личния компютър, стигнал съм до тук понеже пощата която съм вавел е много стара и не се сещам за паролата не мога и да се сетя за таиния отговор и просто нямам мърдане от новия скайп но си искам стария.. ако може някой да помогне.
-
Ясно разбрах. Благодаря ти много лек ден
-
нямаше промяна между другото на 10-15 мин ми заминават по 80-90 байта като ви казах че станаха 13.1гб от тогава до сега са 12.4гб. Сега пак се пълни но с по-малко защо не спира?!
-
та как се държи харда-ми DDS.txt Attach.txt
-
какъф по точно трябва да е резултата?
-
след това какво да правя?
-
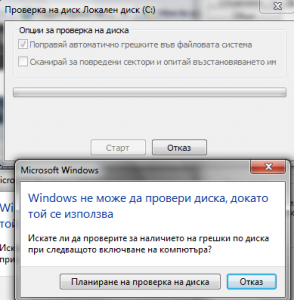
ако му дам да го планира как ще ви покажа резултата защото то ще го направи преди да се стартира window-sa
-
Това е The type of the file system is NTFS. Cannot lock current drive. Chkdsk cannot run because the volume is in use by another process. Would you like to schedule this volume to be checked the next time the system restarts? (Y/N)
-
проблема е разрешен бъг в рутера но ми се появи и почти същия проблем в друг рутер но като му ъпгрейднах драиверите и се оправи благодаря на Emokostov за отделеното време
-
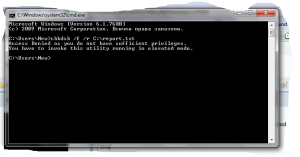
нещо не стана
-
леле щях да се разплача от кеф от 1.30гб сега имам 13.1гб леле аз се родих дано да се е оправило ето тхт-то 0218.txt
-
това е резултата Extras.Txt OTL.Txt
-
Версията която сте дали е 3.2.20.6 и там няма Include 64bit scans. Извинявам се не разбрах кое точно трябва да копирам под "Custom Scans/Fixes" това ли? netsvcs drivers32 /all %SYSTEMDRIVE%\*.* %systemroot%\Fonts\*.com %systemroot%\Fonts\*.dll %systemroot%\Fonts\*.ini %systemroot%\Fonts\*.ini2 %systemroot%\*.scr %systemroot%\*._sy %systemroot%\REPAIR\*.bak1 %systemroot%\REPAIR\*.ini %systemroot%\system32\*.wt %systemroot%\system32\*.ruy %systemroot%\system32\*.jpg %systemroot%\system32\spool\prtprocs\w32x86\*.* %APPDATA%\Update\*.* %APPDATA%\Microsoft\*.* %APPDATA%\Adobe\Update\*.* %ALLUSERSPROFILE%\Favorites\*.* %PROGRAMFILES%\*.* %systemroot%\*. /mp /s CREATERESTOREPOINT %systemroot%\system32\*.dll /lockedfiles %systemroot%\Tasks\*.job /lockedfiles %systemroot%\System32\config\*.sav %systemroot%\system32\user32.dll /md5 %systemroot%\system32\ws2_32.dll /md5 %systemroot%\system32\ws2help.dll /md5 HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\AU HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\WindowsUpdate\Auto Update\Results\Install|LastSuccessTime /rs
-
това е резултата какво правим сега? DDS.txt Attach.txt
-
харда ми се запълва какво да правя направих едно сканиране излязаха ми 4 заразени но видях че 2 те са от антивирусната и не ги махнах. И така това са резултатите: Malwarebytes' Anti-Malware 1.50.1.1100 www.malwarebytes.org Версия на базата от данни: 5786 Windows 6.1.7600 Internet Explorer 8.0.7600.16385 17.2.2011 г. 22:46:59 mbam-log-2011-02-17 (22-46-59).txt Тип сканиране: Пълно сканиране (C:\|) Сканирани обекти: 268441 Изминало време: 1 час(а), 5 минута(и), 1 секунда(и) Заразени процеси в паметта: 0 Заразени модули в паметта: 0 Заразени ключове в регистратурата: 1 Заразени стойности в регистратурата: 0 Заразени информационни обекти в регистратурата: 0 Заразени папки: 1 Заразени файлове: 2 Заразени процеси в паметта: (Не бяха открити зловредни обекти) Заразени модули в паметта: (Не бяха открити зловредни обекти) Заразени ключове в регистратурата: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\MiNODLogin (Riskware.KG) -> Quarantined and deleted successfully. Заразени стойности в регистратурата: (Не бяха открити зловредни обекти) Заразени информационни обекти в регистратурата: (Не бяха открити зловредни обекти) Заразени папки: c:\Users\-cdd-\AppData\Roaming\Bifrost (Backdoor.Bifrose) -> Quarantined and deleted successfully. Заразени файлове: c:\program files\ESET\minodlogin\minodlogin.exe (Riskware.KG) -> Not selected for removal. c:\program files\ESET\minodlogin\minodloginuninst.exe (Riskware.KG) -> Not selected for removal. какво да правя по нататъка???


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.