


memo123
Потребител
-
Регистрация
-
Последно онлайн
-
Търся покана за hdbits.org
-
Кой драйвер имаш предвид? Нали споменах че със и без драйверите на usb адаптера проблема продължава.
-
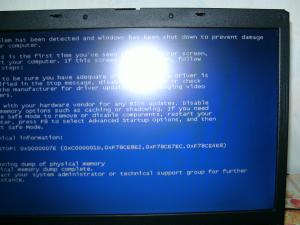
- това е снимка на грешката.
-
Привет Проблема е следния: Когато свържа USB адаптера - http://www.wifi-link.com/product.php?action=product&class1_id=602&class2_id=661&class3_id=662&product_id=1803 към лаптопа ми - http://se.computers.toshiba-europe.com/innovation/jsp/SUPPORTSECTION/discontinuedProductPage.do?PRODUCT_ID=123108&DISC_MODEL=1&LNG=26&service=SE получавам веднага следната грешка - STOP 0x0000007E (0xC000001D, 0xF78CE8E2, 0xF78CE7EC, 0xF78CE4E8) последвана от рестарт. Нека уточня че проблема продължава дори когато махна или сложа драйверите на usb адаптера.
-
Interbild
-
Celeron 1.45Ghz 1.4Gb RAM
-
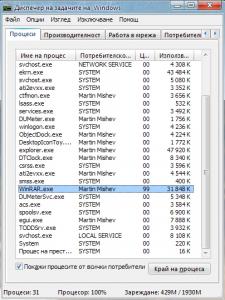
Имам проблем с натоварване на CPU-то на 100% само когато разделям файлове на части. При съединяване на архив това натоварване го няма.
-
Излезе новата версия на програмата TuneUp Utilities 2009. Ще е чудесно ако някой се заеме с превода.
-
Една много добра програма за финна настройка по Windows-a.
-
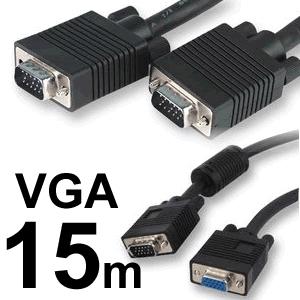
И аз това се чудя. Монитора се свързва чрез :Connectors PC 15Pin D-Sub Лаптопа ми също има такъв вход. Очевидно ще ползвам този кабел за видеото: Нещо не ми идва на акъла кво правим с звука.
-
Здравейте Интересува ме какъв кабел трябва да използвам(включващ звук и картина) за да свържа лаптоп http://se.computers.toshiba-europe.com/inn...&service=SE към монитор http://www.lge.com/products/model/detail/w1934s.jhtml
-
Целта е да не излъчват едно и също.
-
Интересуваме дали има начин да свържа 2 или 3 TV към един(основния) приемник. В смисъл пр. при Bulsatcom таксата им за втори приемник е 5.80лв. Би ли ми свършил работа един Video Sender.
-
Изчистих го с помощта на Malwarebytes(чудесна програма ). Голямо благодаря за оказаното ми съдействие.
-
Да спрян е. Ето logfile от Hijack: Logfile of Trend Micro HijackThis v2.0.2 Scan saved at 19:18:36, on 12.9.2008 г. Platform: Windows XP SP3 (WinNT 5.01.2600) MSIE: Internet Explorer v7.00 (7.00.6000.16705) Boot mode: Normal Running processes: C:\WINDOWS\System32\smss.exe C:\WINDOWS\system32\winlogon.exe C:\WINDOWS\system32\services.exe C:\WINDOWS\system32\lsass.exe C:\WINDOWS\system32\Ati2evxx.exe C:\WINDOWS\system32\svchost.exe C:\WINDOWS\System32\svchost.exe C:\WINDOWS\system32\spoolsv.exe C:\WINDOWS\system32\acs.exe C:\WINDOWS\system32\Ati2evxx.exe C:\WINDOWS\Explorer.EXE D:\Мартин\Софтуер\eset\egui.exe D:\Мартин\Софтуер\Desktop Tray Clock\DTClock.exe D:\Мартин\Софтуер\Desktop Icon Toy\DesktopIconToy.exe D:\Мартин\Софтуер\DU Meter\DUMeter.exe C:\WINDOWS\system32\ctfmon.exe D:\Мартин\Софтуер\DU Meter\DUMeterSvc.exe D:\Мартин\Софтуер\ObjectDock\ObjectDock.exe D:\Мартин\Софтуер\eset\ekrn.exe C:\WINDOWS\system32\TODDSrv.exe D:\Мартин\Софтуер\mozilla\firefox.exe D:\Мартин\Софтуер\hijack\HijackThis.exe R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Bar = http://g.msn.co.uk/0SEENGB/SAOS01?FORM=TOOLBR R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://g.msn.co.uk/0SEENGB/SAOS01?FORM=TOOLBR R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://www.interbild.net/ R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896 R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://go.microsoft.com/fwlink/?LinkId=69157 R1 - HKCU\Software\Microsoft\Internet Connection Wizard,ShellNext = http://www.msn.co.uk/ O2 - BHO: AcroIEHelperStub - {18DF081C-E8AD-4283-A596-FA578C2EBDC3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelperShim.dll O2 - BHO: flashget2 urlcatch - {1F364306-AA45-47B5-9F9D-39A8B94E7EF1} - D:\Мартин\Софтуер\FlashGet universal\ComDlls\bhoCATCH.dll O2 - BHO: Groove GFS Browser Helper - {72853161-30C5-4D22-B7F9-0BBC1D38A37E} - D:\Program Files\ms office\Office12\GrooveShellExtensions.dll O2 - BHO: SSVHelper Class - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre1.6.0_07\bin\ssv.dll O3 - Toolbar: StylerToolBar - {D2F8F919-690B-4EA2-9FA7-A203D1E04F75} - C:\Program Files\Styler\TB\StylerTB.dll O4 - HKLM\..\Run: [egui] "D:\Мартин\Софтуер\eset\egui.exe" /hide /waitservice O4 - HKCU\..\Run: [skinClock] D:\Мартин\Софтуер\Desktop Tray Clock\DTClock.exe O4 - HKCU\..\Run: [DesktopIconToy] D:\Мартин\Софтуер\Desktop Icon Toy\DesktopIconToy.exe O4 - HKCU\..\Run: [DU Meter] D:\Мартин\Софтуер\DU Meter\DUMeter.exe O4 - HKCU\..\Run: [ctfmon.exe] C:\WINDOWS\system32\ctfmon.exe O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM') O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user') O4 - Startup: Stardock ObjectDock.lnk = ? O8 - Extra context menu item: &Download All by FlashGet - D:\Мартин\Софтуер\FlashGet universal\ComDlls\Bhoall.htm O8 - Extra context menu item: &Download by FlashGet - D:\Мартин\Софтуер\FlashGet universal\ComDlls\Bholink.htm O8 - Extra context menu item: E&xport to Microsoft Excel - res://D:\PROGRA~2\MSOFFI~1\Office12\EXCEL.EXE/3000 O8 - Extra context menu item: Изтегли всичко с FlashGet - D:\Мартин\Софтуер\FlashGet universal\ComDlls\Bhoall.htm O8 - Extra context menu item: Изтегли с FlashGet - D:\Мартин\Софтуер\FlashGet universal\ComDlls\Bholink.htm O8 - Extra context menu item: К№УГUUSeeјУЛЩІҐ·Е - D:\Мартин\Софтуер\uusee\geturltoplay.htm O8 - Extra context menu item: К№УГUUSeeПВФШ - D:\Мартин\Софтуер\uusee\geturltodown.htm O9 - Extra button: (no name) - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre1.6.0_07\bin\ssv.dll O9 - Extra 'Tools' menuitem: Sun Java Console - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre1.6.0_07\bin\ssv.dll O9 - Extra button: Send to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - D:\PROGRA~2\MSOFFI~1\Office12\ONBttnIE.dll O9 - Extra 'Tools' menuitem: S&end to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - D:\PROGRA~2\MSOFFI~1\Office12\ONBttnIE.dll O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - D:\PROGRA~2\MSOFFI~1\Office12\REFIEBAR.DLL O9 - Extra button: PPLive - {95B3F550-91C4-4627-BCC4-521288C52977} - D:\Program Files\PPLive\PPLive.exe O9 - Extra 'Tools' menuitem: PPLive - {95B3F550-91C4-4627-BCC4-521288C52977} - D:\Program Files\PPLive\PPLive.exe O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - C:\WINDOWS\Network Diagnostic\xpnetdiag.exe O9 - Extra button: ICQ6 - {E59EB121-F339-4851-A3BA-FE49C35617C2} - D:\Мартин\Софтуер\ICQ6\ICQ.exe O9 - Extra 'Tools' menuitem: ICQ6 - {E59EB121-F339-4851-A3BA-FE49C35617C2} - D:\Мартин\Софтуер\ICQ6\ICQ.exe O16 - DPF: {6E32070A-766D-4EE6-879C-DC1FA91D2FC3} (MUWebControl Class) - http://www.update.microsoft.com/microsoftu...b?1219688393203 O16 - DPF: {A903E5AB-C67E-40FB-94F1-E1305982F6E0} (KooPlayer Control) - http://www.tvkoo.com/update/UKooPlayer.ocx O17 - HKLM\System\CCS\Services\Tcpip\..\{D649BAC8-D88F-45F9-A6C8-CBA15C94F0A1}: NameServer = 10.38.0.1 O18 - Protocol: grooveLocalGWS - {88FED34C-F0CA-4636-A375-3CB6248B04CD} - D:\Program Files\ms office\Office12\GrooveSystemServices.dll O20 - AppInit_DLLs: C:\WINDOWS\system32\wowfx.dll O23 - Service: Atheros Configuration Service (ACS) - Unknown owner - C:\WINDOWS\system32\acs.exe O23 - Service: Adobe LM Service - Adobe Systems - C:\Program Files\Common Files\Adobe Systems Shared\Service\Adobelmsvc.exe O23 - Service: Ati HotKey Poller - ATI Technologies Inc. - C:\WINDOWS\system32\Ati2evxx.exe O23 - Service: DU Meter Service (DUMeterSvc) - Hagel Technologies Ltd - D:\Мартин\Софтуер\DU Meter\DUMeterSvc.exe O23 - Service: Eset HTTP Server (EhttpSrv) - ESET - D:\Мартин\Софтуер\eset\EHttpSrv.exe O23 - Service: Eset Service (ekrn) - ESET - D:\Мартин\Софтуер\eset\ekrn.exe O23 - Service: InstallDriver Table Manager (IDriverT) - Macrovision Corporation - C:\Program Files\Common Files\InstallShield\Driver\1050\Intel 32\IDriverT.exe O23 - Service: TOSHIBA Optical Disc Drive Service (TODDSrv) - TOSHIBA Corporation - C:\WINDOWS\system32\TODDSrv.exe O23 - Service: TuneUp Drive Defrag Service (TuneUp.Defrag) - TuneUp Software GmbH - C:\WINDOWS\System32\TuneUpDefragService.exe -- End of file - 6802 bytes


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.