



Новият инструмент ще провери дали използваният код е същият, който сте инсталирали от PyPI и npm.
Софтуерът с отворен код е в основата на днешната цифрова инфраструктура: той се използва в 77% от приложенията и се оценява на повече от 12 трилиона долара. Но широкото му използване го прави привлекателна цел за атаки по веригата на доставки, при които нападателите инжектират зловреден код в надеждните модули. Подобни атаки могат да подкопаят доверието на разработчиците и потребителите, спирайки развитието на екосистемата.
През последните години бяха докладвани няколко високопрофилни инцидента. В проекта solana/webjs беше добавена задна вратичка чрез компрометиран акаунт в npm, която позволяваше да бъдат откраднати криптографските ключове. В хранилищата на GitHub tj-actions/changed-files нападателите вградиха злонамерено действие на GitHub, което доведе до изтичане на тайни. Един от най-сложните примери е атаката срещу xz-utils, където в архиватора бе вградена задна врата с отдалечен достъп.
За да повиши прозрачността в екосистемата с отворен код, Google въведе инструмента OSS Rebuild. Той дава възможност да се възпроизвеждат компилации на пакетите и по този начин да се проверява съответствието им с изходния код. Процесът е съпроводен с автоматично създаване на метаданни, съответстващи на SLSA Build Level 3, без да е необходимо въвеждане на данни от авторите на проекта.
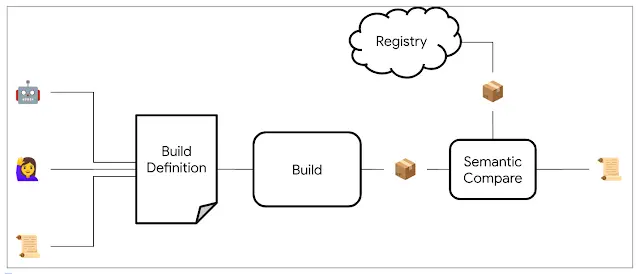
Компанията обяснява, че целта е да се даде възможност на членовете на общността да анализират произхода на пакетите и да проследяват по-добре промените по време на процеса на изграждане.
Инструментът може да се използва както от специалистите по информационна сигурност, така и от поддръжниците на отделните проекти. В първия случай става въпрос за идентифициране на потенциални несъответствия в кода, проблеми със средата за изграждане и скрити механизми. Във втория случай става въпрос за добавяне на информация за вече публикувани версии, включително информация за интегритет и възпроизводимост.
Понастоящем се поддържат пакетите от PyPI (Python), npm (JavaScript/TypeScript) и Crates.io (Rust). В бъдеще се очаква да бъдат свързани и други екосистеми.
Достъпът до OSS Rebuild се осъществява чрез командния ред. Можете да използвате помощната програма, за да получите информация за произхода на пакета, да прегледате репродуцираните компилации или да инициирате своя собствена компилация.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
