



Linux дистрибуцията Kali Linux, която е изключително популярна сред хакерите и тестерите на информационната безопасност, в своята най-нова версия 2019.4 получи новия режим undercover mode. Той променя външния вид на Kali Linux и дистрибуцията започва изключително много да прилича на Windows 10.
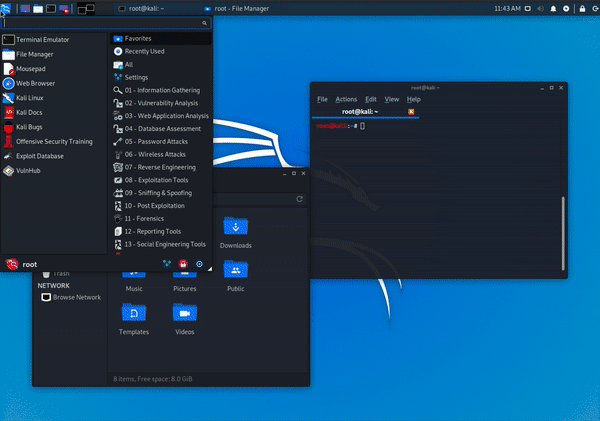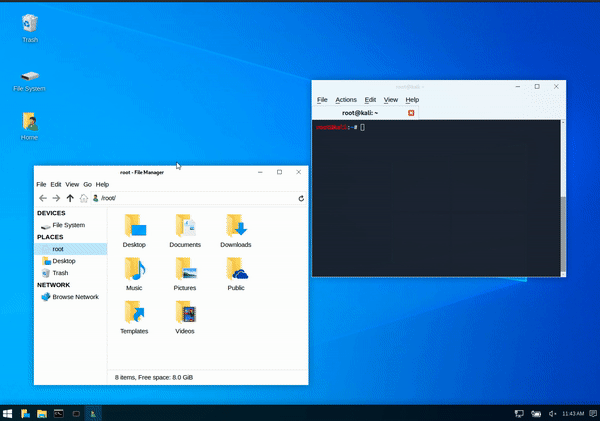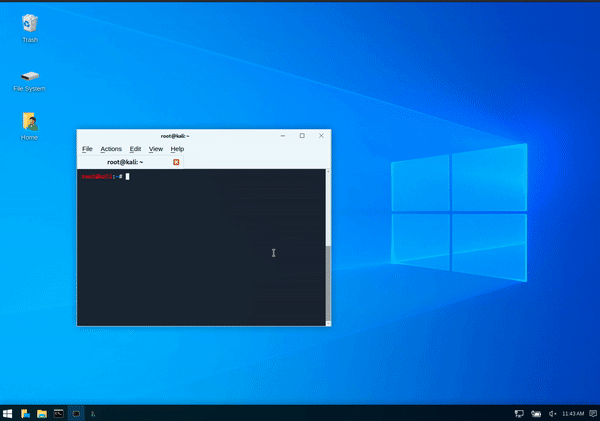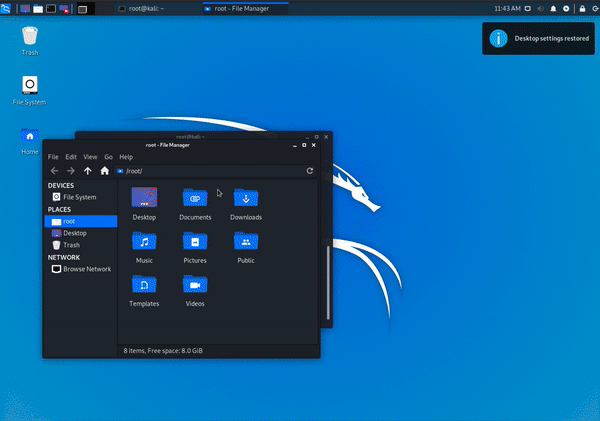
По този начин се създава впечатление, че потребителят работи с обикновена Windows. Разработчиците заявиха, че undercover mode е предназначен за работа на публични места, където разкриването на хакерската дейност не е желано.
За стартирането на undercover mode е необходимо да се намери съответната точка в менюто или в терминала да се въведе командата kali-undercover. След нейното изпълнение терминалът може да бъде затворен. За излизането от този режим, същата команда трябва да се въведе отново.
Освен това, във версия 2019.4 е добавена възможността за преход от десктоп средата Gnome към Xfce. И още, сега Kali-Docs се базира на Markdown и неговите модули са разположени в публичното хранилище Git. По време на инсталирането може да се избере използването на файловата система BTRFS, за която сега протичат финалните тестове. Тази опция се добавя ръчно, но в следващата версия на Kali Linux тя ще бъде включена директно в инсталатора.
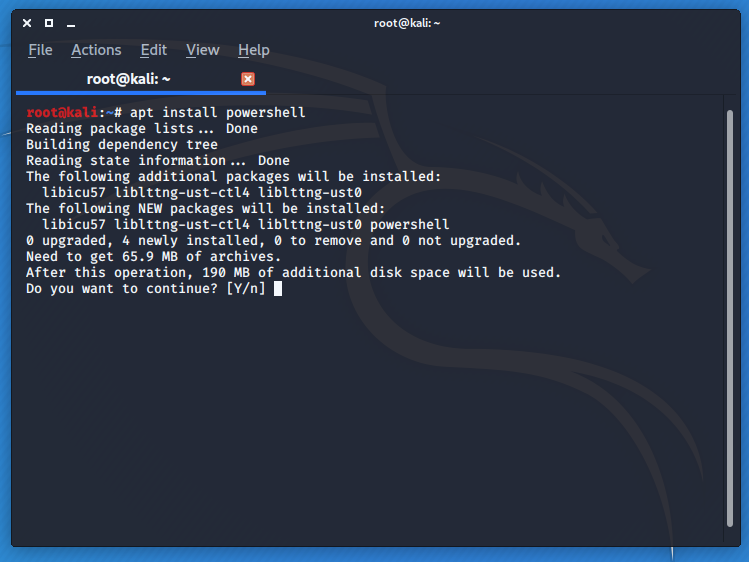
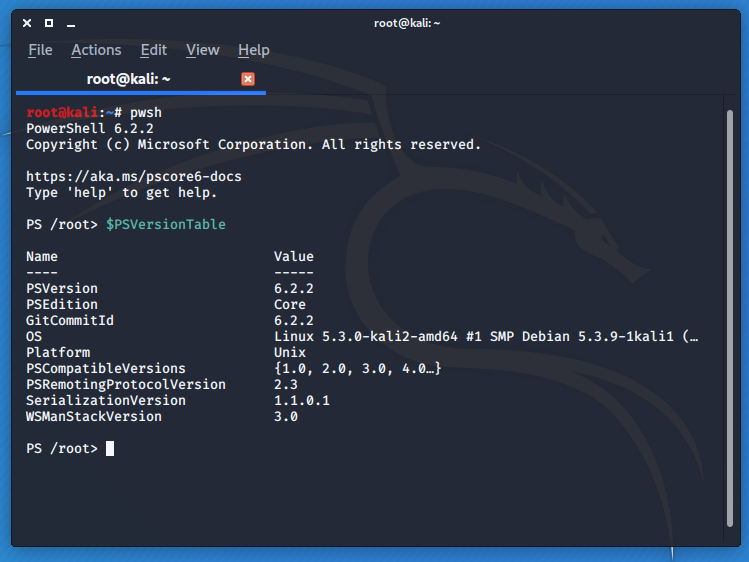
В Kali Linux е възможно и да се работи с PowerShell, като неговото инсталиране става чрез стандартното sudo apt install powershell.
 Всичко важно от света на технологиите, директно в пощата ти.
С абонирането приемате нашите Условия и Политика за поверителност. Може да се отпишете с един клик по всяко време.
Коментирайте статията в нашите Форуми. За да научите първи най-важното, харесайте страницата ни във Facebook, и ни последвайте в Google Новини, TikTok, Telegram и Viber или изтеглете приложението на Kaldata.com за Android, iPhone, Huawei, Google Chrome, Microsoft Edge и Opera!
