


3GUSER / ASpace
Потребител
-
Регистрация
-
Последно онлайн
Всичко публикувано от 3GUSER / ASpace
-
Михнев , това че даден файл е публикуван на страницата на сайт от типа на MDL , или който и е да било друг , не го прави непременно "мръсен".
-
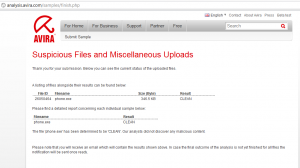
То нали форумите са за това - да се поразпалим малко , да се отървем от стреса . Иначе ако трябва да ида в някое барче и там да се оттръсквам от стреса , през седмица ще се връмане с разбити зъби - или аз , или някой другХайде да не си губим времето да разглеждаме легитимни чисти файлове . В този архив пускаш 5 файла , 4 от които са чисти и легитимни програми . Другата е стара заплаха , дето не е от вчера , нито от днес . Съгласен? phone.exe е чист - Виждат се 16 във Virus Total , тъй като евристичния двигател на BitDefender и Avast , които присъстват в редица други програми се обаждат. DrWeb и Symantec вероятно също са с FP.
 Не е съвсем така . Има смисъл да се изпраща само и единствено когато дадена проба заплаха не е засечена от нито един модул на дадения продукт , преминава всякакви или основните защити или заразява успешно . В случая е очевидно , че това няма как да се случи , защото Облака и Евристиките на Kaspersky се "обаждат" когато му е мястото . Евристиките също са един вид обновление , което се прави периодично. Дори и сега да се изпрати , вероятността автоматичната им система да го отреже е голяма , защото вече има засичане . Освен това , дори и да не стане така , само им губите времето на хората , защото те вече или са виждали конкретната проба , или да били умни да създадат проактивна защита срещу нея.Провери подробно хард диска си за грешки , използвайки CheckDSK - това поведение е често срещани при проблеми с него http://support.microsoft.com/kb/315265 http://eset.bg/forum/viewtopic.php?p=3109&sid=2f6078dd69927664129a30f63bfcf476#p3109Аз ползвам Avira AntiVir 10 на различни компютри - различните версии Personal , Premium и Premium Security Suite , и такова нещо не съм забелязал. Когато натиснеш препоръчителното действие Delete (например) , достъпът до файла вече е блокиран , а Personal задейства кратко системни сканиране и след това премахва файла.ESET като компания , както и нейните продукти имат ОТЧАЙВАЩА нужда от Extreme Makeover , или казано по нашенски - ПЪЛНА ТОТАЛНА ПРОМЯНА. На NOD32 "сравнително високото ниво на засичане" по настоящем не е толкова високо , а ниските ресурси - това го могат и много други. Тези промени трябваше още преди две години да ги направят - идват много късно , но дано с тях влезнат в такт с вирусите и конкуренцията. Не може да разчитат на старите си технологии - кибер света днес е много различен . Нужен им е behaviour analyzer , нужен им е Облак , нужен им е родителски контрол , много неща са им нужни - стискам палци да ги направят както трябва. Искам да те успокоя лично теб , че по план за ESET номер 1 щяло да остане програмата да е лека , бърза и да не създава проблеми . Всичко останало идва на втори план - поне така говорят .На дистрибутора от Германия не му завиждам. ESET са меко казано бесни , че е излязъл screenshot , и както обичайно (тъй като не търпят критика) в WildersSecurity затвориха всички теми , изтриха всичко , потулиха временно нещата. Не мога да ги разбера , честно си признавам - да искаш да им правиш реклама , а те да бягат като дявол от кръста. Жалко , че вече не могат да ми чуят думите .Това сладурче от твоя профил го видях :Първия screenshot от ESET Smart Security версия 5 изтече от немския им дистрибутор. http://postimage.org/image/1k5uy2af8/ ESET Smart Security 5 в момента е в стадий private alpha , но считано от 01 Март (може и края на Февруари) ще започне публичния BETA тест. Тъй като вече не е тайна , мога да Ви разкрия и някои подробности - до Септември трябва новия продукт да излезе официално . Уж е пренаписан доста (не съм програмист , не мога да кажа засега). ESS ще включва като ново : родителски контрол (Parental control) , Web филтъринг (който ще блокира зловредни уеб страници - нещо ще се промени и добави спрямо настоящия) , ще има дългоочаквания (вече повече от 2 години) Host-Instrusion-Prevention-System (HIPS) , ще разработят Cloud услуга (също много дълго чакана - и не , ThreatSense.NET не е Cloud) , и уж щеше да е с преработен интефейс. ESET държи продукта им да остане лек и да не забавя системата , като това е нещо , на което ще акцентират. Ще променят и лицензионния модел - ще се купува един лиценз и той ще може да се използва независимо каква OS имате - дали е Windows , Mac или Linux. От изтеклия screenshot си личи , че интерфейса не е много пипан , но до Септември има време . Общо взето това , което от около преди месец знаех се потвърждава от изтеклия screenshot. NOD32 ще е с поорязани спрямо ESS функции. Подробно представяне на новите продукти , включително и ESET за Android ще има на CEBIT в Германия от 01-05 Март.Някой пак ще кажат , че си пея старата песен , но все още мисля , че съм прав. Хора , не ви омръзна да се занимавате с измислени лицензи от ляво и от дясно , от една "промоция" на друга . За мен лично би било отегчаващо да го правя непрекъснато - целогодишно - непрестанно . Освен всичко друго е неуважение към дадения производител. В днешно време цените на лицензите за антивирусен софтуер са смешно ниски - Panda (27лв) , Norton (40лв) , Kaspersky (45лв) , NOD32 (45лв) , AVIRA ( 40лв) . Даже могат да се намерят някои и за по-малко. Пада се между 2 и 4 лева на месец . Един ден ще се погрижите за здравето си , няма да пушите (или ще пушите по-малко) и ето го - лиценза е купен - оригинален , лицензиран с включен support и без разправии и непрестанно от една промоция на друга. Просто мнение.То навсякъде е долу-горе едно и също обучението - в смисъл минава се през едни и същи етапи , едни и същи програми. В руската ползват и AVZ ,което не съм забелязал на запад да използват. Иначе прави впечатление ти на коя си възпитаникДа,да, само не разбрах как ще работиш от училище с това толкова малко "същество" -твоето Андроидче - ще видиш адски голям зор и накрая ще го изхвърлиш през прозореца на класната стая със все сим картатаКорпорация Malwarebytes е вече с нов изглед на форума - смениха си изцяло външния вид - сега им прилича на този тук , и е естествено - много красивТъй като много други немалки AV компании също го засичат , съветвам те да изпратиш файла отново за повторен анализ може би от някой друг.Сам разбирате ,herolanok, че не мога да коментирам публично тези неща - те са вече стара песен , не са за общо обсъждане , защото не касаят всички , а само някои хора ; не всички са тук . Много отдавна когато е било време това нещо е достатъчно "ръчкано" от моя страна (гарантирам) и каквото е зависило е мен е направено. Не бива да се "сърдите" на мен , че съм избрал да работя основно с друг продукти или друга компания , че не влизам във форума на esetbg (Хай Компютърс) , защото това е мой избор и за моите клиенти . За проблемите с форума трябва да се сърдите на самата ESET и на Хай Компютърс , които са собственици на форума - не на мен или Maniac. Пак се повтарям , но - някой попита тук за форума , моето име (nick) бяха замесени , коментирах по конкретния проблем/въпрос и това е. И преди съм го написал , че макар и в много тесни взаимоотношения с даден AV производител , с който съм избрал да работа , това не ме прави во-век-и-веков вързан и "оженен/омъжен" за него. Хубав ден от мен!Да ,така е , но дистрибутор е едно , офис на самата компания е друго. Добре познавам APCOM. Съжалявам , но не е редно и затова не мога да коментирам такива (бих казал) лични неща в този форум публично и да става дискусия от това. Не е редно за никоя от страните , пък и не смятам за нужно. Не мога да гадая , не Ви познавам nick-а. Ако се представите , вече е друго.Моля Ви се , разсъждавайте трезво. Ако ме бяха наели от Symantec щях да съм или в Израел , или в UK , или в САЩ , но аз съм в България. Symantec няма офис в България. По отношение на това кой продукт препоръчвам на клиентите - всеки има право да си сменя мнението било то и на всеки 6 месеца , защото ситуацията при вирусите , заплахите е изключително динамична , и ако си дори една крачка назад губиш гарантирано борбата с тях. Това че даден продукт е по-добър в даден момент не означава , че ще е така и след 1 година (например). Препоръчвам на клиентите с които работя винаги най-доброто (според моите и на колегите ми виждания). По отношение на цитатите Ви - изглежда , че съм следен от Вас много стриктно по различни форуми , все едно съм някаква знаменитост , защото и двете са от по-отдавна твърдени. Двете Virus Bulletin твърдения не се самоизключват-напротив - допълват се. Тестовете са легитимни и да бяха показател преди години , когато и вирусите бяха други , и най-вече естеството на антивирусните продукти беше друго. Методологията на VB към днешна дата е остаряла http://eset.bg/forum/viewtopic.php?p=12340&sid=f90cd375daa79a1b69c8cf22f395e28a#p12340 Преди няколко години беше малко по-различно. Преди много повече години беше още по-различно. За сведение - и ESET, и Symantec редовно участват във VirusBulletin - и двете са на челни позиции. По брой награди Symantec се нарежда на второ място във Virus Bulletin. Но аз пак не смятам методологията на VB за реална. Беше поставен въпроса са форума на esetbg. Тъй като и моето име беше намесено два пъти и така се случи , че попаднах и го прочетох - реших просто да Ви отговоря защо е така. Не бих искал да коментирам с Вас тестове и други такива ; може много дълго да го правим и пак да не стигнем до консенсус. Ако даден продукти (било то и на ESET) Ви удовлетворява напълно - радвам се за Вас , използвайте го . Към днешна дата ESET като компания не ме удовлетворява напълно , нито нуждите на моите клиенти . Това може и да се промени , може и да не се промени , кой знае какво ще се случи утре ?!engineer,благодаря за комплимента! Не бях влизал тук отдавна , но явно трябва да го правя по-често Версия 3 излиза през 2007 година , а нейното подобрение версия 4 - през далечния Март 2009 г. Най-големия проблем си остава факта ,че всички (абсолютно всички) по веригата ESET отричат за каквито и да е било проблеми и нередности с продукта и марката , и гледаха толкова странно , като че ли си буквално паднал от Марс. Не си заслужава човек да влиза там , защото : 1) там няма администратор , форума дори технически замря преди около 2 години (самия му софтуер няма кой да го upgrade-не) 2) там нищо интересно не се е случвало в близките месеци/година/две , не се случва в момента , и може би няма да се случва в близките месеци 3) някой (но не аз, нито Maniac) трябва да почисти spam-a и ботовете . Maniac си има други ангажименти , развива се напред момчето. Ако трябва да седи само там в празния форум ще затъпее. Наистина ли , не знаех , че е такъв шок . Напротив . Политика на ESET (от 2007-2008г) е от всякъде по-ориентирана към бизнес клас потребителите,макар и продуктите да може да се ползват и от домашни потребители и малък бизнес. ESET продуктите v4 нямат HIPS . От сигурен internal източник го твърдя , а и от практиката и чисто като техническо лице - истината е , че първоначално версията е била замислена с HIPS , но нещо се е объркало и HIPS-ът не е бил въведен. Маркетингът , обаче , дълго време е ползвал по-стара информация и когато излезе официално версия 4 и информацията за HIPS се появи по стараницата и документите , е оставено така , защото все още е имало надежда някога да се въведете. Накрая HIPS-ът е окончателно отхвърлен за версия 4 , маркетингът си е останал и ESET на места твърдят , че имат HIPS. Емулирането (т.н. напреднали евристики) не са HIPS (host instrusion prevention system). ESET не знае какво файлът X/Y/Z извършва веднъж след като той е бил стартиран.ESET NOD32 не упражнява контрол над host-a по отношение на програмите. HIPS-ът е маркетингова грешка. Хубава вечер на всички!


Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.