


Koening
Потребител
-
Регистрация
-
Последно онлайн
-
Пич незнам темата дали ти е още актуална като 'и гледам датата, но все пак да си кажа. Един приятел има такова Ауди от 3 години насам и мога да ти кажа от лични наблюдения, че тая кола е супер. Вярно е, че подръжката ще ти е скъпа, но пък ако си взимаш оригинални авточасти няма да имаш проблем. Както всички автомобили неможе да няма недостатъци, специално за този модел проблема идва от раздвижната предница, която е като на къде къде по-леката А3. Както колегата по-долу каза проблем с носачите няма да имаш, но ще имаш с шарнирите, които тук са доста на брой в сравнение с други модели. Ако си вземеш такава според мен няма да съжаляваш, аз лично си бях харесъл една А4 и почти я бях купил, но италянците 'и бяха прецакали мотора. Между другото ако си взимаш с турбина имай едно на наум особенно ако е внос от Германия. Просто вмомента трудно се намира А4 с неиздухала турбина.
-
Понеже не бях видял тази тема направих, нова в която съм описал проблема: http://www.kaldata.com/forums/index.php?showtopic=95415 Днес инсталирах и SP3 на компютъра, но проблема си остана. Успях да кача Офис Пакет 2007, но 2003 не иска да тръгне да се инсталира както и Джавата. Първото нещо, което се опитах да кача на новата ОС беше Офис Пакет 2003, тогава компютъра беше с SP2. Сигурен съм, че инсталациите си работят понеже предният ден съм ги използвал в абсолютно същата комбинация и нямах никакъв проблем с тях.
-
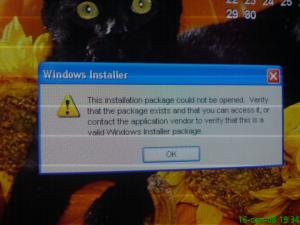
Днес преинсталирах ОС на една приятелак и когато се опитах да 'и кача офис пакета и дважа ми даде следната грешка: Досега такова нещо не ми се случвало никога и незнам какво да правя. Проблема до момента е забелязан само при тези две приложение. Качени са и упгрейдите на Ос включително и този за Windows Installer Packageр, но проблема си остана.
-
Така имам нов проблем, не е при мен ами при една приятелка. Значи качила и се е една гадинка от рода на WinSpywareProtect, но се казва MS Antivir. Пробвах ме да я изтрием с malwarebytes' anti-malware, но нестана нито в нормал мод нито в сейф мод. Файловете на програмата биваха засичани, но неможеха да се трият. Logfile of Trend Micro HijackThis v2.0.0 (BETA) Scan saved at 7:06:07 PM, on 9/3/2008 Platform: Windows XP SP1 (WinNT 5.01.2600) Boot mode: Normal Running processes: C:\WINDOWS\System32\smss.exe C:\WINDOWS\system32\winlogon.exe C:\WINDOWS\system32\services.exe C:\WINDOWS\system32\lsass.exe C:\WINDOWS\system32\svchost.exe C:\WINDOWS\System32\svchost.exe C:\WINDOWS\Explorer.exe C:\WINDOWS\system32\spoolsv.exe C:\Program Files\Winamp\winampa.exe C:\Program Files\Hewlett-Packard\OrderReminder\OrderReminder.exe C:\WINDOWS\System32\rundll32.exe C:\Windows\System32\VIE1.exe C:\Windows\System32\VIE2.exe C:\Windows\System32\VIE3.exe C:\Windows\System32\VIE4.exe C:\Program Files\Skype\Phone\Skype.exe C:\WINDOWS\System32\ctfmon.exe C:\Program Files\Messenger\msmsgs.exe C:\Program Files\BitComet\BitComet.exe C:\WINDOWS\Datecs\Flex2K.exe C:\Program Files\Common Files\Microsoft Shared\VS7DEBUG\MDM.EXE C:\WINDOWS\System32\nvsvc32.exe C:\WINDOWS\System32\wuauclt.exe C:\Program Files\Skype\Plugin Manager\skypePM.exe C:\WINDOWS\System32\wuauclt.exe C:\DOCUME~1\Krasi\LOCALS~1\Temp\wintgni.exe C:\Documents and Settings\Krasi\Desktop\hjt.exe.exe R3 - URLSearchHook: Winamp Search Class - {57BCA5FA-5DBB-45a2-B558-1755C3F6253B} - C:\Program Files\Winamp Toolbar\winamptb.dll (file missing) F2 - REG:system.ini: Shell=Explorer.exe "" O3 - Toolbar: &Radio - {8E718888-423F-11D2-876E-00A0C9082467} - C:\WINDOWS\System32\msdxm.ocx O3 - Toolbar: Winamp Toolbar - {EBF2BA02-9094-4c5a-858B-BB198F3D8DE2} - C:\Program Files\Winamp Toolbar\winamptb.dll (file missing) O4 - HKLM\..\Run: [NvCplDaemon] "RUNDLL32.EXE" C:\WINDOWS\System32\NvCpl.dll,NvStartup O4 - HKLM\..\Run: [nwiz] "nwiz.exe" /install O4 - HKLM\..\Run: [NvMediaCenter] "RUNDLL32.EXE" C:\WINDOWS\System32\NvMcTray.dll,NvTaskbarInit O4 - HKLM\..\Run: [WinampAgent] "C:\Program Files\Winamp\winampa.exe" O4 - HKLM\..\Run: [OrderReminder] "C:\Program Files\Hewlett-Packard\OrderReminder\OrderReminder.exe" O4 - HKLM\..\Run: [nod32kui] "C:\Program Files\Eset\nod32kui.exe" /WAITSERVICE O4 - HKLM\..\Run: [C:\WINDOWS\system32\kdpcz.exe] C:\WINDOWS\system32\kdpcz.exe O4 - HKLM\..\Run: [\VIE1.exe] C:\Windows\System32\VIE1.exe O4 - HKLM\..\Run: [\VIE2.exe] C:\Windows\System32\VIE2.exe O4 - HKLM\..\Run: [\VIE3.exe] C:\Windows\System32\VIE3.exe O4 - HKLM\..\Run: [\VIE4.exe] C:\Windows\System32\VIE4.exe O4 - HKCU\..\Run: [skype] "C:\Program Files\Skype\Phone\Skype.exe" /nosplash /minimized O4 - HKCU\..\Run: [ctfmon.exe] C:\WINDOWS\System32\ctfmon.exe O4 - HKCU\..\Run: [MSMSGS] "C:\Program Files\Messenger\msmsgs.exe" /background O4 - HKCU\..\Run: [bitComet] "C:\Program Files\BitComet\BitComet.exe" /tray O4 - HKCU\..\Run: [\VIE1.exe] C:\Windows\System32\VIE1.exe O4 - HKCU\..\Run: [\VIE2.exe] C:\Windows\System32\VIE2.exe O4 - HKCU\..\Run: [\VIE3.exe] C:\Windows\System32\VIE3.exe O4 - HKCU\..\Run: [\VIE4.exe] C:\Windows\System32\VIE4.exe O4 - HKLM\..\Policies\Explorer\Run: [cdtzjT8dIP] C:\Documents and Settings\All Users\Application Data\xovgfcbi\tenkvofu.exe O4 - Global Startup: FlexType 2K.lnk = ? O7 - HKCU\Software\Microsoft\Windows\CurrentVersion\Policies\System, DisableRegedit=1 O8 - Extra context menu item: &Winamp Search - C:\Documents and Settings\All Users\Application Data\Winamp Toolbar\ieToolbar\resources\en-US\local\search.html O8 - Extra context menu item: &С&валяне &с BitComet - res://C:\Program Files\BitComet\BitComet.exe/AddLink.htm O8 - Extra context menu item: &С&валяне всички видео с BitComet - res://C:\Program Files\BitComet\BitComet.exe/AddVideo.htm O8 - Extra context menu item: &С&валяне всички с BitComet - res://C:\Program Files\BitComet\BitComet.exe/AddAllLink.htm O8 - Extra context menu item: E&xport to Microsoft Excel - res://C:\PROGRA~1\MICROS~2\OFFICE11\EXCEL.EXE/3000 O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\OFFICE11\REFIEBAR.DLL O9 - Extra button: Related - {c95fe080-8f5d-11d2-a20b-00aa003c157a} - C:\WINDOWS\web\related.htm O9 - Extra 'Tools' menuitem: Show &Related Links - {c95fe080-8f5d-11d2-a20b-00aa003c157a} - C:\WINDOWS\web\related.htm O18 - Protocol: skype4com - {FFC8B962-9B40-4DFF-9458-1830C7DD7F5D} - C:\PROGRA~1\COMMON~1\Skype\SKYPE4~1.DLL O21 - SSODL: gendbmon - {2F1CDB65-68B4-C5C2-31D0-0B5EC3DE58D9} - C:\Program Files\ufpazwb\gendbmon.dll O22 - SharedTaskScheduler: Browseui preloader - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\System32\browseui.dll O22 - SharedTaskScheduler: Component Categories cache daemon - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\System32\browseui.dll O23 - Service: Alerter Alerterstisvc (Alerterstisvc) - Unknown owner - .exe (file missing) O23 - Service: Windows Installer MSIServerCiSvc (MSIServerCiSvc) - Unknown owner - .exe (file missing) O23 - Service: NVIDIA Display Driver Service (NVSvc) - NVIDIA Corporation - C:\WINDOWS\System32\nvsvc32.exe O23 - Service: IPSEC Services PolicyAgentWmi (PolicyAgentWmi) - Unknown owner - .exe (file missing) O23 - Service: Telnet TlntSvrEventlog (TlntSvrEventlog) - Unknown owner - .exe (file missing) -- End of file - 5172 bytes
-
Чест проблем при СЕ-чета е че като буксата се запраши започва да не прави хубав контакт. На мен ми прави такива мизерии на К800i, след малко изчистване на прахта всичко е ок.
-
http://www.csd.toshiba.com/cgi-bin/tais/su...kceghdgngdgnn.0
-
Това че е измама и на мене ми стана ясно и и казах да не праща нищо на тоя имейл. Ще 'и кажа да даде още един мейл и дано няма проблеми.
-
Така натъкнах се на следният проблем. Преди време някой беше откраднал паролата за скайп на една приятелка и от тогава получаваше следният имайл: ========================= PROTECT YOUR PASSWORD ======================== ======================================================================== Hi there, You are having duplicate skype account which means that your password is stolen or you are using skype on more than one computer. If you think that your password is stolen you must set your password and send it again, so we will not reset it once again. For security reasons and the often password changes, we kindly ask you to send your password as a reply, as we have to set it once and for all. If you want to change it further, you have to send it again, as we have to set it. PLEASE DO NOT TELL YOUR PASSWORD, AND PROTECT IT. While you cannot reply to this email, you can contact us through our Help section at http://www.skype.com/go/help for assistance. You can also visit our forums at http://www.skype.com/go/forum. Каза че го е получавала докато не е изпратила имейл на горе-посоченият адрес след като си е сменила паролата, след това е престанала да получава такива имейли до днес. През последните няколко дни е установила, че някой и влиза от профила и със сигурност не е някои от техните, защото компщтъра и е изключен по това време. За сега си е сминила паролите, но предполагам че това няма да помогне за дълго време. Дайте идей как да се реши проблема.
-
За сега уж всичко е наред. АКо се появи ще пробвам и тази програма, която ми предлагате. Много Благодаря за помоща.
-
Готово
-
Logfile of Trend Micro HijackThis v2.0.0 (BETA) Scan saved at 17:11:33, on 20.6.2008 г. Platform: Windows XP SP2 (WinNT 5.01.2600) Boot mode: Normal Running processes: C:\windows\System32\smss.exe C:\windows\system32\winlogon.exe C:\windows\system32\services.exe C:\windows\system32\lsass.exe C:\windows\system32\Ati2evxx.exe C:\windows\system32\svchost.exe C:\windows\System32\svchost.exe C:\windows\system32\Ati2evxx.exe C:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe C:\Program Files\Common Files\Symantec Shared\AppCore\AppSvc32.exe C:\windows\Explorer.EXE C:\windows\system32\spoolsv.exe C:\Program Files\Symantec\LiveUpdate\ALUSchedulerSvc.exe C:\Program Files\Common Files\Protexis\License Service\PsiService_2.exe C:\windows\system32\svchost.exe C:\Program Files\Common Files\Symantec Shared\ccApp.exe C:\Program Files\ATI Technologies\ATI HYDRAVISION\HydraDM.exe C:\Program Files\ATI Technologies\ATI.ACE\Core-Static\MOM.exe C:\windows\system32\ctfmon.exe C:\Program Files\Skype\Phone\Skype.exe C:\Program Files\Datecs\FlexType 2K\FType2K.exe C:\Program Files\Logitech\SetPoint\SetPoint.exe C:\Program Files\ATI Technologies\ATI.ACE\Core-Static\ccc.exe C:\windows\system32\WgaTray.exe C:\Program Files\Common Files\Logitech\KhalShared\KHALMNPR.EXE C:\windows\System32\svchost.exe C:\Program Files\Skype\Plugin Manager\skypePM.exe C:\Program Files\Mozilla Firefox\firefox.exe C:\windows\system32\wuauclt.exe C:\Program Files\Common Files\Logitech\WebColct\webcolct.exe F:\Mozilla\hjt.exe R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896 R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://vip.6to23.com/driverwild/ R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896 R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://go.microsoft.com/fwlink/?LinkId=69157 O2 - BHO: Adobe PDF Reader Link Helper - {06849E9F-C8D7-4D59-B87D-784B7D6BE0B3} - C:\Program Files\Common Files\Adobe\Acrobat\ActiveX\AcroIEHelper.dll O2 - BHO: (no name) - {1E8A6170-7264-4D0F-BEAE-D42A53123C75} - C:\Program Files\Common Files\Symantec Shared\coShared\Browser\1.0\NppBho.dll O2 - BHO: Solid Converter PDF - {259F616C-A300-44F5-B04A-ED001A26C85C} - D:\Program Files\SolidDocuments\SolidConverterPDF\SCPDF\ExploreExtPDF.dll O2 - BHO: Winamp Toolbar BHO - {25CEE8EC-5730-41bc-8B58-22DDC8AB8C20} - C:\Program Files\Winamp Toolbar\winamptb.dll O2 - BHO: (no name) - {28F51CDA-3BD1-4F06-8F7B-2A881411983F} - (no file) O2 - BHO: Yahoo! IE Services Button - {5BAB4B5B-68BC-4B02-94D6-2FC0DE4A7897} - C:\Program Files\Yahoo!\Common\yiesrvc.dll O2 - BHO: Groove GFS Browser Helper - {72853161-30C5-4D22-B7F9-0BBC1D38A37E} - C:\PROGRA~1\MICROS~2\Office12\GRA8E1~1.DLL O2 - BHO: SSVHelper Class - {761497BB-D6F0-462C-B6EB-D4DAF1D92D43} - C:\Program Files\Java\jre1.5.0_06\bin\ssv.dll O3 - Toolbar: Winamp Toolbar - {EBF2BA02-9094-4c5a-858B-BB198F3D8DE2} - C:\Program Files\Winamp Toolbar\winamptb.dll O3 - Toolbar: Show Norton Toolbar - {90222687-F593-4738-B738-FBEE9C7B26DF} - C:\Program Files\Common Files\Symantec Shared\coShared\Browser\1.0\UIBHO.dll O3 - Toolbar: Solid Converter PDF - {259F616C-A300-44F5-B04A-ED001A26C85C} - D:\Program Files\SolidDocuments\SolidConverterPDF\SCPDF\ExploreExtPDF.dll O4 - HKLM\..\Run: [Logitech Hardware Abstraction Layer] KHALMNPR.EXE O4 - HKLM\..\Run: [ccApp] "C:\Program Files\Common Files\Symantec Shared\ccApp.exe" O4 - HKLM\..\Run: [osCheck] "C:\Program Files\Norton Internet Security\osCheck.exe" O4 - HKLM\..\Run: [symantec PIF AlertEng] "C:\Program Files\Common Files\Symantec Shared\PIF\{B8E1DD85-8582-4c61-B58F-2F227FCA9A08}\PIFSvc.exe" /a /m "C:\Program Files\Common Files\Symantec Shared\PIF\{B8E1DD85-8582-4c61-B58F-2F227FCA9A08}\AlertEng.dll" O4 - HKLM\..\Run: [HydraVisionDesktopManager] C:\Program Files\ATI Technologies\ATI HYDRAVISION\HydraDM.exe O4 - HKLM\..\Run: [startCCC] "C:\Program Files\ATI Technologies\ATI.ACE\Core-Static\CLIStart.exe" MSRun O4 - HKCU\..\Run: [ctfmon.exe] C:\windows\system32\ctfmon.exe O4 - HKCU\..\Run: [skype] "C:\Program Files\Skype\Phone\Skype.exe" /nosplash /minimized O4 - HKUS\S-1-5-19\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'LOCAL SERVICE') O4 - HKUS\S-1-5-19\..\RunOnce: [showDeskFix] regsvr32 /s /n /i:u shell32 (User 'LOCAL SERVICE') O4 - HKUS\S-1-5-20\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'NETWORK SERVICE') O4 - HKUS\S-1-5-20\..\RunOnce: [showDeskFix] regsvr32 /s /n /i:u shell32 (User 'NETWORK SERVICE') O4 - HKUS\S-1-5-18\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'SYSTEM') O4 - HKUS\S-1-5-18\..\RunOnce: [showDeskFix] regsvr32 /s /n /i:u shell32 (User 'SYSTEM') O4 - HKUS\.DEFAULT\..\Run: [CTFMON.EXE] C:\WINDOWS\system32\CTFMON.EXE (User 'Default user') O4 - HKUS\.DEFAULT\..\RunOnce: [showDeskFix] regsvr32 /s /n /i:u shell32 (User 'Default user') O4 - Global Startup: FlexType 2K.lnk = C:\Program Files\Datecs\FlexType 2K\FType2K.exe O4 - Global Startup: Logitech SetPoint.lnk = ? O8 - Extra context menu item: &Winamp Toolbar Search - C:\Documents and Settings\All Users\Application Data\Winamp Toolbar\ieToolbar\resources\en-US\local\search.html O8 - Extra context menu item: Download with GetRight Pro - d:\Program Files\GetRight\GRdownload.htm O8 - Extra context menu item: E&xport to Microsoft Excel - res://C:\PROGRA~1\MICROS~2\Office12\EXCEL.EXE/3000 O8 - Extra context menu item: Open with GetRight Pro Browser - d:\Program Files\GetRight\GRbrowse.htm O9 - Extra button: (no name) - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre1.5.0_06\bin\ssv.dll O9 - Extra 'Tools' menuitem: Sun Java Console - {08B0E5C0-4FCB-11CF-AAA5-00401C608501} - C:\Program Files\Java\jre1.5.0_06\bin\ssv.dll O9 - Extra button: Send to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\PROGRA~1\MICROS~2\Office12\ONBttnIE.dll O9 - Extra 'Tools' menuitem: S&end to OneNote - {2670000A-7350-4f3c-8081-5663EE0C6C49} - C:\PROGRA~1\MICROS~2\Office12\ONBttnIE.dll O9 - Extra button: Yahoo! Services - {5BAB4B5B-68BC-4B02-94D6-2FC0DE4A7897} - C:\Program Files\Yahoo!\Common\yiesrvc.dll O9 - Extra button: Преведи - {60237576-b24c-4ba9-9740-c9f3ec9db557} - d:\PROGRA~1\SkyCode\WEBTRA~1\wt2ie.dll O9 - Extra button: Research - {92780B25-18CC-41C8-B9BE-3C9C571A8263} - C:\PROGRA~1\MICROS~2\Office12\REFIEBAR.DLL O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - %windir%\Network Diagnostic\xpnetdiag.exe (file missing) O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - %windir%\Network Diagnostic\xpnetdiag.exe (file missing) O9 - Extra button: (no name) - SolidConverterPDF - (no file) (HKCU) O16 - DPF: {30528230-99f7-4bb4-88d8-fa1d4f56a2ab} (Installation Support) - C:\Program Files\Yahoo!\Common\Yinsthelper.dll O18 - Protocol: grooveLocalGWS - {88FED34C-F0CA-4636-A375-3CB6248B04CD} - C:\PROGRA~1\MICROS~2\Office12\GR99D3~1.DLL O18 - Protocol: skype4com - {FFC8B962-9B40-4DFF-9458-1830C7DD7F5D} - C:\PROGRA~1\COMMON~1\Skype\SKYPE4~1.DLL O22 - SharedTaskScheduler: Browseui preloader - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\windows\system32\browseui.dll O22 - SharedTaskScheduler: Component Categories cache daemon - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\windows\system32\browseui.dll O23 - Service: Adobe LM Service - Adobe Systems - C:\Program Files\Common Files\Adobe Systems Shared\Service\Adobelmsvc.exe O23 - Service: Ati HotKey Poller - ATI Technologies Inc. - C:\windows\system32\Ati2evxx.exe O23 - Service: ATI Smart - Unknown owner - C:\WINDOWS\system32\ati2sgag.exe O23 - Service: Autodesk Licensing Service - Autodesk - C:\Program Files\Common Files\Autodesk Shared\Service\AdskScSrv.exe O23 - Service: Automatic LiveUpdate Scheduler - Symantec Corporation - C:\Program Files\Symantec\LiveUpdate\ALUSchedulerSvc.exe O23 - Service: Symantec Event Manager (ccEvtMgr) - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe O23 - Service: Symantec Settings Manager (ccSetMgr) - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe O23 - Service: Symantec Lic NetConnect service (CLTNetCnService) - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe O23 - Service: COM Host (comHost) - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\VAScanner\comHost.exe O23 - Service: InstallDriver Table Manager (IDriverT) - Macrovision Corporation - C:\Program Files\Common Files\InstallShield\Driver\11\Intel 32\IDriverT.exe O23 - Service: Symantec IS Password Validation (ISPwdSvc) - Symantec Corporation - C:\Program Files\Norton Internet Security\isPwdSvc.exe O23 - Service: LiveUpdate - Symantec Corporation - C:\PROGRA~1\Symantec\LIVEUP~1\LUCOMS~1.EXE O23 - Service: LiveUpdate Notice Service Ex (LiveUpdate Notice Ex) - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\ccSvcHst.exe O23 - Service: LiveUpdate Notice Service - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\PIF\{B8E1DD85-8582-4c61-B58F-2F227FCA9A08}\PIFSvc.exe O23 - Service: PCLEPCI - Pinnacle Systems GmbH - C:\WINDOWS\system32\drivers\pclepci.sys O23 - Service: Pml Driver HPZ12 - HP - C:\WINDOWS\system32\HPZipm12.exe O23 - Service: Protexis Licensing V2 (PSI_SVC_2) - Protexis Inc. - C:\Program Files\Common Files\Protexis\License Service\PsiService_2.exe O23 - Service: Symantec Core LC - Unknown owner - C:\Program Files\Common Files\Symantec Shared\CCPD-LC\symlcsvc.exe O23 - Service: Symantec AppCore Service (SymAppCore) - Symantec Corporation - C:\Program Files\Common Files\Symantec Shared\AppCore\AppSvc32.exe O23 - Service: TuneUp Drive Defrag Service (TuneUp.Defrag) - TuneUp Software GmbH - C:\windows\System32\TuneUpDefragService.exe -- End of file - 10230 bytes До момента съм направил само описаното за HijackThis.
-
Проблема е следният: днес ме нямаше няколко часа и като се прибрах на компютъра ми беше инсталирана въпросната програма. Търсих я къде ли не обаче от никъде немога да я деинсталирам, а най-дразнещото което е че дори немога да я изключа. Ако има някой позапознат с тази програма бих му бил много благодарен ако ми каже от къде да и изтрия или най-малкото да я изключа окончателно.
-
Мерси много стана и поне за сега си бачка без грешка.
-
Сега се появи нов проблем. След като един приятел успя да го дръпне този файл се оказа че неможа да се стартира дава грешка: CIT207355-HPCOM-PATCH-v8 is not a validWin32 application Идей за решаване на този проблем?
-
print spooler си е така нагласен. Сега ще пробваш с някой от нещата от сайта на НР дано някое от тях стане. P.S. Доколкото се ориентирах от описанието най-вероятно този ъпгреид ще ми помогне, но за жалост немога да го сваля от сайта им

Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.