


Даниел Павлов
Потребител
-
Регистрация
-
Последно онлайн
Всичко публикувано от Даниел Павлов
-
Здравейте, имам проблем с Folder Options и в частност редакцията/изтриване на File Type. Така имам Default action но искам да изтрия част от другите, които не смятам за нужни да са в Context менюто, а виждате, че не са ми валидни опциите за редакция и изтриване на Action.
-
Много ти благодаря!
-
Здравейте! След стартиране на компютъра и изчакване ми се появява следното съобщение: DHCP.._ No boot filename received from BINL, DHCP, BOOTP PXE: Existing LAN DESK service agent На какво се дължи, има ли последствия при премахване, и какъв е начинът да бъде премахнат този надпис?
-
"#E8B36D"
-
Благодаря Ви за помощта
-
Logfile of Trend Micro HijackThis v2.0.0 (BETA) Scan saved at 14:25:59, on 23.4.2008 г. Platform: Windows XP SP2 (WinNT 5.01.2600) Boot mode: Normal Running processes: C:\WINDOWS\System32\smss.exe C:\WINDOWS\system32\winlogon.exe C:\WINDOWS\system32\services.exe C:\WINDOWS\system32\lsass.exe C:\WINDOWS\system32\svchost.exe C:\WINDOWS\System32\svchost.exe C:\WINDOWS\Explorer.EXE C:\WINDOWS\system32\spoolsv.exe C:\WINDOWS\RTHDCPL.EXE C:\WINDOWS\system32\RUNDLL32.EXE C:\WINDOWS\system32\ctfmon.exe C:\Program Files\Apache Software Foundation\Apache2.2\bin\ApacheMonitor.exe C:\Program Files\Apache Software Foundation\Apache2.2\bin\httpd.exe C:\Program Files\Bonjour\mDNSResponder.exe C:\Program Files\MySQL\MySQL Server 5.1\bin\mysqld.exe C:\WINDOWS\system32\nvsvc32.exe C:\Program Files\Apache Software Foundation\Apache2.2\bin\httpd.exe C:\Program Files\5 Star Mail Server\SMTPListener.exe C:\WINDOWS\System32\PAStiSvc.exe C:\WINDOWS\system32\svchost.exe C:\Program Files\Opera\Opera.exe C:\WINDOWS\system32\wuauclt.exe C:\Program Files\Skype\Phone\Skype.exe C:\Program Files\ConTEXT\ConTEXT.exe C:\Documents and Settings\Daniel\Desktop\hjt.exe R1 - HKCU\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896 R0 - HKCU\Software\Microsoft\Internet Explorer\Main,Start Page = http://coveka.hit.bg/Index.html R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Page_URL = http://go.microsoft.com/fwlink/?LinkId=69157 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Default_Search_URL = http://go.microsoft.com/fwlink/?LinkId=54896 R1 - HKLM\Software\Microsoft\Internet Explorer\Main,Search Page = http://go.microsoft.com/fwlink/?LinkId=54896 R0 - HKLM\Software\Microsoft\Internet Explorer\Main,Start Page = http://go.microsoft.com/fwlink/?LinkId=69157 R1 - HKCU\Software\Microsoft\Windows\CurrentVersion\Internet Settings,ProxyOverride = *.local O4 - HKLM\..\Run: [RTHDCPL] RTHDCPL.EXE O4 - HKLM\..\Run: [Alcmtr] ALCMTR.EXE O4 - HKLM\..\Run: [NvCplDaemon] RUNDLL32.EXE C:\WINDOWS\system32\NvCpl.dll,NvStartup O4 - HKLM\..\Run: [nwiz] nwiz.exe /install O4 - HKLM\..\Run: [NvMediaCenter] RUNDLL32.EXE C:\WINDOWS\system32\NvMcTray.dll,NvTaskbarInit O4 - HKCU\..\Run: [ctfmon.exe] C:\WINDOWS\system32\ctfmon.exe O4 - HKCU\..\Run: [uniblue RegistryBooster 2] C:\Program Files\Uniblue\RegistryBooster 2\RegistryBooster.exe /S O4 - HKCU\..\Run: [uniblue RegistryBooster2] C:\Program Files\Uniblue\RegistryBooster 2\RegistryBooster.exe /S O4 - Startup: Adobe Gamma.lnk = C:\Program Files\Common Files\Adobe\Calibration\Adobe Gamma Loader.exe O4 - Global Startup: Monitor Apache Servers.lnk = C:\Program Files\Apache Software Foundation\Apache2.2\bin\ApacheMonitor.exe O9 - Extra button: Bonjour - {7F9DB11C-E358-4ca6-A83D-ACC663939424} - C:\Program Files\Bonjour\ExplorerPlugin.dll O9 - Extra button: (no name) - {e2e2dd38-d088-4134-82b7-f2ba38496583} - %windir%\Network Diagnostic\xpnetdiag.exe (file missing) O9 - Extra 'Tools' menuitem: @xpsp3res.dll,-20001 - {e2e2dd38-d088-4134-82b7-f2ba38496583} - %windir%\Network Diagnostic\xpnetdiag.exe (file missing) O9 - Extra button: Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe O9 - Extra 'Tools' menuitem: Windows Messenger - {FB5F1910-F110-11d2-BB9E-00C04F795683} - C:\Program Files\Messenger\msmsgs.exe O17 - HKLM\System\CCS\Services\Tcpip\..\{55B9873C-F977-4864-8DF9-A1E9930CB065}: NameServer = 193.200.15.155,193.200.15.156 O20 - Winlogon Notify: cbXRLeBU - cbXRLeBU.dll (file missing) O22 - SharedTaskScheduler: Browseui preloader - {438755C2-A8BA-11D1-B96B-00A0C90312E1} - C:\WINDOWS\system32\browseui.dll O22 - SharedTaskScheduler: Component Categories cache daemon - {8C7461EF-2B13-11d2-BE35-3078302C2030} - C:\WINDOWS\system32\browseui.dll O23 - Service: Adobe LM Service - Adobe Systems - C:\Program Files\Common Files\Adobe Systems Shared\Service\Adobelmsvc.exe O23 - Service: Apache2.2 - Apache Software Foundation - C:\Program Files\Apache Software Foundation\Apache2.2\bin\httpd.exe O23 - Service: Bonjour Service - Apple Inc. - C:\Program Files\Bonjour\mDNSResponder.exe O23 - Service: FLEXnet Licensing Service - Macrovision Europe Ltd. - C:\Program Files\Common Files\Macrovision Shared\FLEXnet Publisher\FNPLicensingService.exe O23 - Service: Kerio MailServer (KerioMailServer) - Kerio Technologies - C:\Program Files\Kerio\MailServer\mailserver.exe O23 - Service: MySQL - Unknown owner - C:\Program.exe (file missing) O23 - Service: NVIDIA Display Driver Service (NVSvc) - NVIDIA Corporation - C:\WINDOWS\system32\nvsvc32.exe O23 - Service: SMTP Server Service (SMTPMainService) - Unknown owner - C:\Program Files\5 Star Mail Server\SMTPListener.exe O23 - Service: STI Simulator - Unknown owner - C:\WINDOWS\System32\PAStiSvc.exe -- End of file - 4896 bytes
-
Благодаря ти за съвета. Веднага ще го сканирам. :-)
-
*Fixed: Windows Key + R and type: explorer
-
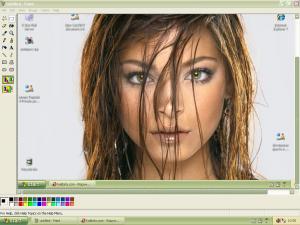
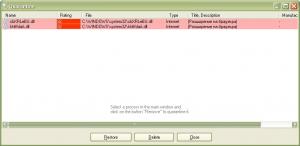
Зелената лента в долната част на екрана изчерзва, с нея се затварят отворените папки и файлове. Премахнах следните два процеса, но изчезването продължи, то се проявява често(през няколко секунди) във продължение на няколко секунди. Какво да правя?
-
Здравейте! Искам да Ви попитам знаете ли как мога да увелича звука на дадена песен, кое свойство трябва да променя и как? Благодаря за вниманието.
-
PHP + MySQL
-
Ако това се случи с някои изказал мнение по въпроса в темата, просто това ще означава, липсата на коректност от към екипа, защото всъщност това е една обикновенна дискусия пък, всеки има право да изрази личното си мнение и позиция, все пак този форум е дискусионен, каквато е целта на всеки форум, всички страни могат да изказват мнение. **Най-малкото колкото и да НЕ съм запознат със правила на форуми вярвам, че изразяване на позиция не е нарушаване на правила.
-
Не сте сами!
-
Виж си хостинга, най-вероятно там е проблема, обади се на поддръжката и ги осведоми за проблима ти, за да разрешът проблема като позволят качването на файлове със .lang разширение. Има още един метод, който не съм пробвал, но може и да стане. Промени разширението на файла на .php и виж дали ще се качи и по-важното дали файлът ще работи. Успех!
-
Благодаря от сърце!
-
Здравейте! Случи ми се нещо много страно, изчезна ми от обичайното меню на десния бутон на мишката възможността за създаване на текстов файл?!? Нужна ми е помощта Ви.
-
Подкарва само музика, пък със малко модификации сигурно ще подкара и видео.
-
Да, много полезен плеър, и аз благодаря за линка
-
Не лоша статия, тази програма много прилича на Skype, не знам, кой от кой е взел идеята.
-
Разбира се, нали системата трябва да е активна, да получиш правилен номер, за да работи правилно.
-
Примерно през FTP можеш да задаваш права върху файлове.
-
Много необмислено, да се водиш според другите. Какво ще рече, че нямаш идея за сайт? - Ще, рече, че просто сега не му е времето да правиш сайт, на тематика измислена от друг, както и никога това време не би дошло.
-
Да, разбрахме го това, вече за 7-8 път го разбрахме. Ken всеки е програмист вече най-важното е да си избереш едно нещо и да започнеш да пишеш, че много разбираш в него. Извинявам се, за отклонението от темата.
-
Ако не са грешни защо се появява? Защото нещо в кода за свързване към БД не ти е в ред.
-
Създаваш изображение-карта/image-map/,очертаваш граници за линкуване към определена от теб секция,в случая трябва да очертаеш всеки бутон и да му зададеш линк. Успех!
Разглеждащи това в момента 0
- Няма регистрирани потребители разглеждащи тази страница.